सार:
कल रात, सुरक्षा अनुसंधान संगठन रिपोर्ट यूआरआई ने दैनिक निरीक्षण के दौरान एक बड़ी सुरक्षा घटना का पता लगाया। इस सुरक्षा घटना में बीबीसी, सीएनएन, एचएसबीसी, सेल्सफोर्स, गिटलैब और आईकेईए जैसी 178 विश्व-प्रसिद्ध कंपनियां या वेबसाइटें शामिल थीं। हैकर्स ने वेबसाइट की सामग्री के साथ छेड़छाड़ की और दुर्भावनापूर्ण स्क्रिप्ट लोड कीं। यह दुर्भावनापूर्ण स्क्रिप्ट iOS 13-18.x के पुराने संस्करण चलाने वाले उपयोगकर्ताओं को लक्षित करने के लिए डार्कस्वॉर्ड पैठ ढांचे का लाभ उठाती है।
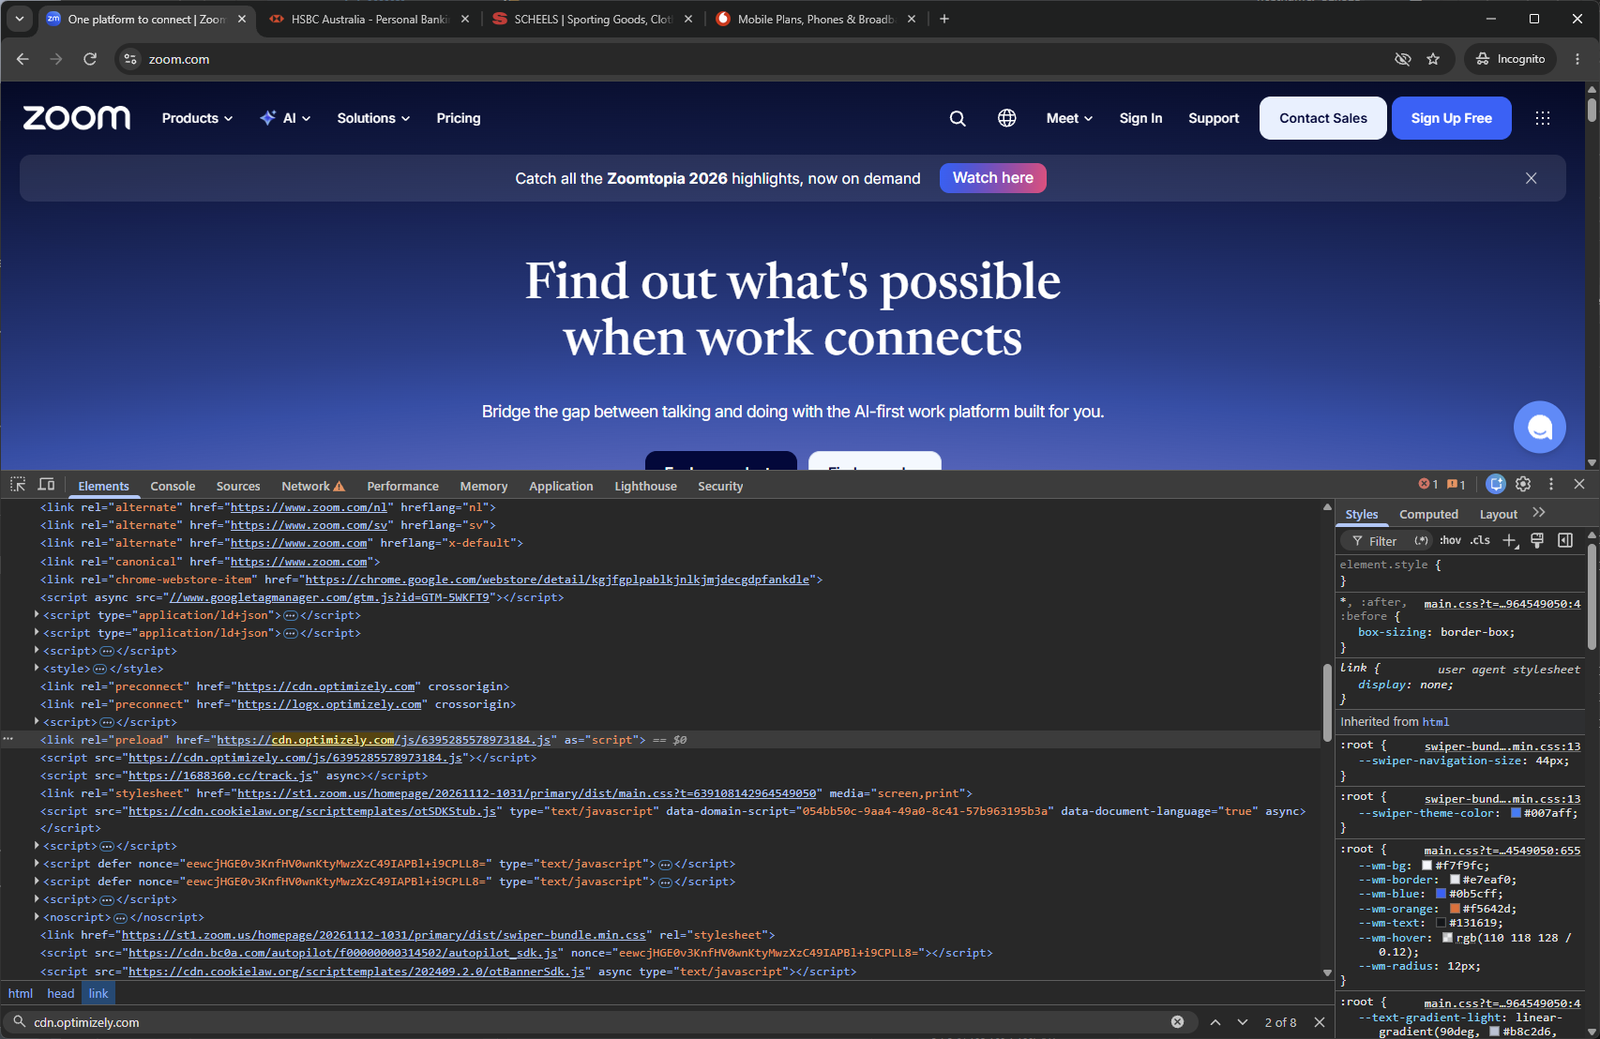
इस हैकर हमले का मुख्य उद्देश्य क्रिप्टोकरेंसी या बैंक खाते की जानकारी चुराना था, और इतनी सारी वेबसाइटों को बैचों में जहर देने की अनुमति देना स्वाभाविक रूप से आपूर्ति श्रृंखला हमलों को शामिल करता है। ये सभी वेबसाइटें ऑप्टिमाइज़ली द्वारा प्रदान की गई सेवाओं का उपयोग करती हैं, और सुरक्षा कमजोरियों के कारण हैकर्स द्वारा संबंधित उत्पादों का फायदा उठाया गया है।
हैकर्स ऑप्टिमाइज़ली ग्राहक परियोजनाओं में दुर्भावनापूर्ण कोड लिखते हैं:
ऑप्टिमाइज़ली वेब का उपयोग वेबसाइट प्रयोग और वैयक्तिकृत प्रदर्शन के लिए किया जाता है। ग्राहक प्रोजेक्ट के प्रोजेक्ट जावास्क्रिप्ट फ़ील्ड में कस्टम कोड जोड़ सकते हैं, और फिर वेबसाइट ऑप्टिमाइज़ली सीडीएन से प्रोजेक्ट स्क्रिप्ट लोड करती है, और ये संसाधन विज़िटर के ब्राउज़र में चलाए जाएंगे।
अनुवर्ती स्थिति अपडेट में ऑप्टिमाइज़ली ने कहा कि हैकर्स ने ग्राहक परियोजनाओं में दुर्भावनापूर्ण जावास्क्रिप्ट स्क्रिप्ट जोड़ने के लिए अपने प्रयोगात्मक उत्पादों में सुरक्षा कमजोरियों का फायदा उठाया। स्क्रिप्ट ऑप्टिमाइज़ली स्क्रिप्ट के साथ पेज में प्रवेश करेंगी जिसे वेबसाइट सामान्य रूप से लोड करती है, इसलिए ब्राउज़िंग के माध्यम से एक्सेस करने पर यह सामान्य दिखेगी।
हैकर्स अधिक लक्ष्य हासिल करने के लिए हमला करते समय स्क्रिप्ट को अपग्रेड करते हैं:
सुरक्षा अनुसंधान एजेंसी द्वारा रिकॉर्ड की गई टाइमलाइन से पता चलता है कि बीबीसी की ऑप्टिमाइज़ली स्क्रिप्ट को पहली बार 16 नवंबर को 04:21 यूटीसी पर दुर्भावनापूर्ण कोड लोड करते हुए देखा गया था; 08:28 यूटीसी पर, बीबीसी पेज ने सबसे पहले बाहरी आक्रमण पेलोड 1688360 [.] cc/track.js लोड किया।
इसके बाद हैकर्स ने हमले के पेलोड को संशोधित करना जारी रखा और सुरक्षा अनुसंधान एजेंसी ने उस दिन 26 अलग-अलग संस्करण रिकॉर्ड किए। उदाहरण के लिए, 13:43 यूटीसी पर, हैकर ने पेलोड में एक बैंक कार्ड चोरी मॉड्यूल जोड़ा, और बाद में आईओएस सिस्टम के पुराने संस्करणों के खिलाफ हमले शुरू करने के लिए डार्कस्वॉर्ड प्रवेश ढांचा जोड़ा।
मुख्य उद्देश्य वॉलेट, बैंक कार्ड और अन्य डेटा चोरी करना है:
हैकर द्वारा गिराए गए दुर्भावनापूर्ण पेलोड में विभिन्न प्रकार के फ़ंक्शन शामिल हैं। दुर्भावनापूर्ण स्क्रिप्ट पहले विज़िटर की बुनियादी जानकारी जैसे ऑपरेटिंग सिस्टम, संस्करण और ब्राउज़र एकत्र करेगी, और इस जानकारी के आधार पर विभिन्न दुर्भावनापूर्ण पेलोड संचालन लौटाएगी। अब तक देखे गए दुर्भावनापूर्ण व्यवहारों में शामिल हैं:
पासवर्ड पता बदलें: दुर्भावनापूर्ण पेलोड वैध वॉलेट पता खोजने के लिए पृष्ठ पर टेक्स्ट, फॉर्म, लिंक, क्लिपबोर्ड और कुछ नेटवर्क अनुरोधों को स्कैन करेगा, और फिर इसे हमलावर द्वारा नियंत्रित पते से बदल देगा। दुर्भावनापूर्ण पेलोड कॉपी ऑपरेशन की निगरानी भी कर सकता है, इसलिए जब उपयोगकर्ता वॉलेट पते की प्रतिलिपि बनाता है, तो इसे स्वचालित रूप से हैकर द्वारा नियंत्रित पते से बदल दिया जाएगा।
बैंक खाते की जानकारी चुराएं: दुर्भावनापूर्ण पेलोड वेबसाइट के स्व-निर्मित भुगतान फॉर्म और संबंधित अनुरोधों में सत्यापित क्रेडिट कार्ड नंबर, समाप्ति तिथि और सीवीवी सुरक्षा कोड की तलाश करेगा, और फिर इस जानकारी को हमलावर द्वारा नियंत्रित सर्वर पर भेज देगा। इसलिए, यदि उपयोगकर्ता ने भुगतान शुरू कर दिया है, तो जानकारी लीक भी हो सकती है।
आईओएस 13-18.x के लिए: दुर्भावनापूर्ण पेलोड आईओएस संस्करण के अनुसार अलग-अलग आईसीयू डोमेन नाम और छिपे हुए पेज लोड करेगा, जो आगंतुकों को डार्कस्वॉर्ड से संबंधित पथों पर निर्देशित करेगा। नमूने में, iOS 13-17 को कोरुना पथ की ओर निर्देशित किया गया है, और iOS 18.x को डार्कस्वॉर्ड पथ की ओर निर्देशित किया गया है।
वर्तमान सफ़ाई प्रगति:
ऑप्टिमाइज़ली ने 17 नवंबर को अपनी स्थिति अपडेट की, जिसमें कहा गया कि इसने प्रासंगिक उत्पाद सुरक्षा कमजोरियों को ठीक कर दिया है, प्रभावित परियोजनाओं में इंजेक्ट किए गए कोड को हटा दिया है, ग्राहक खातों की सुरक्षा की है, और अनधिकृत कोड को आगे जारी होने से रोकने के लिए उपाय जोड़े हैं। हालाँकि, इस हमले का पैमाना बहुत बड़ा है, जिसमें सैकड़ों हजारों या लाखों आगंतुक शामिल हैं। वर्तमान में प्रभावित उपयोगकर्ताओं के विशिष्ट पैमाने का अनुमान लगाना कठिन है।
इसके अलावा, सामग्री सुरक्षा नीति (सीएसपी) कुछ वेबसाइटों पर काम करती है। सर्वेक्षण से पता चला कि 24 वेबसाइटों की सीएसपी नीतियों ने दुर्भावनापूर्ण स्क्रिप्ट को चलने से सफलतापूर्वक रोका। हालाँकि अन्य 17 वेबसाइटें स्क्रिप्ट लोड करती हैं, उनका कनेक्ट-src कुछ डेटा को प्रसारित होने से रोकता है, लेकिन उपयोगकर्ता द्वारा कॉपी किया गया वॉलेट पता अभी भी बदला जाएगा।
ऑप्टिमाइज़ली वेब का उपयोग करने वाले ऑपरेटरों को प्रत्येक प्रोजेक्ट के प्रोजेक्ट जावास्क्रिप्ट और 1688360 [.] cc, .icu डोमेन नाम, atob(), और अज्ञात स्क्रिप्ट के लिए प्रयोगात्मक कस्टम कोड की जांच करनी चाहिए। खातों, एपीआई टोकन और एकीकरण के लिए लिखने की अनुमति की भी समीक्षा करें। जो उपयोगकर्ता प्रभावित वेबसाइटों पर गए हैं, उन्हें अपने क्रिप्टोकरेंसी ट्रांसफर पते और बैंक कार्ड स्टेटमेंट की जांच करनी चाहिए। iPhone और iPad के उपयोगकर्ताओं को तुरंत iOS के नवीनतम संस्करण में अपडेट करना चाहिए।
कुछ प्रभावित कंपनियां:
एचएसबीसी बैंक शाखाएं: संयुक्त राज्य अमेरिका, हांगकांग, मैक्सिको, सिंगापुर, ऑस्ट्रेलिया, संयुक्त अरब अमीरात, मलेशिया, वियतनाम, मिस्र, फिलीपींस
ज़ूम
थोड़ा
सेल्सफोर्स
गीटलैब
IKEA
सीएनएन
बीबीसी
फॉक्स
ब्लूमबर्ग
फ्लूक
O2
वोडाफोन ऑस्ट्रेलिया
अलास्का एयरलाइंस
हनीवेल होम
हेनेकेन
चेम्बरलेन विश्वविद्यालय
लेविस
टिप्पणियाँ