सार:
21 सितंबर को, ZCode ने घोषणा की कि समुदाय द्वारा रिपोर्ट किए गए ZCode उत्पाद सुरक्षा मुद्दों के जवाब में, अधिकारी ने सुधार पूरा कर लिया है और सभी उपयोगकर्ताओं से माफ़ी मांगी है। Zhipu ने ZCode को ओपन सोर्स किया है और पर्यवेक्षण के लिए कोड को समुदाय को सौंप दिया है, जिससे ZCode खुला और पारदर्शी हो गया है।
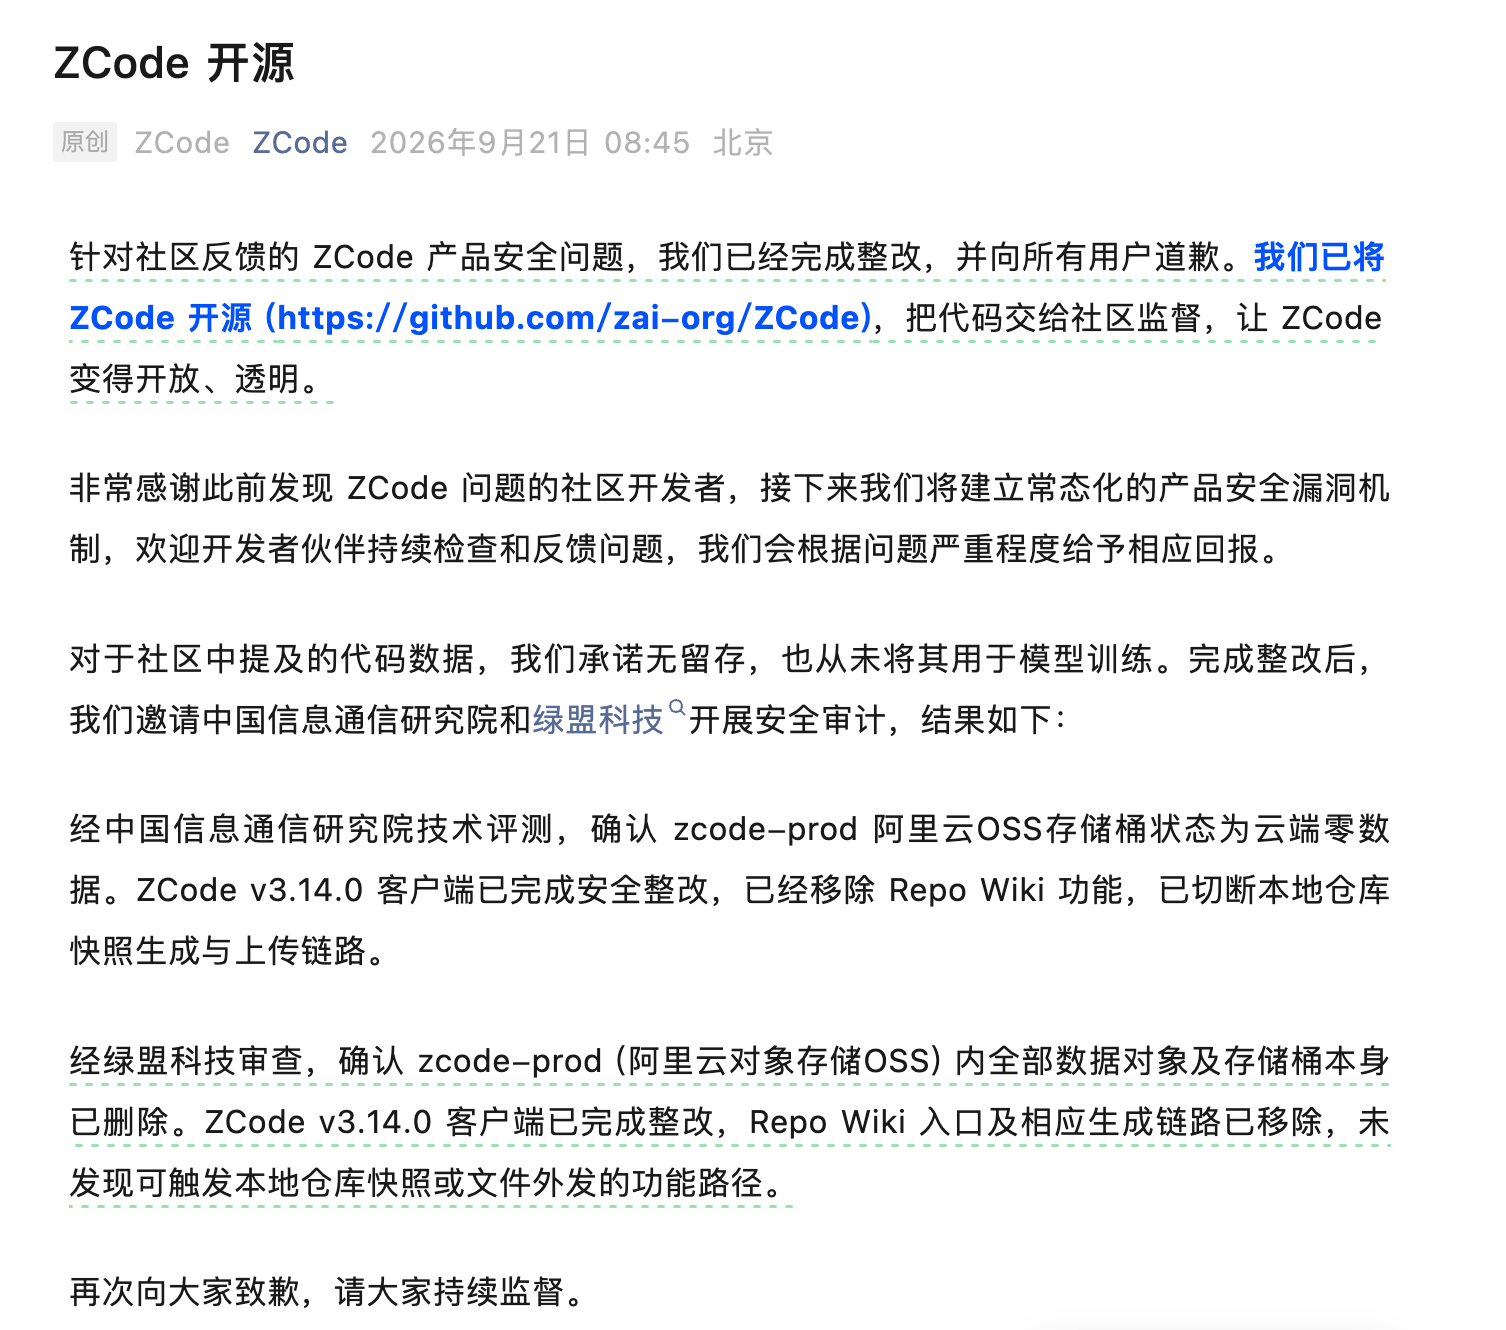
अधिकारी ने कहा कि आगे एक सामान्यीकृत उत्पाद सुरक्षा भेद्यता तंत्र स्थापित किया जाएगा। समस्याओं की जांच और रिपोर्ट करना जारी रखने के लिए डेवलपर साझेदारों का स्वागत है, और हम समस्या की गंभीरता के आधार पर उचित पुरस्कार प्रदान करेंगे।
हम वादा करते हैं कि समुदाय में उल्लिखित किसी भी कोड डेटा को बरकरार नहीं रखेंगे और मॉडल प्रशिक्षण के लिए इसका उपयोग कभी नहीं करेंगे। सुधार पूरा करने के बाद, हमने सुरक्षा ऑडिट करने के लिए चाइना एकेडमी ऑफ इंफॉर्मेशन एंड कम्युनिकेशंस टेक्नोलॉजी और एनएसएफओसीयूएस को आमंत्रित किया। परिणाम इस प्रकार हैं:
चाइना एकेडमी ऑफ इंफॉर्मेशन एंड कम्युनिकेशंस टेक्नोलॉजी द्वारा तकनीकी मूल्यांकन के बाद, यह पुष्टि की गई कि ज़ेडकोड-प्रोड अलीबाबा क्लाउड ओएसएस बकेट की स्थिति क्लाउड में शून्य डेटा है। ZCode v3.14.0 क्लाइंट ने सुरक्षा सुधार पूरा कर लिया है, रेपो विकी फ़ंक्शन हटा दिया गया है, और स्थानीय वेयरहाउस स्नैपशॉट जेनरेशन और अपलोड लिंक काट दिए गए हैं।
NSFOCUS टेक्नोलॉजी द्वारा समीक्षा के बाद, यह पुष्टि की गई है कि zcode-prod (अलीबाबा क्लाउड ऑब्जेक्ट स्टोरेज OSS) में सभी डेटा ऑब्जेक्ट और बकेट को हटा दिया गया है। ZCode v3.14.0 क्लाइंट को ठीक कर दिया गया है। रेपो विकी प्रवेश द्वार और संबंधित जेनरेट किए गए लिंक हटा दिए गए हैं। कोई कार्यात्मक पथ नहीं मिला है जो स्थानीय वेयरहाउस स्नैपशॉट या फ़ाइल आउटगोइंग को ट्रिगर कर सके।
मैं फिर से सभी से माफी मांगता हूं और कृपया निगरानी करना जारी रखें।
पिछली रिपोर्टों के अनुसार, कोड बेस डेटा अपलोड करने के बारे में समुदाय में चर्चा के जवाब में, Zhipu के स्वामित्व वाले प्रोग्रामिंग उत्पाद ZCode ने आधिकारिक Zhipu समूह के माध्यम से प्रभावित उपयोगकर्ताओं से माफ़ी मांगी, और एक प्रतिक्रिया जारी करते हुए कहा कि उसने जल्द से जल्द एक स्व-परीक्षा पूरी कर ली है और संबंधित मुद्दों को ठीक कर दिया गया है।
टिप्पणियाँ