
सार:
मौजूदा तंत्र के तहत, यदि कोई उपयोगकर्ता एंड्रॉइड डिवाइस को अनलॉक करने के लिए पासवर्ड भूल जाता है, तो वे आमतौर पर केवल फोन डेटा साफ़ कर सकते हैं और फिर डिवाइस को रीसेट कर सकते हैं। Google का आधिकारिक दस्तावेज़ यह भी अनुशंसा करता है कि जब डिवाइस अनलॉक नहीं किया जा सकता है तो आपको फ़ैक्टरी रीसेट करना चाहिए, और फिर सफाई पूरी करने के बाद डिवाइस के स्वामित्व को सत्यापित करने के लिए मूल Google खाते से दोबारा लॉग इन करना चाहिए।
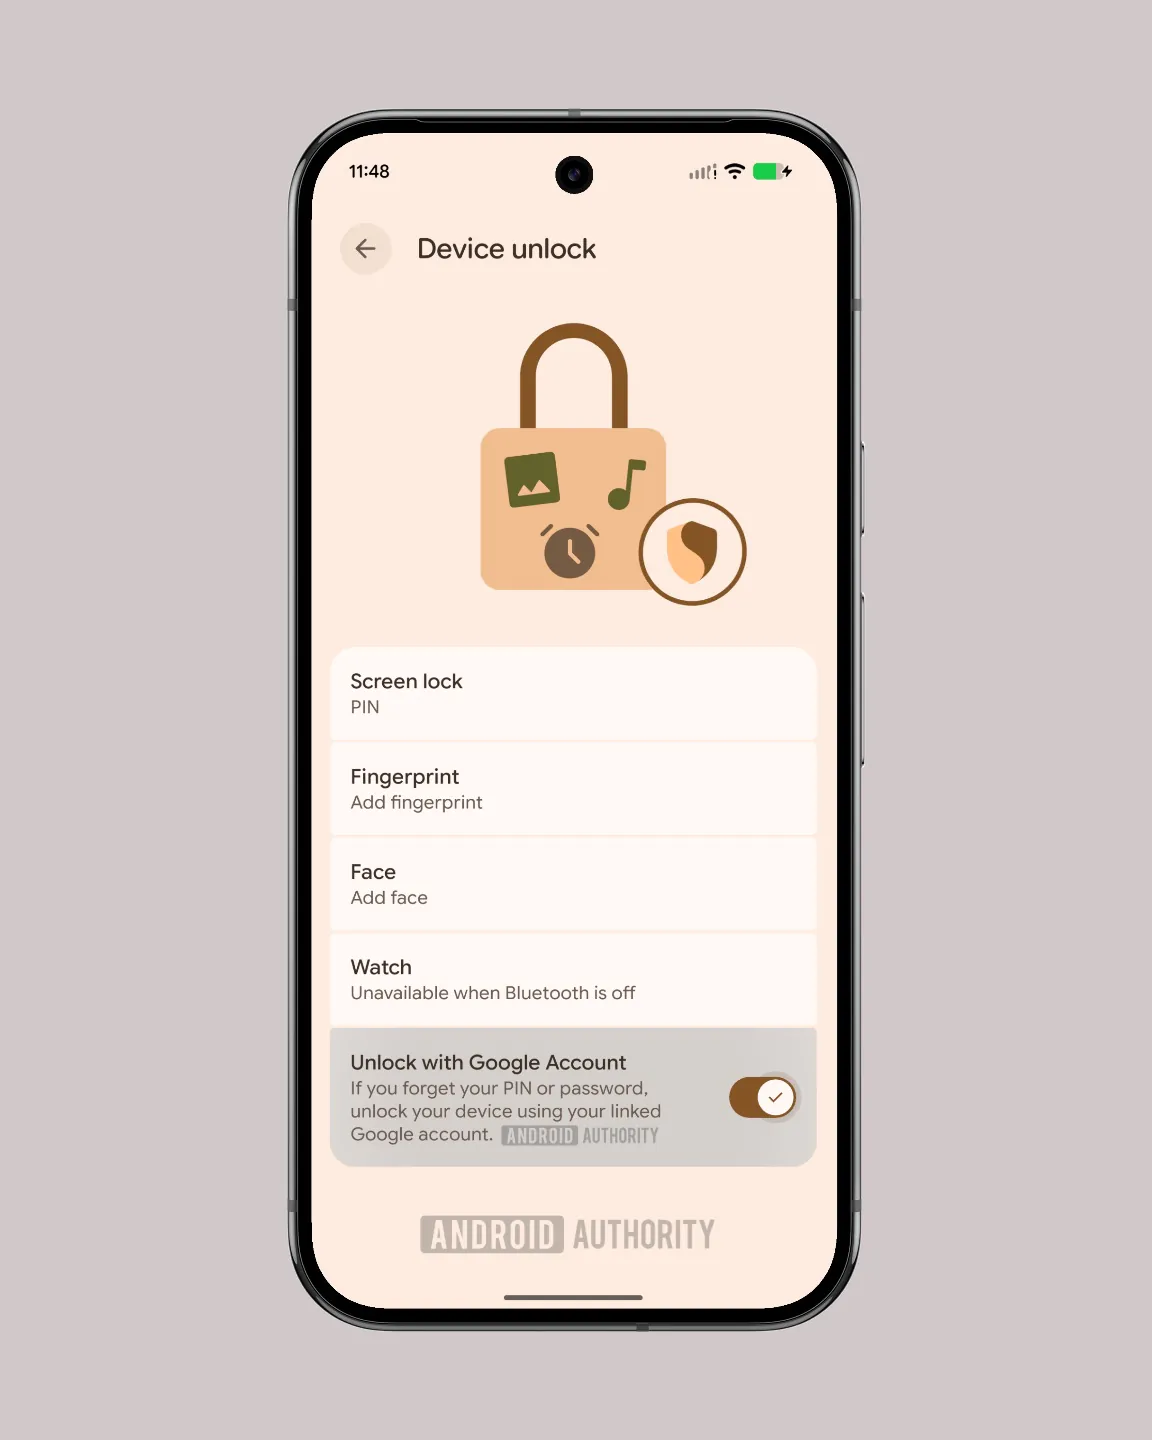
यह डिज़ाइन एंड्रॉइड फ़ैक्टरी रीसेट सुरक्षा तंत्र से संबंधित है। इस तंत्र का मुख्य उद्देश्य फोन को चोरी होने से रोकना और पुन: उपयोग से पहले रिकवरी मोड के माध्यम से डेटा को साफ़ करना है। डिवाइस रीसेट होने के बाद, सिस्टम उस Google खाते के लिए पूछेगा जो पहले लॉग इन था। स्वामित्व सत्यापित करने के लिए खाते में लॉग इन करने में विफलता भी निरंतर उपयोग को प्रभावित करेगी।
Google अनलॉक करने के लिए पिन के बजाय खाता पासवर्ड का उपयोग करने का प्रयास करता है:
Google ने नवीनतम एंड्रॉइड 17 QPR2 बीटा 5 में अनलॉक करने के लिए Google खाते का उपयोग करने के बारे में एक नई सुविधा जोड़ी है। यह सुविधा सक्षम नहीं है और केवल संबंधित कोड परिवर्तन देखे जा सकते हैं। बीटा संस्करण में कोड के अनुसार, यदि उपयोगकर्ता फोन का पिन कोड या अनलॉक पासवर्ड भूल जाता है, तो वह भविष्य में पहले फ़ैक्टरी रीसेट किए बिना संबंधित Google खाते के माध्यम से डिवाइस तक पहुंच पुनः प्राप्त करने में सक्षम हो सकता है।
इस फ़ंक्शन का महत्व यह है कि उपयोगकर्ता को फ़ैक्टरी सेटिंग्स को सीधे पुनर्स्थापित करने और सभी डेटा खो जाने की आवश्यकता नहीं है। आखिरकार, यदि उपयोगकर्ता पहले से क्लाउड बैकअप नहीं बनाता है, तो संपर्क, फ़ोटो और विभिन्न एप्लिकेशन डेटा खो जाएंगे और फ़ैक्टरी सेटिंग्स को पुनर्स्थापित करने के बाद पुनर्प्राप्त करना मुश्किल होगा, जो एक बड़ी समस्या का कारण बनेगा।
डिफ़ॉल्ट रूप से सक्षम होने के बजाय वैकल्पिक हो सकता है:
गौरतलब है कि Google इस सुविधा को डिफ़ॉल्ट रूप से चालू करने के बजाय एक वैकल्पिक सुविधा के रूप में सेट करने की तैयारी कर रहा है, क्योंकि मोबाइल फ़ोन स्क्रीन लॉक को आमतौर पर स्थानीय डेटा के लिए रक्षा की अंतिम पंक्ति माना जाता है। यदि कोई हमलावर उपयोगकर्ता के मोबाइल फोन और Google खाते दोनों क्रेडेंशियल प्राप्त करता है, तो वे स्क्रीन लॉक को बायपास कर सकते हैं और इस पथ के माध्यम से सीधे फोन पर डेटा तक पहुंच सकते हैं।
इसलिए, सुरक्षा-संवेदनशील उपयोगकर्ताओं के लिए इस फ़ंक्शन को बंद करना अधिक विवेकपूर्ण है। सामान्य उपयोगकर्ताओं के लिए, वे डेटा सुरक्षा, खाता सुरक्षा और डेटा हानि से बचने के बीच चयन कर सकते हैं। अंततः सुरक्षा इस बात पर भी निर्भर करती है कि Google को अतिरिक्त सत्यापन की आवश्यकता है या नहीं, जैसे कि दो-चरणीय सत्यापन, डिवाइस ट्रस्ट स्थिति या खाता पुनर्प्राप्ति जानकारी।
टिप्पणियाँ