सार:
शॉर्ट लिंक सेवा बिटली से जुड़ी एक सुरक्षा घटना ने हाल ही में व्यापक ध्यान आकर्षित किया है। शोधकर्ताओं ने पाया कि दस साल से अधिक पहले प्रकाशित एक्स प्लेटफॉर्म पर पुराने पोस्ट में बड़ी संख्या में बिटली शॉर्ट लिंक के साथ दुर्भावनापूर्ण रूप से छेड़छाड़ की गई है, जिसमें पूर्व अमेरिकी राष्ट्रपति ट्रम्प, मैकडॉनल्ड्स, बर्गर किंग और कई प्रसिद्ध सार्वजनिक हस्तियों और संस्थानों के खातों द्वारा पोस्ट की गई ऐतिहासिक सामग्री भी शामिल है।
ट्विटर के शुरुआती दिनों में, प्लेटफ़ॉर्म पर ट्वीट्स में वर्णों की संख्या पर सख्त प्रतिबंध के कारण, कंपनियां, मीडिया और राजनेता आमतौर पर लंबे वेब लिंक को संक्षिप्त बिट.ली पते में बदलने के लिए बिटली जैसी यूआरएल को छोटा करने वाली सेवाओं का उपयोग करते थे। इसलिए, कई वर्षों के बाद भी, बड़ी संख्या में ऐतिहासिक पोस्ट में अभी भी ये छोटे लिंक बरकरार हैं।
हालाँकि, पिछले सप्ताहांत में, कुछ शरारती लोग कुछ पुराने छोटे लिंक के रीडायरेक्ट लक्ष्यों को अपने कब्जे में लेने में कामयाब रहे, ताकि वे अब मूल सामग्री की ओर इशारा न करें, बल्कि पूरी तरह से असंबंधित नए पेज पर रीडायरेक्ट हो जाएँ। चूंकि छोटा लिंक स्वयं नहीं बदलता है, इसलिए सामान्य उपयोगकर्ताओं के लिए उस पर क्लिक करने पर असामान्यताएं ढूंढना मुश्किल होता है।
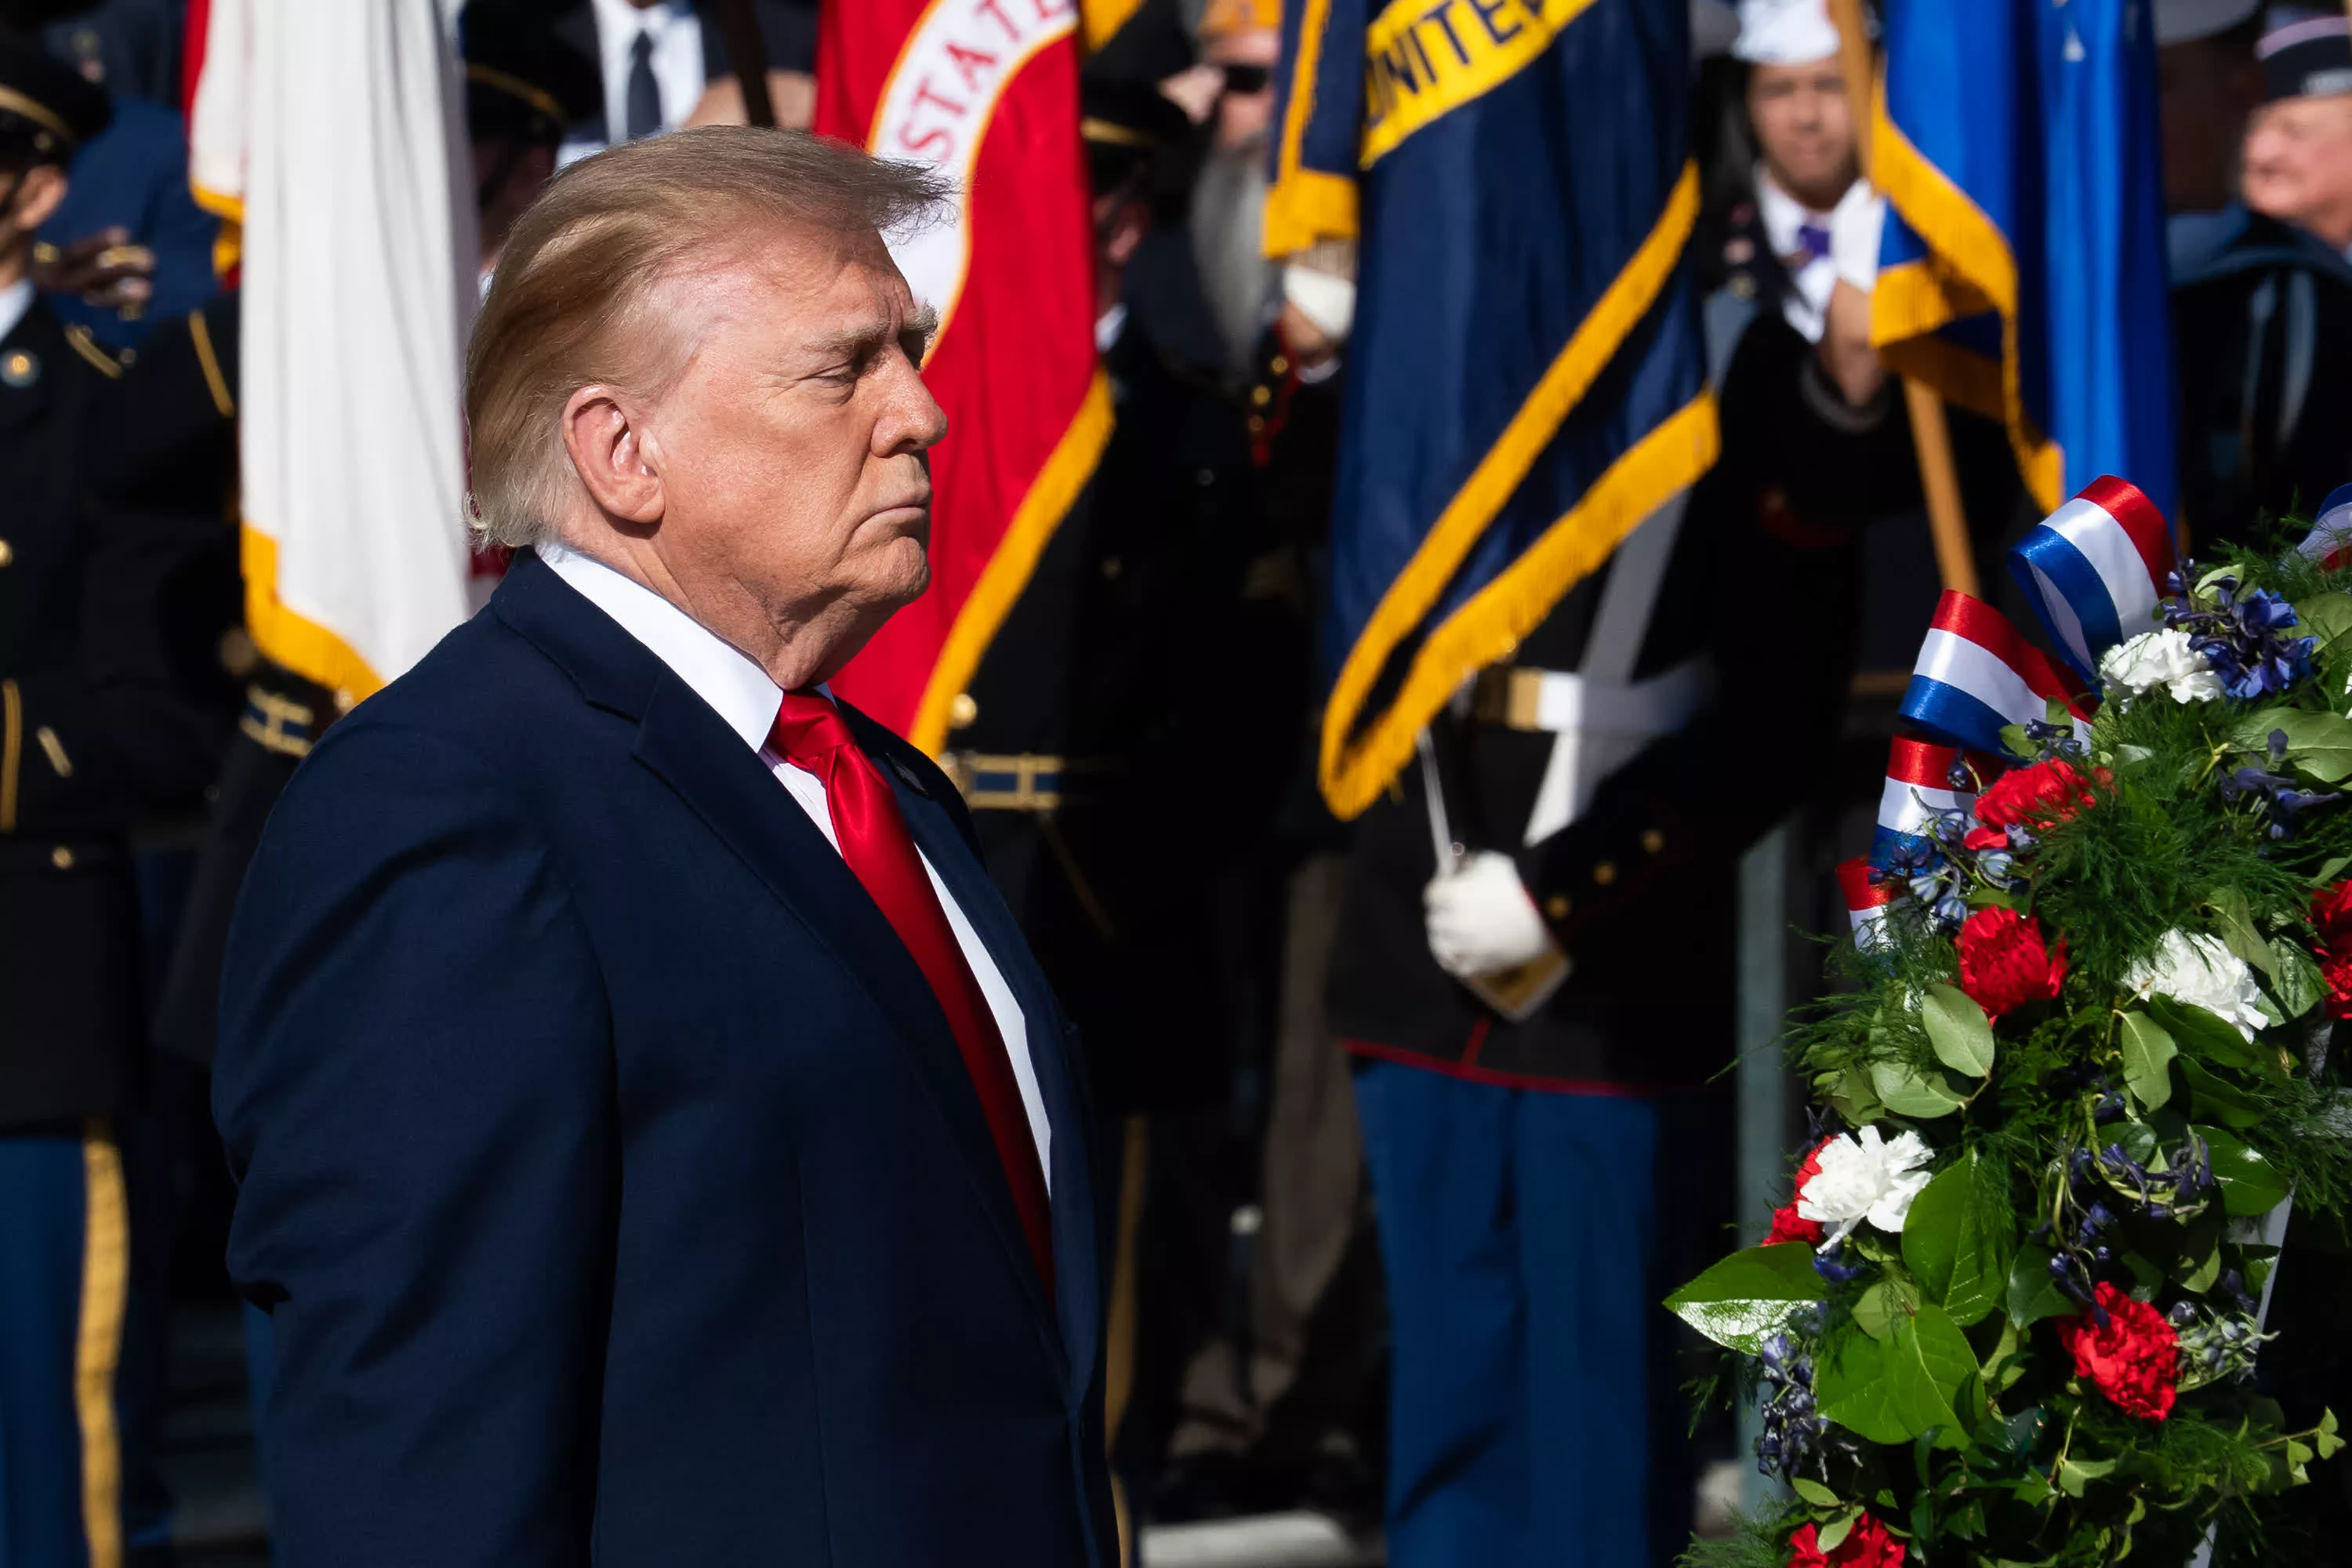
जांच से पता चला कि ट्रम्प का खाता विशेष रूप से प्रभावित था। कम से कम एक दर्जन ऐतिहासिक पोस्टों के लिंक बदल दिए गए हैं। 2013 में प्रकाशित पवन टर्बाइनों की आलोचना करने वाली एक पोस्ट, अब आगंतुकों को "फ़ोर्टनाइट बेबी" नामक Google साइट पर ले जाती है, जिसमें एक बच्चे की तस्वीर भी शामिल है।
अन्य प्रसिद्ध खातों को भी नहीं बख्शा गया है। ग्राहकों को आस-पास के स्टोर ढूंढने में मदद करने के लिए 2011 की बर्गर किंग पोस्ट अब नाजी एकाग्रता शिविरों को सूचीबद्ध करने वाले विकिपीडिया पेज पर रीडायरेक्ट हो गई है। 2011 के पुराने मैकडॉनल्ड्स पोस्ट के एक लिंक को "9/11" घटना का परिचय देने वाले पृष्ठ पर इंगित करने के लिए बदल दिया गया था।
इसके अलावा, माइक्रोसॉफ्ट के सह-संस्थापक बिल गेट्स, पूर्व कनाडाई प्रधान मंत्री जस्टिन ट्रूडो और पूर्व अमेरिकी उपराष्ट्रपति माइक पेंस जैसी सार्वजनिक हस्तियों के ऐतिहासिक पोस्ट में भी ऐसी ही स्थितियाँ हुईं। यहां तक कि "घोस्ट क्लिक्स" साइबर अपराध मामले के बारे में एफबीआई के 2012 के प्रचार पोस्ट के लिंक को भी अब एक सील की तस्वीर में बदल दिया गया है।
इस घटना ने बाहरी दुनिया को आश्चर्यचकित कर दिया, क्योंकि बिटली के दीर्घकालिक आधिकारिक निर्देशों के अनुसार, एक छोटा लिंक उत्पन्न होने के बाद, इसके विशिष्ट पहचान कोड का सिद्धांत में पुन: उपयोग नहीं किया जाएगा। भले ही लिंक बनाने वाला खाता हटा दिया गया हो, संबंधित संक्षिप्त लिंक पर अन्य लोगों द्वारा दोबारा कब्जा नहीं किया जाना चाहिए।
बाहरी संदेहों का सामना करते हुए, बिटली ने रविवार को स्वीकार किया कि सिस्टम में समस्याएं थीं। कंपनी ने कहा कि उसने एक भेद्यता की खोज की है जो बुरे अभिनेताओं को कुछ पुराने लिंक जो निष्क्रिय थे, उनका पुन: उपयोग करने की अनुमति दे सकती है। कंपनी ने संबंधित खातों को निलंबित कर दिया है और धीरे-धीरे सभी प्रभावित लिंक पतों को निष्क्रिय कर रही है।
गौरतलब है कि यह पहली बार नहीं है जब बिटली इसी तरह की घटनाओं में शामिल हुई है। फरवरी 2025 की शुरुआत में, क्रिप्टोकरेंसी घोटालेबाजों ने ट्रम्प के कुछ ऐतिहासिक पोस्टों के लिंक को आभासी मुद्रा प्रचार पृष्ठों पर पुनर्निर्देशित करने के लिए बिटली सिस्टम की कमजोरियों का फायदा उठाया। उस समय, बिटली ने कहा कि उसने संबंधित समस्याओं को ठीक कर दिया है, लेकिन इस घटना ने एक बार फिर दिखाया कि समान सुरक्षा जोखिमों को पूरी तरह से समाप्त नहीं किया जा सका है।
वर्तमान में, ऐसा लगता है कि हमलों का यह दौर एक ऑनलाइन शरारत से अधिक है, और कोई स्पष्ट वित्तीय लाभ नहीं मिला है। हालाँकि, सुरक्षा विशेषज्ञों ने चेतावनी दी है कि ऐसी समस्याएँ अभी भी संभावित रूप से खतरनाक हैं। कई ऐतिहासिक वृत्तांतों का लंबे समय तक रखरखाव नहीं किया गया है। एक बार जब पुराने लिंक चुपचाप बदल दिए जाते हैं, तो उपयोगकर्ताओं को क्लिक करने के बाद दुर्भावनापूर्ण वेबसाइटों पर निर्देशित किया जा सकता है, जिससे व्यक्तिगत जानकारी लीक होने या यहां तक कि ऑनलाइन धोखाधड़ी का खतरा भी हो सकता है।
कार्नेगी मेलन विश्वविद्यालय में डिजिटल मीडिया के प्रोफेसर, अरी लाइटमैन ने कहा कि कई पुरानी सामग्री में निरंतर निगरानी का अभाव है, और जनता अक्सर प्रसिद्ध संस्थानों और सार्वजनिक हस्तियों के खातों से लिंक पर भरोसा करने की अधिक संभावना रखती है। यदि हमलावर भविष्य में दुर्भावनापूर्ण प्रोग्राम फैलाने या डेटा चोरी करने के लिए ऐसी कमजोरियों का उपयोग करते हैं, तो परिणाम वर्तमान शरारत से कहीं अधिक गंभीर हो सकते हैं।
उद्योग के अंदरूनी सूत्रों ने इस घटना की तुलना Google द्वारा goo.gl शॉर्ट लिंक सेवा को बंद करने के तरीके से भी की। Google द्वारा संबंधित सेवाओं को निष्क्रिय करने के बाद, अमान्य लिंक सीधे त्रुटि पृष्ठ पर लौट आया और अब किसी भी सामग्री की ओर इशारा नहीं करता है। इस बिटली घटना का खतरा यह है कि ये छोटे लिंक अभी भी सामान्य रूप से काम कर सकते हैं, लेकिन इन्हें चुपचाप नए जंप लक्ष्यों में बदल दिया गया है, जिससे उपयोगकर्ताओं के लिए परिवर्तनों का पता लगाना मुश्किल हो गया है।
जैसा कि जांच जारी है, बिटली ने कहा कि वह प्रभावित दायरे की आगे जांच कर रहा है और इसी तरह की समस्याओं को दोबारा होने से रोकने के लिए उपाय कर रहा है। यह घटना इंटरनेट उपयोगकर्ताओं को एक बार फिर याद दिलाती है कि जाने-माने खातों और ऐतिहासिक सामग्री के लिंक भी हमेशा सुरक्षित और विश्वसनीय नहीं हो सकते हैं।
टिप्पणियाँ