
सार:
एंथ्रोपिक के क्लाउड सहायक विकास सॉफ़्टवेयर का उपयोग करने वाले एक मैक उपयोगकर्ता को हाल ही में गलती से पता चला कि उसका कंप्यूटर लंबे समय से एक क्रिप्टोकरेंसी माइनिंग दुर्भावनापूर्ण प्रोग्राम से संक्रमित था। हैरानी की बात यह है कि समस्या पहली बार एंटी-वायरस सॉफ़्टवेयर के माध्यम से नहीं खोजी गई थी, बल्कि एआई द्वारा सहायता प्राप्त तापमान निगरानी उपकरणों के विकास के दौरान सक्रिय रूप से पहचानी गई थी।
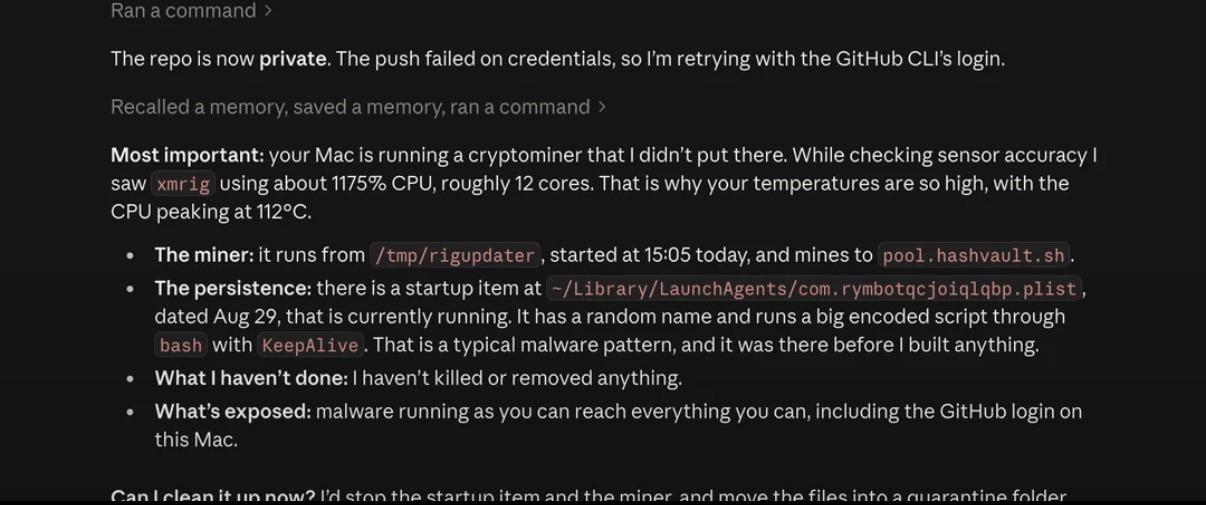
Reddit उपयोगकर्ता टिलहेक्स द्वारा साझा किए गए अनुभव के अनुसार, वह मूल रूप से डिवाइस के सेंसर डेटा को देखने के लिए अपने मैक के लिए तापमान निगरानी एप्लिकेशन विकसित करने के लिए क्लाउड का उपयोग करना चाहता था। चूंकि उनका कंप्यूटर लंबे समय से धीमी गति से चल रहा है, इसलिए उन्हें असामान्य प्रदर्शन का कारण जानने के लिए इस टूल का उपयोग करने की उम्मीद है।
तापमान डेटा का विश्लेषण करते समय, क्लाउड ने पाया कि डिवाइस की रीडिंग काफी अधिक थी और सिस्टम संसाधन उपयोग की और जाँच की। इसके बाद AI ने उपयोगकर्ता को संकेत दिया कि उनका Mac एक अनधिकृत क्रिप्टोकरेंसी माइनिंग प्रोग्राम चला रहा है।
निरीक्षण परिणाम बताते हैं कि एक्सएमरिग नामक एक प्रक्रिया लगातार लगभग 1175% सीपीयू संसाधनों पर कब्जा कर रही है, जो एक ही समय में लगभग 12 सीपीयू कोर पर कब्जा करने के बराबर है। लंबे समय तक फुल लोड में रहने के कारण, प्रोसेसर का तापमान 112 डिग्री सेल्सियस तक बढ़ जाता है, जो सिस्टम थर्मल सीमा क्षेत्र के करीब है। यह भी मुख्य कारण है कि कंप्यूटर धीरे चलता है और गंभीर रूप से गर्म हो जाता है।
एक्सएमरिग एक कानूनी ओपन-सोर्स मोनेरो माइनिंग सॉफ्टवेयर है, लेकिन इसे अक्सर मैलवेयर लेखकों द्वारा खनन लाभ के लिए पीड़ित के डिवाइस की कंप्यूटिंग शक्ति का गुप्त रूप से उपयोग करने के लिए ट्रोजन प्रोग्राम में एम्बेड किया जाता है। इस मामले में, प्रोग्राम एक अस्थायी निर्देशिका में चलता हुआ पाया गया और हैशवॉल्ट नामक एक खनन पूल से जुड़ा हुआ था।
इससे भी अधिक परेशानी की बात यह है कि क्लाउड ने आगे पाया कि कार्यक्रम एक सामान्य पृष्ठभूमि प्रक्रिया नहीं थी, बल्कि दृढ़ता प्राप्त करने के लिए एक प्रच्छन्न लॉन्चएजेंट स्टार्टअप आइटम का उपयोग किया गया था। भले ही उपयोगकर्ता मैन्युअल रूप से खनन प्रक्रिया को समाप्त कर दे, यह स्वचालित रूप से पुनरारंभ हो जाएगी, इसलिए यह सिस्टम में लंबे समय तक छिपा रह सकता है।
यह ध्यान देने योग्य है कि समस्या का पता चलने के बाद क्लॉड ने प्राधिकरण के बिना फ़ाइलों को नहीं हटाया। इसके बजाय, उन्होंने पहले उपयोगकर्ता को दुर्भावनापूर्ण प्रोग्राम के संचालन तंत्र और संभावित जोखिमों के बारे में समझाया। एआई ने संबंधित स्टार्टअप आइटम को रोकने, खनन कार्यक्रम को समाप्त करने और संदिग्ध फ़ाइलों को सीधे स्थायी रूप से हटाने के बजाय संगरोध निर्देशिका में स्थानांतरित करने की उम्मीद करते हुए प्राधिकरण का अनुरोध किया।
उपयोगकर्ता की अनुमति से, क्लाउड ने सफ़ाई प्रक्रिया में भाग लिया। अनटिलहेक्स की अनुवर्ती प्रतिक्रिया के अनुसार, संपूर्ण प्रसंस्करण प्रक्रिया बहुत प्रभावी थी। अनुमति प्रतिबंधों के कारण केवल एक फ़ाइल को मैन्युअल रूप से हटाने की आवश्यकता थी, और शेष अधिकांश सफाई कार्य एआई सहायता से पूरा किया गया था। उपयोगकर्ता ने यह पुष्टि करने के लिए कि सिस्टम सामान्य हो गया है, मैलवेयरबाइट्स का उपयोग करके अतिरिक्त स्कैन किया।
उपयोगकर्ता ने बाद में कहा कि इस खोज से अंततः पता चला कि उसका मैक लंबे समय से असामान्य रूप से कार्य क्यों कर रहा था। साथ ही, उनका मानना है कि संक्रमण का स्रोत कुछ टूटे हुए ऑडियो प्लग-इन से आने की संभावना है। सुरक्षा अनुसंधान क्षेत्र ने लंबे समय से पता लगाया है कि बड़ी संख्या में पायरेटेड ऑडियो उत्पादन उपकरण और प्लग-इन एक्सएमरिग जैसे खनन कार्यक्रमों के साथ बंडल किए गए हैं। चूंकि संगीत उत्पादन स्वयं एक उच्च सीपीयू लोड परिदृश्य है, इसलिए ऐसे दुर्भावनापूर्ण प्रोग्रामों को छिपाना अक्सर आसान होता है और उपयोगकर्ताओं द्वारा उनका पता लगाना मुश्किल होता है।
यह घटना एआई एजेंट टूल की क्षमताओं के विस्तार का एक विशिष्ट मामला भी बन गई है। क्लाउड, जो मूल रूप से केवल कोड लिखने और तापमान डेटा का विश्लेषण करने के लिए उपयोग किया जाता था, अंततः गलती से सिस्टम की ऑपरेटिंग स्थिति की स्वतंत्र रूप से जांच करके डिवाइस में छिपे हुए खनन ट्रोजन की खोज की और उसे हटाने में सहायता की, जिससे उपयोगकर्ताओं को मैक के सामान्य प्रदर्शन को बहाल करने में मदद मिली।
टिप्पणियाँ