सार:
निंटेंडो ने पुष्टि की कि पहली पीढ़ी के निंटेंडो स्विच के कुछ क्यूआर कोड फ़ंक्शन में सुरक्षा कमजोरियां हैं, जो होस्ट जानकारी के रिसाव या अवैध कोड चलाने का कारण बन सकती हैं। प्रभावित उपकरणों को यथाशीघ्र अपने सिस्टम को 23.0.0 पर अपडेट करना चाहिए।
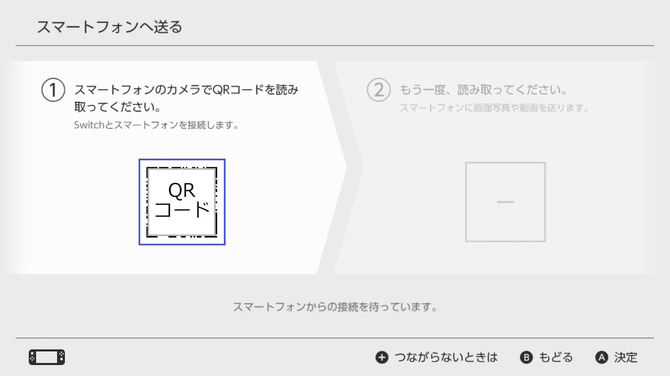
10 सितंबर को निंटेंडो द्वारा जारी किए गए दस्तावेजों से पता चलता है कि जोखिम में दो उपयोग परिदृश्य शामिल हैं: फोटो एलबम में "स्मार्टफ़ोन पर भेजें" फ़ंक्शन के माध्यम से सामग्री स्थानांतरित करना, और "मारियो कार्ट लाइव: होम सर्किट" में कारों का उपयोग करना। दोनों फ़ंक्शन कंसोल या टीवी स्क्रीन पर एक क्यूआर कोड प्रदर्शित करेंगे।
इस भेद्यता का फायदा उठाने के लिए दुर्भावनापूर्ण तीसरे पक्ष को स्क्रीन पर क्यूआर कोड को सीधे पढ़ने की आवश्यकता होती है। यदि क्यूआर कोड को दूसरों द्वारा पढ़ने से रोका जा सकता है, तो भेद्यता का फायदा नहीं उठाया जाएगा; अन्यथा, कोई हमलावर इसका उपयोग अवैध कोड चलाने या होस्ट पर सहेजी गई जानकारी प्राप्त करने के लिए कर सकता है।
23.0.0 से कम सिस्टम संस्करण वाला पहली पीढ़ी का निंटेंडो स्विच प्रभावित है। निंटेंडो ने यह भी कहा कि निंटेंडो स्विच 2 पर कंसोल जानकारी प्राप्त होने का कोई जोखिम नहीं है।
उपयोगकर्ता वर्तमान सिस्टम संस्करण को देखने और अपडेट करने के लिए होम मेनू से "सेटिंग्स" और "होस्ट" दर्ज कर सकते हैं। जो उपयोगकर्ता अस्थायी रूप से अपग्रेड करने में असमर्थ हैं, उन्हें यह सुनिश्चित करना चाहिए कि उपरोक्त दो कार्यों का उपयोग करते समय क्यूआर कोड को तीसरे पक्ष द्वारा नहीं पढ़ा जा सकता है, और रेसिंग कारों के अलावा अपने स्मार्टफोन या डिवाइस को कनेक्ट न करें।
टिप्पणियाँ