
सार:
Microsoft ने हाल ही में Windows सुरक्षा मुद्दों पर प्रतिक्रिया दी है। अक्टूबर 2026 में 1,100 से अधिक विंडोज सुरक्षा कमजोरियों के एकमुश्त समाधान का सामना करते हुए, कंपनी ने इस बात पर जोर दिया कि इसका मतलब यह नहीं है कि विंडोज 11 की सुरक्षा कम हो रही है। इसके बजाय, यह दर्शाता है कि Microsoft बड़े पैमाने पर सॉफ़्टवेयर कोड की जांच करने और सुरक्षा समस्याओं को खोजने और ठीक करने के लिए कृत्रिम बुद्धिमत्ता तकनीक का उपयोग कर रहा है, जिन्हें अतीत में अनदेखा किया गया हो।
हालाँकि, Microsoft ने एक चेतावनी भी जारी की है जो सतर्कता के योग्य है: कृत्रिम बुद्धिमत्ता तकनीक के विकास के साथ, हमलावरों को अब Microsoft द्वारा जारी सुरक्षा पैच का विश्लेषण करने, भेद्यता के सिद्धांत को उलटने और संबंधित हमले के उपकरण विकसित करने के लिए केवल कुछ घंटों की आवश्यकता हो सकती है।
माइक्रोसॉफ्ट के अक्टूबर 2026 सुरक्षा अद्यतन गाइड के अनुसार, उस महीने माइक्रोसॉफ्ट के उत्पादों द्वारा कुल 1,413 सीवीई (सामान्य कमजोरियां और एक्सपोजर नंबर) तय किए गए थे, जिनमें से 1,102 विंडोज सिस्टम द्वारा ही तय किए गए थे। यह संख्या पिछले नियमित महीनों से कहीं अधिक है और 2026 की दूसरी छमाही में सुरक्षा भेद्यता प्रकटीकरण की संख्या में तेज वृद्धि की प्रवृत्ति जारी है।
विंडोज़ भेद्यता समाधानों की संख्या में वृद्धि विशेष रूप से ध्यान देने योग्य है। 2025 की तुलना में 2026 में विंडोज़ द्वारा हर महीने तय की जाने वाली कमजोरियों की संख्या में काफी वृद्धि होगी।
उनमें से, जुलाई 2026 में 413 वस्तुओं की मरम्मत की गई, अगस्त में 233 वस्तुओं की मरम्मत की गई, सितंबर में 726 वस्तुओं की मरम्मत की गई, और अक्टूबर में यह बढ़कर 1,123 वस्तुओं तक पहुंच गई। तुलना के लिए, विंडोज़ ने अक्टूबर 2025 में केवल 134 कमजोरियाँ ठीक की हैं।
Microsoft का मानना है कि इस बदलाव को केवल विंडोज़ के अधिक असुरक्षित होने के रूप में नहीं समझा जा सकता है। अतीत में, कुछ सुरक्षा कमजोरियाँ लंबे समय तक विशाल कोड बेस में छिपी रही होंगी, और केवल तब तक मरम्मत प्रक्रिया में प्रवेश करती थीं जब तक कि बाहरी शोधकर्ताओं ने उनकी खोज नहीं की और रिपोर्ट नहीं की, या हमलावरों ने उनका फायदा उठाना शुरू नहीं किया था। अब जब Microsoft ने अधिक कोड को स्कैन करने और संभावित सुरक्षा खामियों को सक्रिय रूप से देखने के लिए कृत्रिम बुद्धिमत्ता प्रणालियों का उपयोग करना शुरू कर दिया है, तो खोजी और प्रकट की गई कमजोरियों की संख्या स्वाभाविक रूप से बढ़ गई है।
माइक्रोसॉफ्ट के विंडोज सर्विस और डिलीवरी विभाग के प्रमुख नूनो कोस्टा ने कहा कि अकेले कमजोरियों की संख्या ऑपरेटिंग सिस्टम के सुरक्षा स्तर को पूरी तरह से प्रतिबिंबित नहीं करती है। इससे भी महत्वपूर्ण बात यह है कि कंपनियां कमजोरियों का पता लगा सकती हैं, समस्याओं को ठीक कर सकती हैं और समय पर उपयोगकर्ता उपकरणों पर सुरक्षा सुरक्षा उपाय तैनात कर सकती हैं।
माइक्रोसॉफ्ट ने इस बात पर भी जोर दिया कि भेद्यता की जानकारी का सार्वजनिक खुलासा सुरक्षा जोखिमों में साधारण वृद्धि नहीं है, बल्कि सुरक्षा शोधकर्ताओं और उद्यम आईटी प्रबंधकों को भेद्यता के प्रभाव के दायरे, गंभीरता और मरम्मत के तरीकों को अधिक सटीक रूप से समझने की अनुमति देता है, ताकि लक्षित सुरक्षात्मक उपाय किए जा सकें।
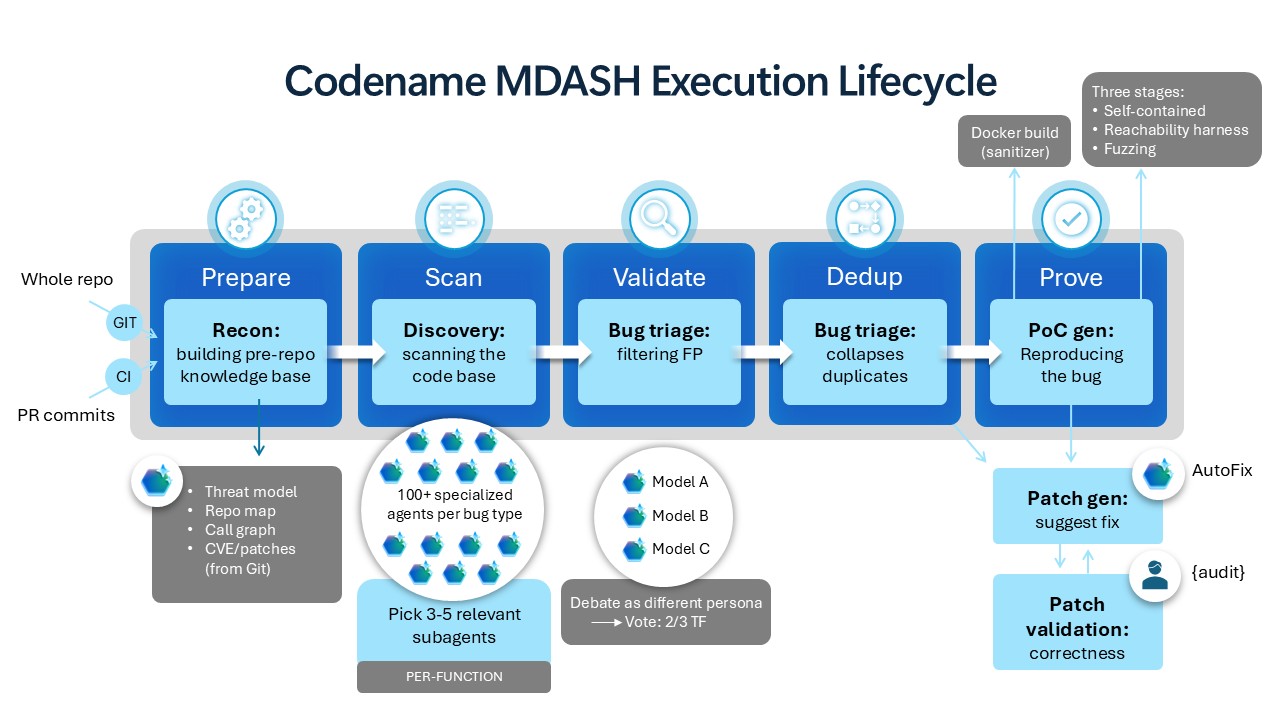
भेद्यता खोज की दक्षता में सुधार करने के लिए, Microsoft बड़े पैमाने पर MDASH नामक एक कृत्रिम बुद्धिमत्ता सुरक्षा स्कैनिंग प्रणाली का उपयोग कर रहा है। सिस्टम माइक्रोसॉफ्ट के स्वयं के सुरक्षा मॉडल के साथ-साथ एंथ्रोपिक मिथोस सहित साझेदार तकनीक को जोड़ता है, और संभावित कमजोरियों को खोजने और सत्यापित करने के लिए विशेष रूप से डिज़ाइन किए गए एआई एजेंट का उपयोग करता है।
कृत्रिम बुद्धिमत्ता न केवल कोड में विसंगतियों की पहचान करने में मदद कर सकती है, बल्कि इंजीनियरों को यह निर्धारित करने में भी सहायता कर सकती है कि कौन से विंडोज संस्करण प्रभावित हैं, भेद्यता के क्या परिणाम हो सकते हैं, और कौन से मरम्मत उपाय किए जाने चाहिए। हालाँकि, माइक्रोसॉफ्ट ने इस बात पर जोर दिया कि कृत्रिम बुद्धिमत्ता ने सुरक्षा इंजीनियरों की जगह नहीं ली है, और मानव इंजीनियर अभी भी अंतिम भेद्यता निर्णय और मरम्मत निर्णयों के लिए जिम्मेदार हैं।
हालाँकि, सुरक्षा क्षेत्र में कृत्रिम बुद्धिमत्ता का अनुप्रयोग एक दोधारी तलवार है। माइक्रोसॉफ्ट ने बताया कि एआई न केवल रक्षकों को कमजोरियों को तेजी से खोजने में मदद कर सकता है, बल्कि हमलावरों को अनिर्धारित सुरक्षा खामियों को ढूंढने में भी मदद कर सकता है, और यहां तक कि मूल कोड में मौजूद समस्याओं का पता लगाने के लिए जारी किए गए पैच का विश्लेषण भी कर सकता है।
अतीत में, हमलावरों को अक्सर यह समझने के लिए सॉफ़्टवेयर कोड का अध्ययन करने में काफी समय लगाना पड़ता था कि भेद्यता कैसे काम करती है। लेकिन अब, माइक्रोसॉफ्ट द्वारा पैच को सार्वजनिक करने के बाद, हमलावर फिक्स से पहले और बाद में कोड परिवर्तनों की तुलना करने, संशोधित भागों का पता लगाने और फिर भेद्यता की ट्रिगरिंग स्थितियों का अनुमान लगाने के लिए एआई का उपयोग कर सकते हैं।
इसका मतलब है कि सुरक्षा पैच जारी होने के बाद, उपयोगकर्ता डिवाइस तुरंत स्वचालित रूप से सुरक्षित नहीं हो जाएंगे। जब तक उपयोगकर्ताओं ने अपडेट इंस्टॉल नहीं किए हैं, तब तक वे एक जोखिम भरे चरण में हो सकते हैं जिसे "पैच गैप" कहा जाता है।
Microsoft ने विशेष रूप से चेतावनी दी है कि पैच का विश्लेषण करने और शोषण विकसित करने के लिए हमलावरों के लिए AI का उपयोग करने की प्रक्रिया को अब पहले दिनों या यहां तक कि हफ्तों के बजाय घंटों तक छोटा किया जा सकता है।
विंडोज़ ग्राहकों के साथ माइक्रोसॉफ्ट 365 के काम के निदेशक जेरेमी चैपमैन ने पहले चेतावनी दी है कि कंपनियों को अब मासिक सुरक्षा अपडेट में पहले की तरह तीन दिन या उससे अधिक की देरी नहीं करनी चाहिए। उनका मानना है कि यदि महत्वपूर्ण सुरक्षा अपडेट जारी होने के कुछ सप्ताह बाद तैनात किए जाते हैं, तो हमलावरों के लिए पर्याप्त समय बच जाता है जो कमजोरियों का त्वरित विश्लेषण करने के लिए एआई का उपयोग कर सकते हैं।
Microsoft द्वारा जारी एंटरप्राइज़ डिवाइस डायग्नोस्टिक डेटा यह भी दर्शाता है कि सुरक्षा अद्यतनों की तैनाती गति अभी भी आदर्श नहीं है। सुरक्षा अद्यतन जारी होने के दो सप्ताह बाद, अगस्त 2026 में एकत्र किए गए नमूने में, आधे से भी कम एंटरप्राइज़ उपकरणों में अद्यतन स्थापित था; रिलीज़ के चार सप्ताह बाद, लगभग एक चौथाई डिवाइसों में अभी भी संबंधित अपडेट इंस्टॉल नहीं था।
इसका मतलब यह है कि भले ही Microsoft ने भेद्यता सुधार पूरा कर लिया हो, फिर भी बड़ी संख्या में एंटरप्राइज़ डिवाइस काफी समय तक ज्ञात सुरक्षा जोखिमों के संपर्क में रह सकते हैं।
इसलिए Microsoft को उम्मीद है कि उद्यम अपनी पारंपरिक अद्यतन प्रबंधन रणनीतियों को बदल देंगे और अब सुरक्षा अद्यतनों को नियमित रखरखाव कार्यों के रूप में नहीं मानेंगे जिन्हें एक निश्चित चक्र पर धीरे-धीरे तैनात किया जा सकता है। इसके बजाय, उन्हें समग्र सुरक्षा प्रबंधन प्रणाली में भेद्यता की मरम्मत के बाद वास्तविक तैनाती समय को शामिल करना चाहिए।
यह ध्यान देने योग्य है कि अक्टूबर 2026 सुरक्षा अद्यतन में एक विंडोज़ शेल सुरक्षा सुविधा बायपास भेद्यता भी शामिल है जिसका शोषण किया गया पाया गया है, क्रमांकित सीवीई-2026-96951। इसके अलावा, एक .NET फ्रेमवर्क सुरक्षा सुविधा बायपास भेद्यता का सार्वजनिक रूप से खुलासा किया गया है।
Microsoft का मानना है कि भविष्य में, सुरक्षा प्रबंधन केवल कमजोरियों की संख्या के आधार पर अपडेट के क्रम को निर्धारित करने के बजाय जोखिम प्राथमिकता पर निर्भर करेगा। उद्यमों को उन उपकरणों की सुरक्षा को प्राथमिकता देनी चाहिए जो सीधे इंटरनेट से जुड़ते हैं, प्रमाणीकरण बुनियादी ढांचे और महत्वपूर्ण डेटा रखने वाले सिस्टम।
सामान्य विंडोज़ 11 उपयोगकर्ताओं के लिए, इस घटना द्वारा दिया गया संदेश अपेक्षाकृत सीधा है: Microsoft द्वारा तय की गई कमजोरियों की संख्या में वृद्धि का मतलब यह नहीं है कि सिस्टम अधिक असुरक्षित हो जाना चाहिए, लेकिन सुरक्षा अद्यतनों की समयबद्धता पहले से कहीं अधिक महत्वपूर्ण होती जा रही है।
विशेष रूप से जब एआई भेद्यता अनुसंधान और हमला उपकरण विकास में तेजी ला सकता है, यदि उपयोगकर्ता लंबे समय तक सिस्टम अपडेट में देरी करते हैं, तो वे पहले से ही प्रकट सुरक्षा खामियों को हमलों के लिए प्रवेश बिंदु बनने की अनुमति दे सकते हैं। Microsoft अनुशंसा करता है कि उपयोगकर्ता जल्द से जल्द मासिक संचयी सुरक्षा अद्यतन स्थापित करें और बिना किसी अच्छे कारण के लंबे समय तक पैच परिनियोजन में देरी न करें।
इस बदलाव का मतलब यह भी है कि नेटवर्क सुरक्षा एक नए चरण में प्रवेश कर रही है। आर्टिफिशियल इंटेलिजेंस एक साथ कमजोरियों की खोज करने में सॉफ्टवेयर निर्माताओं और कमजोरियों का फायदा उठाने में हैकरों की दक्षता में सुधार कर रही है, और दोनों पक्षों के बीच हमले और रक्षा चक्र बहुत संकुचित हो गए हैं। भविष्य में, ऑपरेटिंग सिस्टम का सुरक्षा स्तर न केवल इस बात पर निर्भर करेगा कि निर्माता कितनी कमजोरियों की खोज कर सकते हैं, बल्कि इस पर भी निर्भर करेगा कि भेद्यता खोज, पैच रिलीज से लेकर प्रत्येक डिवाइस पर अंतिम तैनाती तक पूरी प्रक्रिया कितनी जल्दी पूरी की जा सकती है।
टिप्पणियाँ