सार:
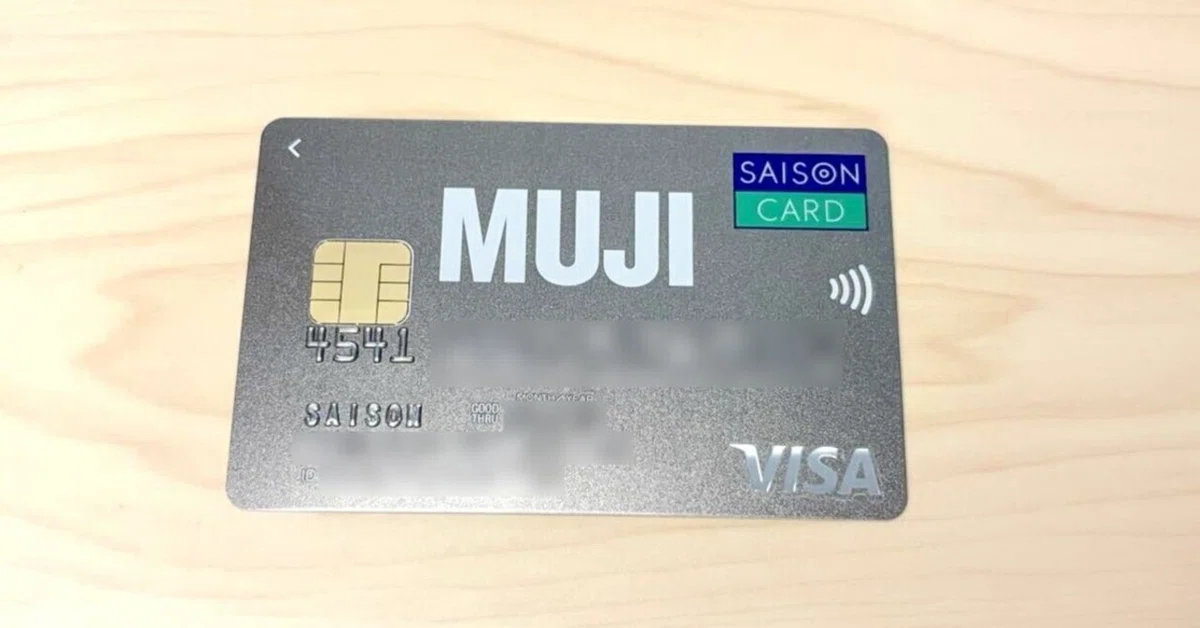
इससे पहले जापान की जानी-मानी कंपनी रयोहिन प्रोजेक्ट पर हैकर्स ने हमला किया था। मुजी के पीछे रयोहिन प्रोजेक्ट संचालक था। इस हमले के कारण लगभग 1.09 मिलियन क्रेडिट कार्ड की जानकारी लीक हो गई। लेकिन इससे भी अधिक चौंकाने वाली बात यह है कि MUJI नियमों का उल्लंघन करते हुए न केवल उपयोगकर्ताओं के क्रेडिट कार्ड नंबरों को संग्रहीत करता है, बल्कि कार्ड नंबरों को एन्क्रिप्ट भी नहीं करता है, यानी यह उन्हें सीधे स्पष्ट पाठ में संग्रहीत करता है।
जो उपयोगकर्ता सुरक्षा घटनाओं के बारे में चिंतित हैं, वे जानते होंगे कि अधिकांश डेटा लीक में भुगतान जानकारी शामिल नहीं होती है, यानी, उपयोगकर्ता भुगतान कार्ड नंबर, कार्ड से संबंधित नाम, समाप्ति तिथियां और सीवीवी 2 सुरक्षा कोड को उपयोग के बाद हटा दिया जाना चाहिए ताकि सुरक्षा घटनाओं के बाद चोरी होने वाले इन डेटा लीक से बचा जा सके।
मुजी इस नियम को जानता है, इसलिए इसका सिस्टम डिज़ाइन उपयोगकर्ता भुगतान जानकारी को सहेजता नहीं है। लेकिन समस्या यह है: जुलाई 2021 में मुजी ने अपने विशेष अंक या छूट जारी करने के तंत्र को समायोजित करने के बाद, प्रक्रिया आवश्यकताओं के अनुसार प्राप्त क्रेडिट कार्ड नंबर डेटा को नहीं हटाया। मुजी फिलहाल इस बात की जांच कर रहे हैं कि यह मानवीय भूल है या सिस्टम की समस्या।
मुजी के स्पष्टीकरण के अनुसार, मुजी सह-ब्रांडेड क्रेडिट कार्ड सहकारी कंपनी क्रेडिट सैसन द्वारा जारी किया जाता है। दोनों पक्षों के निर्देशों के अनुसार, अक्टूबर 2000 से जुलाई 2021 तक, कार्ड जारीकर्ता ने कार्ड सदस्यों की पहचान करने और विशेष अंक जारी करने के लिए मुजी को कार्ड नंबर और अन्य जानकारी प्रदान की।
जुलाई 2021 में अंक जारी करने की व्यवस्था को समायोजित करने के बाद, दोनों पक्षों ने कार्ड नंबर प्रसारित करना बंद कर दिया। मुजी को उस समय जानकारी हटा देनी चाहिए थी, लेकिन वास्तव में जो कार्ड नंबर प्राप्त किए गए थे, वे नहीं हटाए गए थे। लीक हुई जानकारी में 1.09 मिलियन क्रेडिट कार्ड नंबर और उपयोगकर्ताओं की जन्म तिथियां शामिल थीं, लेकिन कार्डधारक के नाम, समाप्ति तिथियां और सुरक्षा कोड शामिल नहीं थे।
हालाँकि, क्योंकि मुजी की अन्य व्यावसायिक प्रणालियों में भी डेटा लीक का अनुभव हुआ, हैकर्स द्वारा प्राप्त डेटा में पूरा कार्ड नंबर और नाम शामिल था। हालाँकि, कार्ड की वैधता अवधि और सुरक्षा कोड लीक नहीं हुए थे, इसलिए चोरी के बारे में चिंता करने की कोई ज़रूरत नहीं होनी चाहिए।
यह ध्यान देने योग्य है कि MUJI उपयोगकर्ताओं के क्रेडिट कार्ड नंबर की जानकारी संग्रहीत करने के लिए स्पष्ट पाठ का उपयोग करने की बात स्वीकार करता है। इसका कारण यह है कि चूंकि इसे संग्रहीत करने की आवश्यकता है, इसलिए इसे किसी भी तरह एन्क्रिप्ट किया जाना चाहिए। इसे सीधे स्पष्ट पाठ में संग्रहीत करना थोड़ा भ्रमित करने वाला है।
ऐसी अटकलें हैं कि मुजी क्रेडिट कार्ड नंबरों को उपयोगकर्ता आईडी के रूप में उपयोग कर सकता है, यानी सह-ब्रांडेड कार्ड सिस्टम में कार्ड नंबरों द्वारा उपयोगकर्ताओं की पहचान करने के लिए। हालाँकि, फिलहाल इस अटकल की पुष्टि नहीं की जा सकती है। यह अज्ञात है कि मुजी कारण बताते हुए एक विस्तृत समीक्षा रिपोर्ट जारी करेंगे या नहीं।
टिप्पणियाँ