सार:
हाल ही में, Synology NAS का उपयोग करने वाले बड़ी संख्या में उपयोगकर्ताओं ने पोस्ट किया है कि उनके उपकरणों पर रैंसमवेयर द्वारा हमला किया गया है। आधुनिक एन्क्रिप्शन एल्गोरिदम का उपयोग करके रैंसमवेयर द्वारा हमला किए गए उपकरणों के सभी डेटा को एन्क्रिप्ट किया गया है। एन्क्रिप्शन एल्गोरिदम को तोड़ना असंभव है, इसलिए उपयोगकर्ता केवल अन्य बैकअप चैनलों के माध्यम से अपना डेटा पुनर्स्थापित कर सकते हैं।
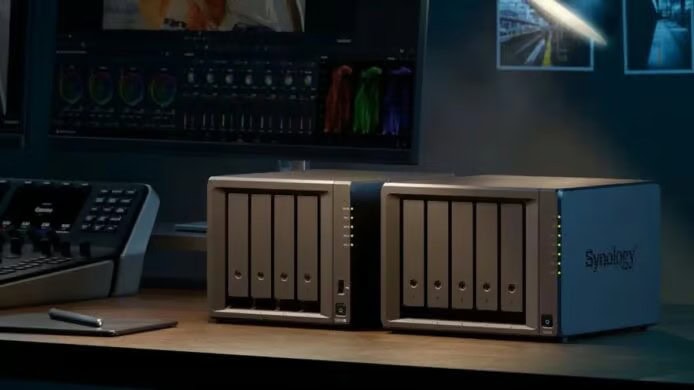
उपयोगकर्ता चर्चाओं में, कुछ उपयोगकर्ता DSM के नवीनतम संस्करण का उपयोग करने का दावा करते हैं, लेकिन अधिक उपयोगकर्ता DSM के पुराने संस्करणों का उपयोग कर रहे हैं और अपने उपकरणों को सार्वजनिक नेटवर्क पर प्रदर्शित कर रहे हैं। इस घटना ने Synology अधिकारियों का भी ध्यान आकर्षित किया. विश्लेषण के बाद, Synology की सुरक्षा टीम ने पाया कि हैकर ने एक सुरक्षा भेद्यता का उपयोग किया था जिसे Synology ने दिसंबर 2024 में ठीक किया था।
दिसंबर 2024 की भेद्यता का उपयोग करके हमला:
साइनोलॉजी ने अपनी नवीनतम घोषणा में कहा कि हमलावर डिवाइस में डेटा को एन्क्रिप्ट करने और पीड़ितों से जबरन वसूली करने के लक्ष्य के साथ डीएसएम सिस्टम के पुराने संस्करणों के खिलाफ हमले शुरू कर रहे हैं। कंपनी उपयोगकर्ताओं को Synology-SA-24:20 सुरक्षा सलाह देखने और सिस्टम संस्करण की जांच करने की सलाह देती है।
इस सुरक्षा बुलेटिन में कई सुरक्षा कमजोरियाँ शामिल हैं, जिनमें से सबसे गंभीर CVE-2024-10441 है, जो 9.8 के स्कोर के साथ एक रिमोट कोड निष्पादन भेद्यता है। Synology का कहना है कि एक हमलावर मनमाने कोड को दूरस्थ रूप से निष्पादित करने के लिए DSM सिस्टम प्लग-इन सेवा में आउटपुट एन्कोडिंग समस्या का फायदा उठा सकता है।
360 टीम का मानना है कि हमलावर ने सितंबर में पैच की गई भेद्यता का इस्तेमाल किया था:
360 एंटी-रैंसमवेयर टीम ने हाल ही में Synology NAS से जुड़े कई रैंसमवेयर हमलों से निपटा है, लेकिन 360 टीम ने कहा कि हैकर्स ने CVE-2026-13639/13684 भेद्यता का उपयोग किया था जिसे Synology ने सितंबर में ठीक किया था। उपरोक्त भेद्यता Synology-SA-26:13 घोषणा में स्थित है, और नया संस्करण 18 सितंबर, 2026 को जारी किया जाएगा।
कोई फर्क नहीं पड़ता कि हैकर्स द्वारा किस भेद्यता का उपयोग किया जाता है, उपयोगकर्ताओं को तुरंत डीएसएम के नवीनतम संस्करण में अपग्रेड करना चाहिए। वर्तमान में इस बात का कोई सबूत नहीं है कि Synology के DSM सिस्टम में शून्य-दिन की कमजोरियाँ हैं (अर्थात, वे कमजोरियाँ जिन्हें ठीक नहीं किया गया है लेकिन हैकर्स द्वारा शोषण किया गया है), इसलिए जब तक उपयोगकर्ता नवीनतम संस्करण में अपडेट करते हैं, उन्हें सुरक्षित रहना चाहिए (मजबूत पासवर्ड और बहु-कारक प्रमाणीकरण का भी उपयोग किया जाना चाहिए)।
प्रासंगिक मरम्मत संस्करण इस प्रकार हैं:
DSM 7.4 शाखा संस्करण: 7.4-90075 या उच्चतर पर अपग्रेड करने की आवश्यकता है
DSM 7.3 शाखा संस्करण: 7.3.2-86009-4 या उच्चतर में अपग्रेड करने की आवश्यकता है
DSM 7.2.2 शाखा संस्करण: 7.2.2-72806-9 या उच्चतर में अपग्रेड करने की आवश्यकता है
DSM 7.2.1 शाखा संस्करण: 7.2.1-69057.12 या उच्चतर में अपग्रेड करने की आवश्यकता है
DSM 6.x श्रृंखला के लिए कोई मरम्मत संस्करण नहीं है, कृपया उस संस्करण में अपग्रेड करना सुनिश्चित करें जो अभी भी समर्थित है
ब्लूडॉट.कॉम सुरक्षा अनुशंसाएँ निम्नलिखित हैं:
ब्लैक कुन्हुई उपयोगकर्ता:
कृपया जांचें कि क्या डीएसएम प्रणाली प्रदान करने वाले डेवलपर ने एक नया अनुकूलित संस्करण प्रदान किया है। यदि कोई अनुकूलित संस्करण है, तो भेद्यता को सील करने के लिए तुरंत अपग्रेड करने की अनुशंसा की जाती है। यदि कोई अनुकूलित संस्करण नहीं है, तो आपको तुरंत सार्वजनिक नेटवर्क से एनएएस को डिस्कनेक्ट करना चाहिए, एनएएस को सार्वजनिक नेटवर्क में उजागर करने के लिए क्यूसी या डीडीएनएस का उपयोग न करें, और एसएसएच पोर्ट 22 को न खोलें।
बाई कुन्हुई उपयोगकर्ता:
सुनिश्चित करें कि DSM ने स्वचालित अपडेट फ़ंक्शन चालू कर दिया है। स्वचालित अपडेट और स्वचालित इंस्टॉलेशन को चालू करने की अनुशंसा की जाती है, ताकि नया संस्करण जारी करने के तुरंत बाद Synology स्वचालित रूप से अपग्रेड हो सके। जब तक आवश्यक न हो, NAS को सार्वजनिक नेटवर्क पर उजागर न करें, और QC या DDNS मैपिंग का उपयोग न करें। यदि आपको सार्वजनिक नेटवर्क से जुड़ना है, तो कृपया एक मजबूत उपयोगकर्ता पासवर्ड + एमएफए बहु-कारक प्रमाणीकरण का उपयोग करें। वायरगार्ड जैसे एन्क्रिप्टेड नेटवर्किंग टूल का उपयोग करना सबसे अच्छा है।
सुनिश्चित करें कि NAS के पास ऑफ़लाइन बैकअप है:
चाहे वह Synology NAS हो या NAS का कोई अन्य ब्रांड, हैक होने का खतरा होता है, इसलिए डेटा केवल NAS पर संग्रहीत नहीं किया जा सकता है। महत्वपूर्ण फ़ाइलों के लिए, नियमित रूप से क्लाउड या अन्य ऑफ़लाइन निर्देशिकाओं का बैकअप लेने की अनुशंसा की जाती है। उदाहरण के लिए, Synology क्लाउड सिंक सुइट प्रमुख नेटवर्क डिस्क से कनेक्ट हो सकता है, और आप नेटवर्क डिस्क के साथ महत्वपूर्ण निर्देशिकाओं का स्वचालित सिंक्रनाइज़ेशन सेट कर सकते हैं, और स्टोरेज के लिए नेटवर्क डिस्क पर फ़ाइलों का बैकअप ले सकते हैं (लेकिन आपको यह सुनिश्चित करने की आवश्यकता है कि नेटवर्क डिस्क में एंटी-रैंसमवेयर हमला या संस्करण पुनर्प्राप्ति तंत्र है। वनड्राइव में ऐसे कार्य हैं)।
टिप्पणियाँ