सार:
यूरोपीय आयोग, यूरोपीय संघ की कार्यकारी एजेंसी, ने हाल ही में कहा कि उसे कृत्रिम बुद्धिमत्ता उपकरणों का उपयोग करके साइबर हमले का सामना करना पड़ा, जिसके परिणामस्वरूप बड़ी मात्रा में व्यक्तिगत जानकारी लीक हो सकती है। चूंकि प्रासंगिक जांच अभी भी जारी है, इसलिए समिति के लिए घटना के दायरे को सटीक रूप से निर्धारित करना मुश्किल है।
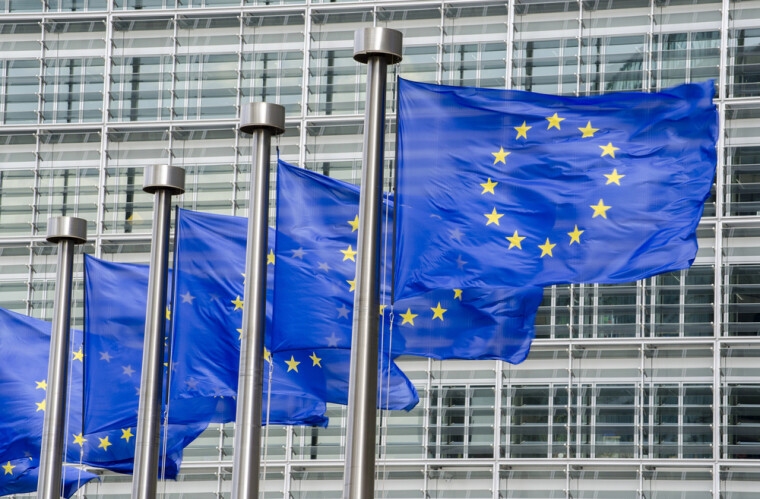
यूरोपीय आयोग के प्रवक्ता थॉमस रेग्नियर ने एक संवाददाता सम्मेलन में कहा कि एजेंसी ने "हाल ही में एक ज्ञात साइबर हमले के जवाब में आवश्यक उपाय किए हैं।" उन्होंने कहा कि सिस्टम की सुरक्षा और स्थिति को फैलने से रोकने के लिए, समिति ने कई एप्लिकेशन को अस्थायी रूप से ऑफ़लाइन कर दिया था, जिनमें से अधिकांश अब बहाल कर दिए गए हैं। उन्होंने इस बात पर जोर दिया कि जांच अभी भी जारी है और समिति जांच की प्रगति के आधार पर सभी आवश्यक कदम उठाएगी.
यह खुलासा किया गया कि हमले का पता 22 अक्टूबर को चला और इसकी पुष्टि 26 अक्टूबर को हुई। रेग्नियर ने कहा कि फिलहाल इस बात का कोई सबूत नहीं है कि एजेंसी के सभी कर्मचारियों के डेटा से छेड़छाड़ की गई थी। हालाँकि, उन्होंने यह नहीं बताया कि समिति हमलावर किसे मानती है और फिरौती की किसी भी मांग की जानकारी से इनकार किया।
प्रवक्ता ने कहा कि साइबर हमला "कृत्रिम बुद्धिमत्ता द्वारा उत्पन्न" था, लेकिन इसमें शामिल विशिष्ट कृत्रिम बुद्धिमत्ता उपकरण या हमले में इन उपकरणों का उपयोग कैसे किया गया, इसका खुलासा नहीं किया। बाद की मीडिया रिपोर्टों में बताया गया कि संबंधित तकनीक ARTEX हो सकती है। यह एक एआई-संचालित पैठ परीक्षण उपकरण है जिसका उपयोग आमतौर पर वैध साइबर सुरक्षा पेशेवरों द्वारा साइबर हमलों का अनुकरण करने के लिए किया जाता है।
हालाँकि, कई ख़तरनाक अभिनेताओं ने वैश्विक संगठनों के विरुद्ध स्वचालित रूप से साइबर हमले शुरू करने के लिए इस टूल का उपयोग किया है, जिसके कारण इसे कोड होस्टिंग प्लेटफ़ॉर्म GitHub से हटा दिया गया है। इसके बावजूद, ARTEX की प्रतियां सामुदायिक फ़ोर्क्स, स्थानीयकृत संस्करणों, संग्रहीत प्रतियों और वाणिज्यिक संस्करणों के माध्यम से फैलती रहती हैं।
रिपोर्टों के अनुसार, यूरोपीय आयोग के संचालन में व्यवधान लगभग 10 दिनों तक रहा, जिससे कई प्रणालियाँ प्रभावित हुईं, जिनमें पेरोल जारी करने, काम के घंटों का प्रबंधन करने और चिकित्सा व्यय प्रतिपूर्ति की प्रक्रिया करने के लिए उपयोग की जाने वाली मानव संसाधन प्रणालियाँ भी शामिल थीं। इस घटना ने एक बार फिर साइबर हमलों में कृत्रिम बुद्धिमत्ता उपकरणों के दुरुपयोग और सार्वजनिक संस्थानों की साइबर सुरक्षा सुरक्षा क्षमताओं के बारे में चिंताएं बढ़ा दी हैं।
टिप्पणियाँ