
सार:
PHP फाउंडेशन ने 24 अक्टूबर को एक घोषणा जारी कर CVE-2026-115560 क्रमांकित रिमोट कोड निष्पादन भेद्यता के जोखिम का खुलासा किया। हालाँकि, इस भेद्यता को फिलहाल एक नया संस्करण जारी करके ठीक नहीं किया जाएगा, क्योंकि भेद्यता को ट्रिगर करने के लिए कॉन्फ़िगरेशन और एप्लिकेशन कोड के एक विशिष्ट संयोजन की आवश्यकता होती है, जिसका अर्थ है कि नुकसान अपेक्षाकृत अधिक नहीं है।
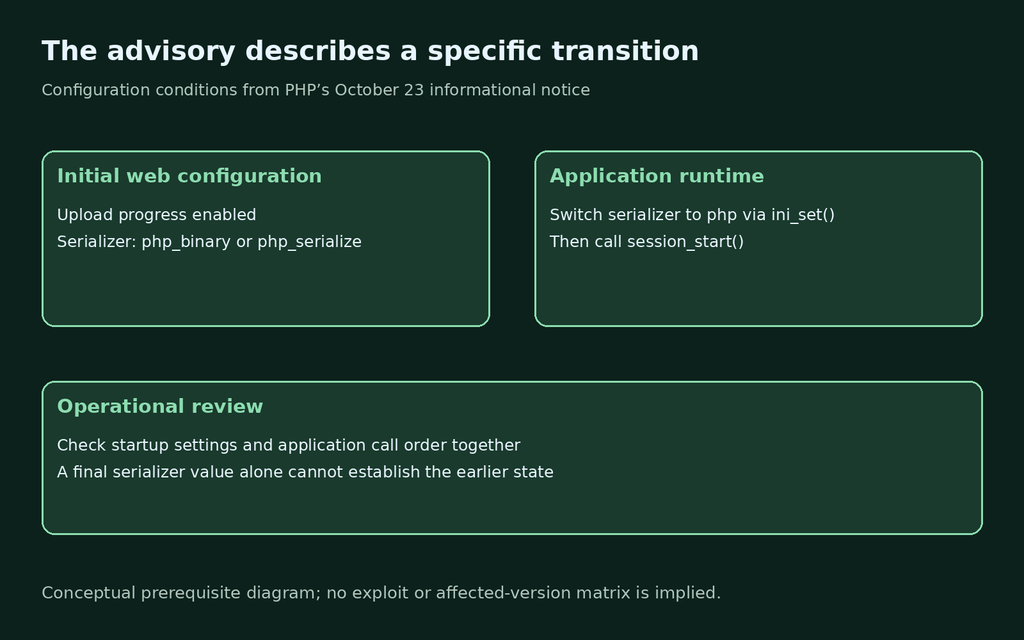
वर्तमान ज्ञात स्थिति के अनुसार, इस भेद्यता को ट्रिगर करने के लिए एक ही समय में कई शर्तों को पूरा करने की आवश्यकता होती है: एप्लिकेशन कॉन्फ़िगरेशन session.serialize_handler को php_binary या php_serialize पर सेट करता है, फिर इसे रनटाइम पर ini_set() के माध्यम से php पर स्विच करता है, और स्विच के बाद session_start() को कॉल करता है। साथ ही, session.upload_progress.enabled को भी सक्षम करना होगा।
session.serialize_handler का उपयोग सत्र डेटा को पढ़ने और लिखने के दौरान PHP द्वारा उपयोग किए जाने वाले क्रमांकन प्रारूप को नियंत्रित करने के लिए किया जाता है। PHP का कहना है कि यदि एप्लिकेशन चलते समय इस प्रोसेसर पर स्विच नहीं करता है, तो यह अपलोड प्रोग्रेस फ़ंक्शन का उपयोग करना जारी रख सकता है। अधिकारी इस कॉन्फ़िगरेशन संयोजन का मूल्यांकन वास्तविक अनुप्रयोगों में अपेक्षाकृत दुर्लभ स्थिति के रूप में करते हैं।
अस्थायी शमन योजना:
नवीनतम भेद्यता PHP2Shell भेद्यता से भिन्न है जिसे पहले PHP के नए संस्करण में ठीक किया गया था। चूंकि इस भेद्यता को ट्रिगर करने की विधि अपेक्षाकृत दुर्लभ है, PHP फाउंडेशन संभावित रूप से प्रभावित डेवलपर्स के लिए अस्थायी रूप से एक शमन समाधान प्रदान करता है। इसे पूरी तरह से ठीक करने के लिए बाद में एक नया संस्करण जारी किया जाएगा।
PHP फाउंडेशन अनुशंसा करता है कि प्रभावित उपयोगकर्ता session.upload_progress.enabled को 0 पर सेट करें और इस सेटिंग को तब तक रखें जब तक कि फिक्स युक्त नियमित रिलीज़ इंस्टॉल न हो जाए। जिन परिवेशों ने पहले अपलोड प्रगति बंद कर दी है, उन्हें बार-बार समायोजन करने की आवश्यकता नहीं है।
टिप्पणियाँ