सार:
स्थिति से परिचित अमेरिकी अधिकारियों के अनुसार, अमेरिकी सरकारी एजेंसियां दुनिया भर के लगभग 20 जहाजों पर साइबर खतरों पर नज़र रख रही हैं। तीन लोगों ने नाम न छापने की शर्त पर बात की क्योंकि वे इस मामले पर सार्वजनिक रूप से चर्चा करने के लिए अधिकृत नहीं थे, उन्होंने कहा कि यदि कोई भी जहाज अमेरिकी बंदरगाह में प्रवेश करने की योजना बना रहा है तो अमेरिकी तट रक्षक को अग्रिम सूचना की आवश्यकता है। इन जहाजों के विशिष्ट गंतव्य और कार्गो सूची फिलहाल अस्पष्ट हैं।
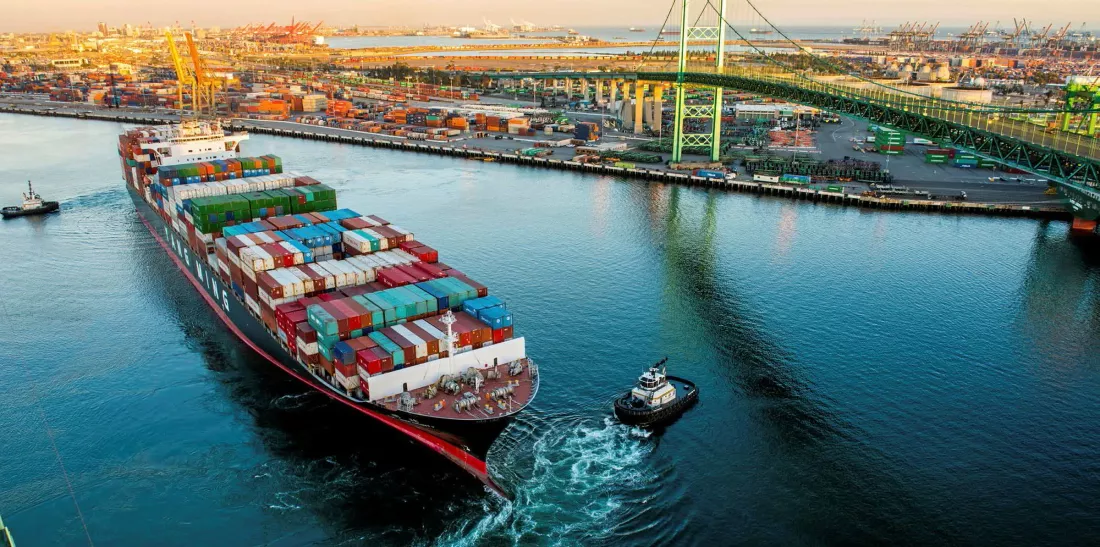
यूएस साइबर सिक्योरिटी एंड इंफ्रास्ट्रक्चर सिक्योरिटी एजेंसी (सीआईएसए) के एक अधिकारी ने कहा कि अगस्त के अंत में कई वाणिज्यिक जहाजों को संभावित साइबर हमलों द्वारा लक्षित किया गया था, और बताया कि हैकर्स ने वास्तव में जहाजों पर नियंत्रण हासिल नहीं किया है। होमलैंड सुरक्षा विभाग के एक अधिकारी ने कहा कि तटरक्षक बल वर्तमान में जहाजों को ट्रैक करने के लिए एफबीआई और होमलैंड सुरक्षा विभाग के संबंधित विभागों के साथ काम कर रहा है।
हाल के वर्षों में, समुद्री उद्योग के खिलाफ साइबर हमलों की चेतावनियाँ बढ़ गई हैं क्योंकि जहाज नेविगेशन, संचार और अन्य कार्यों के लिए डिजिटल सिस्टम पर तेजी से निर्भर हो गए हैं। सरकारों और सुरक्षा शोधकर्ताओं ने बार-बार चेतावनी दी है कि हैकर्स वैश्विक आपूर्ति श्रृंखलाओं को बाधित करने के लिए इन प्रणालियों का फायदा उठाने की कोशिश कर रहे हैं। पहले से ही युद्ध और भू-राजनीतिक प्रतिस्पर्धा के दबाव में चल रहे वैश्विक शिपिंग उद्योग के लिए साइबर जोखिम एक नई चुनौती बनकर उभर रहे हैं।
अमेरिकी तट रक्षक ने एक बयान में कहा कि उसने "जहाज के ऑपरेटिंग सिस्टम और सूचना प्रौद्योगिकी प्रणालियों की अखंडता सुनिश्चित करने" के लिए मैक्सिको की खाड़ी में संयुक्त राज्य अमेरिका के लिए जाने वाले दो विदेशी व्यापारी जहाजों पर सवार हो गए, क्योंकि ऐसे संकेत थे कि दोनों जहाजों के नेटवर्क से समझौता किया गया था। पहले जहाज का निरीक्षण 21 अगस्त को और दूसरे का 24 अगस्त को किया गया था।
तट रक्षक ने कहा: "वर्तमान में कोई परिचालन व्यवधान, जहाज अस्थिरता, चालक दल की सुरक्षा के लिए खतरा या पर्यावरणीय प्रभाव नहीं है।" एजेंसी ने कहा कि वह बंदरगाह ऑपरेटरों, जहाज मालिकों और अन्य हितधारकों के साथ घनिष्ठ संचार बनाए रखे हुए है।
लंदन स्थित समुद्री साइबर सुरक्षा फर्म साइबरऑउल में सेवाओं के निदेशक एंटोनियो कैसिडी ने कहा कि उन्होंने तेल और गैस वाहकों को लक्षित करने वाले बड़े पैमाने पर हैकिंग अभियान का कोई संकेत नहीं देखा है। हालाँकि, साइबरऑउल ने इस वर्ष की पहली छमाही में जहाज साइबर सुरक्षा घटनाओं की संख्या में उल्लेखनीय वृद्धि की निगरानी की है।
कंपनी की रिपोर्ट के अनुसार, उसके ट्रैकिंग जहाजों द्वारा खोजे गए नेटवर्क घुसपैठ के आधे से अधिक प्रयासों में भंडारण उपकरणों के माध्यम से जहाज के कंप्यूटर सिस्टम में मैलवेयर डालना शामिल था। बाकी अधिकांश इंटरनेट डाउनलोड या फ़िशिंग हमलों से आते हैं।
दिसंबर में, यूरोपीय जांचकर्ताओं को संदेह था कि रूसी सैन्य हैकर भूमध्यसागरीय शिपिंग कंपनी (एमएससी) जहाजों पर साइबर हमले में शामिल हो सकते हैं। उस समय की मीडिया रिपोर्टों के अनुसार, एमएससी की सहायक कंपनी ग्रैंडी नवी वेलोसी द्वारा संचालित नौका को मूल रूप से अल्जीरिया के लिए रवाना होना था, लेकिन उसे दक्षिणी फ्रांस के सेटे बंदरगाह में फंसे रहने के लिए मजबूर होना पड़ा।
साइबर सुरक्षा कंपनी साइडोम ने कहा कि मार्च 2025 में, लैब डूखटेगन नामक एक हैकर समूह ने साइबर हमले की जिम्मेदारी ली, जिसने 100 से अधिक ईरानी तेल टैंकरों की संचार प्रणालियों को बाधित कर दिया।
नॉर्वेजियन साइबर सुरक्षा कंपनी डीएनवी में साइबर सुरक्षा अनुसंधान परियोजनाओं की निदेशक मारिया बार्टन्स ने कहा कि जहाज संचालन नियंत्रण प्रणाली विशेष रूप से साइबर हमलों के प्रति संवेदनशील हैं क्योंकि उनमें बड़ी संख्या में पुराने उपकरण होते हैं जिन्हें अद्यतन करना मुश्किल होता है। इनमें से अधिकांश प्रणालियाँ उस युग में पैदा हुईं जब साइबर हमलों का खतरा अभी तक प्रमुख नहीं था।
उन्होंने कहा कि इस तरह की घुसपैठ का उद्देश्य वास्तविक क्षति पहुंचाने के बजाय अनिश्चितता और अस्थिरता पैदा करना हो सकता है।
"यह अपने आप में युद्ध का हिस्सा है," उसने कहा, "प्रतिद्वंद्वी के लिए यह निर्धारित करना असंभव बना दिया गया है कि क्या चल रहा है। चाहे वह देश हो, राजनेता हों, या जहाज पर काम करने वाले लोग हों, यह प्रभावित हो सकता है।"
टिप्पणियाँ