
सार:
सीसीटीवी समाचार के अनुसार, हाल ही में चीन के कई प्रांतों में जुआ वेबसाइटों पर उपयोगकर्ता पहुंच अनुरोधों के असामान्य रूप से कूदने की घटनाएं हुई हैं, जिससे लोगों की संपत्ति सुरक्षा और सामान्य इंटरनेट अधिकारों को गंभीर नुकसान हुआ है। विश्लेषण के बाद, हमलावरों ने मुख्य रूप से झूठे मार्गों की घोषणा करके और डोमेन नाम रिज़ॉल्यूशन डेटा के साथ छेड़छाड़ करके हमलों को अंजाम देने के लिए चीन के विदेशी स्वायत्त डोमेन एएस 402425 का उपयोग किया। नुकसान का दायरा व्यापक है. ऐसे हमलों को प्रभावी ढंग से खोजने और रोकने के लिए दुनिया भर के संबंधित देशों, इकाइयों और नेटिज़न्स को संदर्भ प्रदान करने के लिए प्रासंगिक जांच परिणामों की घोषणा की जाती है।
1. नेटवर्क आक्रमण प्रक्रिया
(1) झूठे मार्गों की घोषणा करके यातायात को हाईजैक करना। हमलावर ने इंटरनेट रूटिंग रजिस्ट्री में गलत स्रोत पता उपसर्ग और गलत स्वायत्त डोमेन सेट पंजीकृत किया, गलत स्रोत पता उपसर्ग और गलत छोटे पथ प्रकाशित करने के लिए अपने नियंत्रण में स्वायत्त डोमेन का उपयोग किया, और चीन के भीतर कुछ ट्रैफ़िक को हाईजैक कर लिया।
(2) हाईजैक किए गए ट्रैफ़िक में DNS रिज़ॉल्यूशन डेटा के साथ छेड़छाड़। हमलावर ट्रैफ़िक को हाईजैक करने के बाद, उसमें मौजूद DNS रिज़ॉल्यूशन डेटा से छेड़छाड़ करते हैं। दो मुख्य विधियाँ हैं: एक है जुआ वेबसाइट के पते पर DNS रिज़ॉल्यूशन मान को सीधे संशोधित करना; दूसरा है DNS रिज़ॉल्यूशन मान को दुर्भावनापूर्ण DNS सर्वर पते पर इंगित करना। जब उपयोगकर्ता दुर्भावनापूर्ण DNS सर्वर से डोमेन नाम रिज़ॉल्यूशन का अनुरोध करता है, तो जुआ वेबसाइट का पता वापस कर दिया जाएगा।
2. नेटवर्क हमले का स्थान
तकनीकी माप के माध्यम से, यह पुष्टि की गई कि डोमेन नाम से छेड़छाड़ AS 402425 में हुई, जो चीन के बाहर एक स्वायत्त डोमेन है। इस स्वायत्त डोमेन को 9 अप्रैल, 2026 को अमेरिकी कंपनी QOREXA LABS द्वारा ARIN, अमेरिकी इंटरनेट नंबर पंजीकरण प्राधिकरण के साथ पंजीकृत किया गया था। कंपनी की आधिकारिक वेबसाइट से पता चलता है कि यह बिटकॉइन से संबंधित व्यवसाय संचालित करती है।
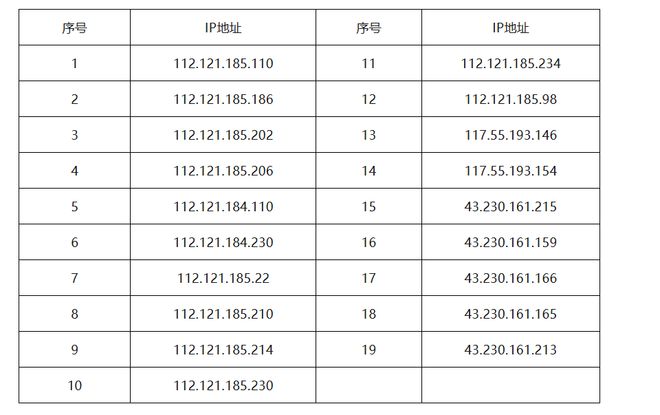
3. डोमेन नाम से छेड़छाड़ के बाद कुछ दुर्भावनापूर्ण आईपी पते की ओर इशारा किया गया
4. रोकथाम के सुझाव
यह अनुशंसा की जाती है कि दुनिया भर के संबंधित देश और इकाइयां जोखिम जागरूकता को मजबूत करें, समय पर जांच और निपटान करें और निम्नलिखित रोकथाम कार्य पर ध्यान केंद्रित करें:
क्षेत्रीय इंटरनेट पंजीकरण एजेंसियों, आईपी एड्रेस ट्रेडिंग प्लेटफॉर्म और अन्य इंटरनेट नंबर संसाधन-संबंधित संस्थानों को एएस 402425 जैसे दुर्भावनापूर्ण एएस संसाधनों को तुरंत सत्यापित और रद्द करना चाहिए।
नेटवर्क ऑपरेटरों को बॉर्डर रूटिंग उपकरणों पर रूट फ़िल्टरिंग नीतियों को कॉन्फ़िगर करना चाहिए, रूट घोषणाओं को सत्यापित करना चाहिए, और एएस 402425 वाले दुर्भावनापूर्ण मार्गों को अस्वीकार करना और हटाना चाहिए।
समय पर तरीके से अपहरण के व्यवहार का पता लगाने के लिए इंटरनेट प्लेटफार्मों को मुख्य व्यवसाय डोमेन नाम रिज़ॉल्यूशन आईपी में परिवर्तन, डीएनएस प्रतिक्रिया संदेशों में असामान्यताएं, रूटिंग पथ में असामान्य परिवर्तन आदि की निगरानी को मजबूत करना चाहिए। एक बार अपहरण की घटना की पुष्टि हो जाने पर, अपस्ट्रीम ऑपरेटर को समय पर इसकी रिपोर्ट करें, अनुरोध करें कि असामान्य रूटिंग घोषणा को संभाला जाए और अपहरण लिंक को काट दिया जाए।
यह अनुशंसा की जाती है कि अधिकांश इंटरनेट उपयोगकर्ता अपनी जोखिम जागरूकता को मजबूत करें, सुरक्षा सावधानियों को मजबूत करें और अनावश्यक आर्थिक नुकसान से बचें, जिसमें शामिल हैं:
एक सत्यापित और विश्वसनीय सार्वजनिक DNS सेवा का उपयोग करें और अज्ञात स्रोतों से DNS सेवाओं का उपयोग करने से बचें।
जब कोई पृष्ठ किसी दुर्भावनापूर्ण वेबसाइट पर जाता है, तो पृष्ठ पर किसी भी बटन या लिंक पर क्लिक न करें, पृष्ठ द्वारा प्रदान किए गए प्रोग्राम को डाउनलोड न करें, पृष्ठ को तुरंत बंद करें, और ब्राउज़र कैश को समय पर साफ़ करें।
टर्मिनल ऑपरेटिंग सिस्टम और ब्राउज़र को नवीनतम संस्करण में अपडेट रखें, सिस्टम सुरक्षा सुरक्षा सॉफ़्टवेयर सक्षम करें, और जंप पेजों से जुड़ी दुर्भावनापूर्ण स्क्रिप्ट, फ़िशिंग और अन्य हमलों को रोकें।
टिप्पणियाँ