सार:
इससे पहले, मलेशिया में फ्रांसीसी क्रिप्टोकरेंसी हार्डवेयर वॉलेट लेजर के एक वितरक को स्मरक वाक्यांश को चुराने के लिए वॉलेट एडिशन मॉड्यूल के साथ छेड़छाड़ करते पाया गया था। इस सुरक्षा घटना के कारण क्रिप्टो संपत्ति में कम से कम 92 मिलियन अमेरिकी डॉलर का नुकसान हुआ है, और यह स्पष्ट है कि लेजर उपयोगकर्ताओं को कोई मुआवजा नहीं देगा। लेकिन यह घटना सिर्फ दक्षिण पूर्व एशियाई उपयोगकर्ताओं को प्रभावित नहीं करती है, बल्कि यूरोप में बेचे जाने वाले वॉलेट के साथ भी छेड़छाड़ की गई है।
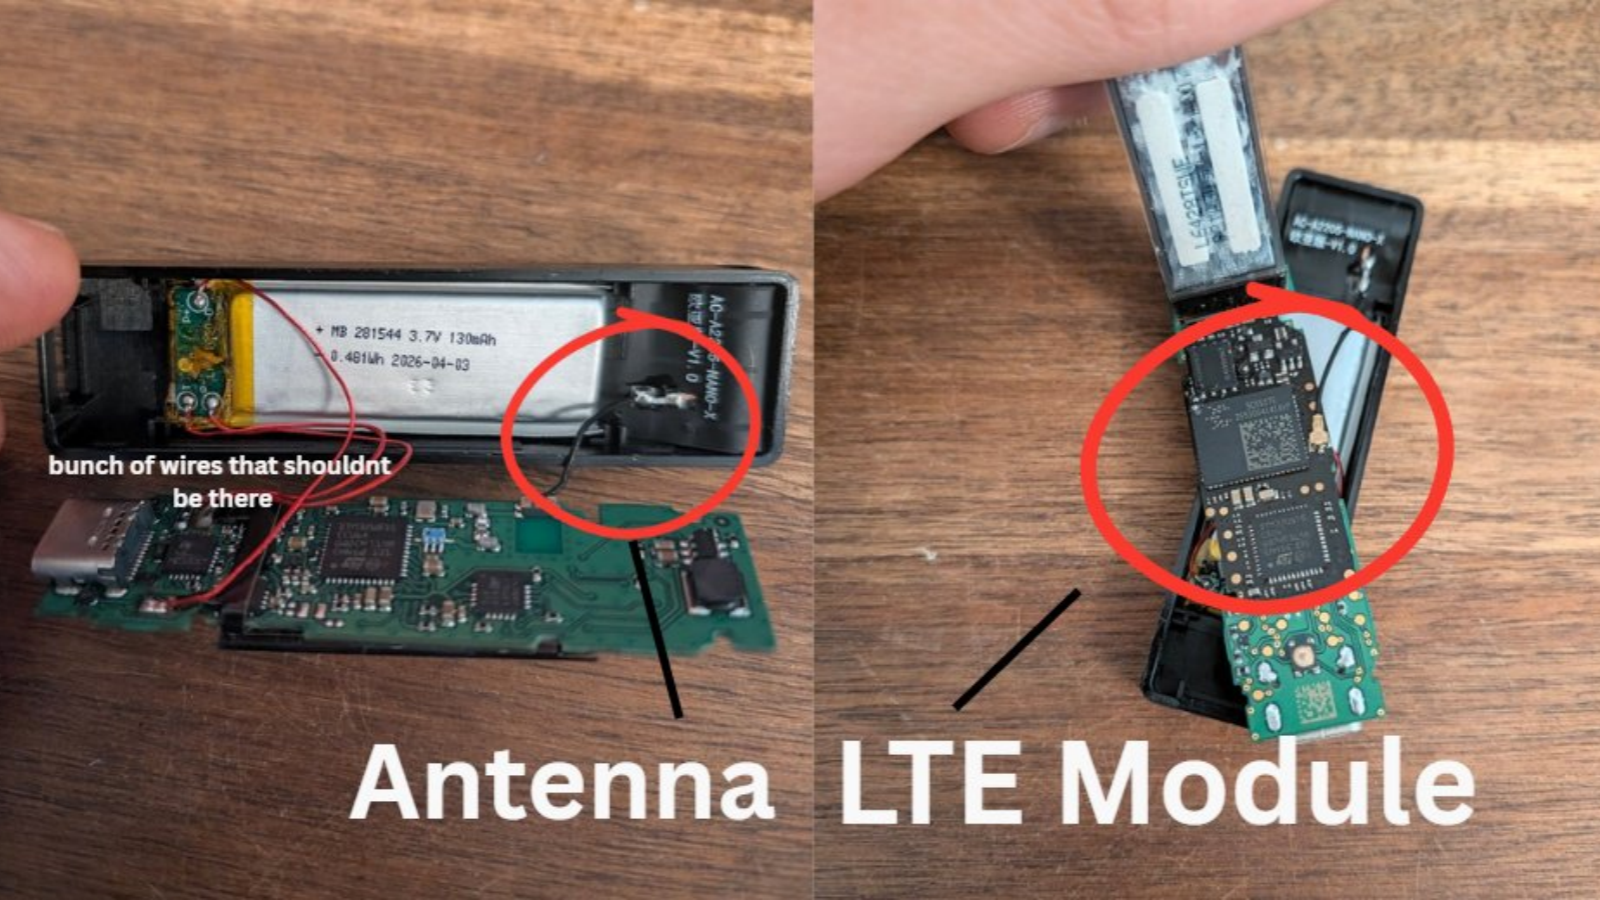
यूरोप में बेचे जाने वाले वॉलेट को भी संशोधित किया गया है:
एक क्रिप्टो वॉलेट उपयोगकर्ता ने लेजर नैनो खरीदा यह एक अलग घटना नहीं है, क्योंकि इस उपयोगकर्ता ने अन्य खुदरा स्टोरों पर भी वॉलेट खरीदे हैं और उन्हें नष्ट कर दिया है, और यह भी पाया कि वॉलेट को संशोधित किया गया है।
प्रारंभ में, उपयोगकर्ता ने मान लिया कि उसने जो संशोधित संस्करण खरीदा है वह एक रिटर्न उत्पाद था, लेकिन MediaMarkt कर्मचारियों ने पुष्टि की कि उपयोगकर्ता ने एक नया उत्पाद खरीदा है, क्योंकि लेजर वॉलेट से जुड़े सभी रिटर्न दोबारा बेचने के बजाय सीधे निर्माता को वापस भेज दिए जाएंगे।
स्टोर रिकॉर्ड से पता चलता है कि लेजर वॉलेट इन्वेंट्री जर्मन कंपनी अकीपा जीएमबीएच से आती है, जो पूरे यूरोप में विभिन्न उत्पादों का वितरण प्रदान करती है। फिलहाल यह पुष्टि करना असंभव है कि हैकर ने किस चरण में संशोधन हमला किया। यह संभव है कि हैकर ने लेजर कंपनी होने का नाटक किया और संशोधित संस्करण को डाउनस्ट्रीम आपूर्ति श्रृंखला में वितरित किया।
यूरोपीय संस्करण डिस्सेम्बली चित्र:
टिप्पणियाँ