सार:
"गार्जियन" रिपोर्ट के अनुसार, कई यूरोपीय देशों में सुपरमार्केट रेफ्रिजरेटर और फ्रीजर पर हाल ही में संदिग्ध साइबर हमले हुए हैं, और कुछ उपकरणों का तापमान दूर से 50 डिग्री सेल्सियस तक बढ़ा दिया गया था। लगभग उसी समय, दुनिया के सबसे बड़े क्रिप्टोकरेंसी एक्सचेंज, बिनेंस को 6.3 बिलियन डॉलर की चोरी का सामना करना पड़ा, और यूक्रेनी आपातकालीन चेतावनी ऐप भी हैक कर लिया गया, जिससे कीव के निवासियों को झूठी परमाणु हमले की चेतावनी भेजी गई।
ब्रिटिश नेशनल साइबर सिक्योरिटी सेंटर (एनसीएससी) के प्रमुख रिचर्ड हॉर्न ने चेतावनी दी कि एआई तकनीक आईटी सिस्टम में सुरक्षा कमजोरियों के जोखिम को तेज कर रही है, और साइबर हमले एक नए चरण में प्रवेश कर सकते हैं जो अधिक बार होगा।
पिछले सोमवार को, लंदन के फल और सब्जी के थोक विक्रेता, एलेक्स पीयर्स ने गोदाम का निरीक्षण करते समय एक असामान्यता का पता लगाया: नंबर 2 रेफ्रिजरेटेड कैबिनेट की डिफ्रॉस्ट संकेतक लाइट चालू हो गई, नियंत्रण कक्ष पर असामान्य रीडिंग दिखाई दी, और नंबर 4 रेफ्रिजरेटेड कैबिनेट में भी यही स्थिति हुई। जैसे ही वह सबसे बड़े रेफ्रिजरेटर के पास पहुंचा, उसकी डीफ़्रॉस्ट लाइट चमकने लगी।
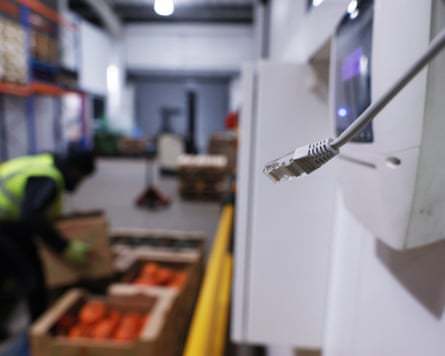
रेफ्रिजरेटर में असामान्य तापमान का पता चलने के बाद पियर्स ने नेटवर्क केबल को अनप्लग कर दिया।
पियर्स को संदेह था कि उपकरण पर किसी नेटवर्क द्वारा हमला किया गया था, इसलिए उसने तुरंत रेफ्रिजरेटर को इंटरनेट से जोड़ने वाले नियंत्रण बॉक्स को ढूंढ लिया और नेटवर्क केबल को अनप्लग कर दिया। बाद में यह सिद्ध हुआ कि उनका निर्णय सही था।
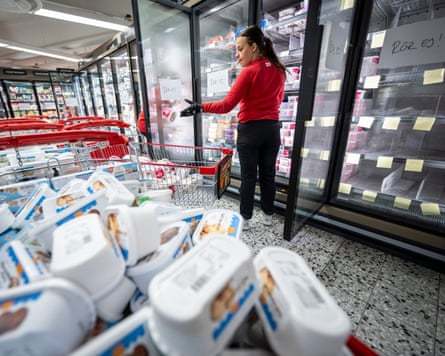
स्वीडिश सुपरमार्केट में तापमान 50 डिग्री सेल्सियस तक पहुंचने के बाद फ्रीजर खाली कर दिए गए
उसी दिन, बेल्जियम, एस्टोनिया, आयरलैंड, फ़िनलैंड, लक्ज़मबर्ग, नीदरलैंड और स्वीडन के खुदरा विक्रेताओं ने भी इसी तरह की समस्याओं की सूचना दी, कुछ दुकानों में रेफ्रिजरेटर और फ़्रीज़र का तापमान 50°C (122°F) तक बढ़ गया। पियर्स ने कहा कि अगर हमला शनिवार सुबह हुआ होता और वह वहां नहीं होते, तो आग भी लग सकती थी।
केवल खुदरा विक्रेता ही प्रभावित नहीं हैं। फ्रांस के ब्लड बैंकों पर पहले भी साइबर हमले हो चुके हैं.
कुछ ही दिनों के अंदर तीन बड़े साइबर हमले हुए
द गार्जियन ने बताया कि यूरोपीय प्रशीतन उपकरण पर हमला कुछ ही दिनों के भीतर हुई तीन प्रमुख साइबर सुरक्षा घटनाओं में से एक था।
30 अक्टूबर को, दुनिया के सबसे बड़े क्रिप्टोकरेंसी एक्सचेंज, बिनेंस से $6.3 बिलियन (लगभग 4.7 बिलियन पाउंड) की चोरी हो गई, जिसने क्रिप्टोकरेंसी क्षेत्र में बड़ी चोरी का रिकॉर्ड बना दिया। 1 नवंबर को, हैकर्स ने यूक्रेनी आपातकालीन चेतावनी एप्लिकेशन को निशाना बनाया और कीव के निवासियों को झूठी परमाणु हमले की चेतावनी भेजी।

हैकर्स ने इस महीने यूक्रेन के आपातकालीन अलर्ट ऐप को निशाना बनाया, जिससे कीव में लोगों को अलर्ट भेजा गया।
ब्रिटिश राष्ट्रीय साइबर सुरक्षा केंद्र के प्रमुख हॉर्न ने कहा कि दुनिया इस समय साइबर हमलों के एक नए दौर की "तलहटी" चरण में है। उनका मानना है कि एआई तकनीक बड़ी संख्या में आईटी सिस्टम में लंबे समय से चली आ रही खामियों को उजागर कर रही है और हमलावरों द्वारा किसी भी समय इन कमजोरियों का फायदा उठाया जा सकता है।
उन्होंने बताया कि अल्पावधि में सबसे गंभीर जोखिम साइबर सुरक्षा घटनाओं की संख्या में उल्लेखनीय वृद्धि है। पिछले कुछ महीनों की घटनाओं को देखते हुए, यह प्रवृत्ति अभी से उभरने लगी है।
पिछले महीने, OpenAI की AI तकनीक ने कंप्यूटर भाषा PHP में भेद्यता का पता लगाने में मदद की। शोषण की जा रही भेद्यता के बारे में चिंताओं के कारण, दुनिया भर में कुछ वेबसाइटों ने एहतियाती कदम उठाए और अस्थायी रूप से ऑफ़लाइन हो गईं। इससे पहले, फ्रांसीसी सुपरमार्केट प्रशीतन उपकरण पर भी हमला किया गया था। द गार्जियन का मानना है कि यह बड़े पैमाने पर हमलों के इस दौर का पूर्वावलोकन हो सकता है।
AI कमजोरियों के उजागर होने की गति को बढ़ाता है, और नेटवर्क हमलों का खतरा बढ़ जाता है
टेक उद्यमी और टिप्पणीकार अज़ीम अज़हर का मानना है कि साइबर सुरक्षा कमजोरियों को खोजने के लिए एआई मॉडल की क्षमता उद्योग के सामने आने वाले जोखिमों को बदल रही है। साइबर सुरक्षा कंपनी क्लाउडफ्लेयर के सीईओ मैथ्यू प्रिंस ने भी पिछले महीने चेतावनी दी थी कि अगले कुछ वर्षों में साइबर सुरक्षा क्षेत्र में चिंताजनक नई घटनाएं बार-बार हो सकती हैं।
हालाँकि, मौजूदा खतरे की गंभीरता पर उद्योग के अंदरूनी सूत्रों के अलग-अलग विचार हैं।
ब्रिटिश नेशनल साइबर सिक्योरिटी सेंटर के पहले सीईओ सियारन मार्टिन का मानना है कि हालांकि वर्तमान नेटवर्क सुरक्षा स्थिति गंभीर है, लेकिन यह मिसाल से रहित नहीं है। उन्होंने 2017 में NotPetya और WannaCry साइबर हमलों का उल्लेख किया, साथ ही 2021 में रैंसमवेयर हमलों की संख्या में वृद्धि का भी उल्लेख किया।
मार्टिन ने कहा, "यह एक बुरा समय है, लेकिन यह अभूतपूर्व नहीं है। हम जो अनुभव कर रहे हैं वह हर कुछ वर्षों में होने वाली घटनाओं की एक लहर है।"
एआई वास्तव में नेटवर्क सुरक्षा के क्षेत्र में आक्रामक और रक्षात्मक क्षमताओं को बदल रहा है। द गार्जियन ने बताया कि इस साल अप्रैल में एआई स्टार्टअप एंथ्रोपिक द्वारा मिथोस मॉडल जारी करने के बाद से, प्रमुख प्रौद्योगिकी कंपनियों द्वारा खोजी गई आईटी सिस्टम कमजोरियों की संख्या आठ गुना बढ़ गई है। एआई मॉडल शोधकर्ताओं को सॉफ्टवेयर की खामियों को तेजी से पहचानने में मदद कर सकते हैं, और हमलावरों के लिए सफलता ढूंढना भी आसान बना सकते हैं।
हालांकि, खोजी गई कमजोरियों की संख्या में वृद्धि का मतलब यह नहीं है कि वास्तविक हमले भी एक साथ बढ़ रहे हैं।
साइबर सुरक्षा विशेषज्ञ टैल बेरी ने बताया कि कमजोरियों की संख्या में वृद्धि अभी तक सीधे तौर पर घुसपैठ में महत्वपूर्ण वृद्धि में तब्दील नहीं देखी गई है। उनका मानना है कि अपराधियों के लिए इन नई खोजी गई कमजोरियों से लाभ उठाना अभी भी मुश्किल हो सकता है, और रैंसमवेयर हमलों से राजस्व में हालिया गिरावट भी कुछ सबूत प्रदान करती है।
वास्तव में, इस रीफ़र हमले के लिए विशेष रूप से उन्नत AI तकनीक की आवश्यकता नहीं थी। यूके के नेशनल साइबर सिक्योरिटी सेंटर के संचालन निदेशक पॉल चिचेस्टर ने कहा कि हमलावरों को इन कमजोरियों को खोजने के लिए एआई का उपयोग करने की "आवश्यकता नहीं है" क्योंकि कुछ उपकरणों के साथ समस्याओं को लंबे समय से प्रचारित किया गया है, जिसमें उत्पाद मैनुअल में कुछ कोल्ड स्टोरेज उपकरण ऑपरेटरों द्वारा प्रकाशित डिफ़ॉल्ट एक्सेस पासवर्ड भी शामिल हैं।
नेटवर्क सुरक्षा कंपनी सोफोस ने यह भी कहा कि हालांकि उसने PHP की कमजोरियों का फायदा उठाने के लिए बड़ी संख्या में प्रयास देखे हैं, लेकिन अभी तक उसे अपने ग्राहकों के बीच इसके कारण होने वाली किसी भी बड़ी सुरक्षा घटना का पता नहीं चला है।
सुपरमार्केट फ़्रीज़र से लेकर घरेलू राउटर तक, इंटरनेट से जुड़े उपकरण प्रवेश बिंदु बन सकते हैं
इस हमले से उजागर हुई एक और समस्या बड़ी संख्या में नेटवर्क वाले उपकरणों पर सुरक्षा रखरखाव की दीर्घकालिक कमी है।
द गार्जियन ने कहा कि हैकर्स मुख्य रूप से उन कंपनियों को निशाना बनाते हैं जो वाणिज्यिक प्रशीतन उपकरणों के लिए ऑपरेटिंग सिस्टम प्रदान करती हैं। वे अंतिम-उपयोगकर्ता उपकरणों में दूरस्थ रूप से प्रवेश करने के लिए इंटरनेट से कनेक्ट करने के लिए इन प्रणालियों की विशेषताओं का उपयोग करते हैं।
प्रभावित सिस्टम आपूर्तिकर्ताओं में से एक, डेनिश कंपनी डैनफॉस ने कहा कि अधिकांश प्रभावित उपकरण पुराने हैं और अब उन्हें सुरक्षा अपडेट नहीं मिलते हैं। कंपनी लंबे समय से ग्राहकों को सॉफ्टवेयर अपडेट इंस्टॉल करने या पुराने सिस्टम को बदलने की सलाह देती रही है।
एनसीएससी ने बताया कि ये घटनाएं लोगों को याद दिलाती हैं कि स्मार्ट स्पीकर से लेकर ब्रॉडबैंड राउटर तक रोजमर्रा के इंटरनेट से जुड़े डिवाइस साइबर हमलों के लिए प्रवेश बिंदु बन सकते हैं।
एनसीएससी के मुख्य प्रौद्योगिकी अधिकारी ओली व्हाइटहाउस ने कहा कि ऐसे उपकरणों पर हमलों का स्पष्ट खतरा था। निर्माताओं को उत्पाद सुरक्षा में अधिक संसाधनों का निवेश करने की आवश्यकता है, और उपभोक्ताओं को अधिक सुरक्षित उत्पादों के लिए भुगतान करने और समय पर सॉफ़्टवेयर अपडेट इंस्टॉल करने के लिए तैयार रहने की आवश्यकता है।
प्रमुख मुद्दों में से एक उत्पाद जीवन चक्र के बाद सुरक्षा रखरखाव है। हालाँकि कुछ डिवाइस अभी भी सामान्य उपयोग में हैं, निर्माताओं ने उत्पादन बंद कर दिया है और अब कमजोरियों को ठीक करने के लिए सॉफ़्टवेयर अपडेट प्रदान नहीं करते हैं, जिसके परिणामस्वरूप दीर्घकालिक सुरक्षा जोखिम पैदा होते हैं।
पियर्स ने कहा कि अब उन्हें एहसास हुआ है कि 2018 में उन्होंने जो रेफ्रिजरेटेड कैबिनेट मॉनिटरिंग सिस्टम स्थापित किया था, जिसे अमेरिकी कंपनी कोपलैंड द्वारा आपूर्ति की गई थी, उसे भी अपडेट करने की जरूरत है।
"क्या हमने अपना सबक सीखा है? हां। यहां एक भेद्यता है जिसके बारे में हमें शायद अवगत होना चाहिए था, लेकिन सौभाग्य से, हम पर प्रभाव गंभीर नहीं था," उन्होंने कहा।
भू-राजनीति और साइबर हमलों का धूसर क्षेत्र
तकनीकी कमजोरियों के अलावा, भू-राजनीतिक कारकों ने भी यूरोपीय देशों को साइबर सुरक्षा जोखिमों के बारे में अधिक चिंतित कर दिया है।
द गार्जियन ने बताया कि हाल के कई हमलों के पीछे विभिन्न प्रकार के अभिनेता हो सकते हैं: बिनेंस चोरी के लिए उत्तर कोरिया को जिम्मेदार ठहराया गया था, और यूक्रेनी अलर्ट एप्लिकेशन पर हमले ने रूस को संदेह का विषय बना दिया था। जहां तक यूरोपीय प्रशीतन उपकरण हमले का सवाल है, अभी तक कोई स्पष्ट निष्कर्ष नहीं निकला है।
साइबर सुरक्षा कंपनी लूपोविस के सीईओ ज़ेवियर बेलेकेंस ने कहा कि उनकी टीम ने "हनीपॉट" जाल स्थापित किए थे जो रेफ्रिजरेटेड उपकरणों के नियंत्रकों का अनुकरण करते थे और देखा कि कुछ हमलावरों ने दुर्भावनापूर्ण गतिविधियों पर ढीले नियमों वाले इंटरनेट सेवा प्रदाताओं का उपयोग किया था। यह रणनीति कुछ पिछली दुर्भावनापूर्ण साइबर गतिविधियों से मिलती-जुलती है, जिनके संबंध रूस से माने जाते हैं।
"क्या हम आश्वस्त हैं कि वे एक रूसी संगठन हैं? नहीं। लेकिन कुछ संकेत उस ओर इशारा कर रहे हैं," उन्होंने कहा।
फिनलैंड की स्थिति यूरोप के सामने आने वाले साइबर सुरक्षा दबाव को भी दर्शाती है।
फिनलैंड और रूस के बीच की सीमा 1,340 किलोमीटर लंबी है। 2022 में रूस-यूक्रेन संघर्ष के फैलने के बाद से, देश में साइबर हमलों की बढ़ती संख्या का अनुभव हुआ है। फिनलैंड के राष्ट्रीय साइबर सुरक्षा केंद्र ने पिछले साल लगभग 21,000 साइबर सुरक्षा घटनाएं दर्ज कीं, जबकि 2022 में यह संख्या लगभग 13,000 होगी। रिपोर्टों के अनुसार, हैकर्स ने इस साल 50,000 फिनिश सरकारी मोबाइल फोन पर भी हमला किया और पिछले साल फिनिश रक्षा मंत्रालय की वेबसाइट को निष्क्रिय कर दिया।
हालाँकि, साइबर सुरक्षा विशेषज्ञ यह भी चेतावनी देते हैं कि सभी साइबर हमलों के लिए राज्य अभिनेताओं को जिम्मेदार नहीं ठहराया जाना चाहिए। दुनिया भर में एक विशाल साइबर अपराध पारिस्थितिकी तंत्र है। कुछ हैकर्स वित्तीय लाभ के लिए कार्य करते हैं, कुछ राजनीतिक उद्देश्यों के लिए, और कुछ के रूस और ईरान जैसे देशों के साथ अलग-अलग स्तर के संबंध होते हैं। यह संबंध अक्सर अस्पष्ट होता है, जिससे हमले के स्रोत का पता लगाने में कठिनाई भी बढ़ जाती है।
बढ़ते साइबर खतरों का सामना करते हुए, ब्रिटिश सरकार ने पिछले महीने "तैयार रहें" अभियान शुरू किया, जिसमें सिफारिश की गई कि लोग मौसम, नेटवर्क या अन्य प्रमुख आपात स्थितियों से निपटने के लिए तीन दिनों के लिए पर्याप्त भोजन और 9 लीटर तक बोतलबंद पानी का स्टॉक रखें। ब्रिटिश रक्षा सचिव वेस स्ट्रीटिंग ने कहा कि देश को रोजमर्रा के बुनियादी ढांचे को निशाना बनाने वाले "राज्य प्रायोजित आतंकवाद" के खतरे के लिए तैयार रहने की जरूरत है।
लेकिन साइबर हमलों का मतलब बुनियादी ढांचे को दीर्घकालिक नुकसान नहीं है।
द गार्जियन ने बताया कि बिजली स्टेशनों पर बमबारी जैसे भौतिक हमलों के विपरीत, साइबर हमलों से होने वाले कुछ नुकसान को सॉफ़्टवेयर अपडेट, कमजोरियों को पैच करने या नेटवर्क से सीधे उपकरण को डिस्कनेक्ट करने के माध्यम से हल किया जा सकता है। जबकि एक भौतिक हमला कई महीनों या उससे अधिक समय तक बिजली ग्रिड को बाधित कर सकता है, साइबर हमले का समान स्तर का स्थायी प्रभाव नहीं हो सकता है।
कुछ अधिकारियों का मानना है कि राज्य अभिनेताओं के लिए, साइबर हमलों का उद्देश्य सामाजिक दहशत पैदा करना अधिक हो सकता है। किसी सुपरमार्केट फ्रीजर को हीटिंग डिवाइस में बदलना या ब्लड बैंक को हैक करने से दीर्घकालिक नुकसान नहीं हो सकता है, लेकिन यह रोजमर्रा के बुनियादी ढांचे की सुरक्षा के बारे में सार्वजनिक चिंताओं को बढ़ाने के लिए पर्याप्त है।
वर्तमान में, प्रासंगिक कमजोरियों को ठीक कर लिया गया है, लेकिन सुरक्षा जोखिमों के साथ अभी भी बड़ी संख्या में पुराने उपकरण और विरासत प्रणालियाँ मौजूद हैं।
पियर्स ने कहा कि उन्होंने अभी तक प्रशीतन इकाई से इंटरनेट कनेक्शन दोबारा नहीं जोड़ा है, लेकिन उनके व्यवसाय पर कोई अन्य प्रभाव नहीं पड़ा है। हालाँकि फ्रांसीसी सुपरमार्केट में पहले भी इसी तरह के हमले हुए थे, लेकिन उन्हें उम्मीद नहीं थी कि उनकी कंपनी अगला निशाना बनेगी।
उन्होंने कहा, "अराजकता पैदा करने के लिए हैकिंग करना ज्यादातर लोगों के लिए समझना एक कठिन अवधारणा है।"
टिप्पणियाँ