
सार:
किसी खाते या पासवर्ड का उपयोग किए बिना भी, हैकर्स वेबसाइट सर्वर को उनसे ऑर्डर लेने के लिए मजबूर कर सकते हैं! कल OpenAI ने पर्दे के पीछे के एक रोमांचक ऑपरेशन का खुलासा किया: GPT-5.6 Sol ने दुनिया की 70% वेबसाइटों द्वारा उपयोग की जाने वाली PHP भाषा में दो घातक कमजोरियों का पता लगाया।
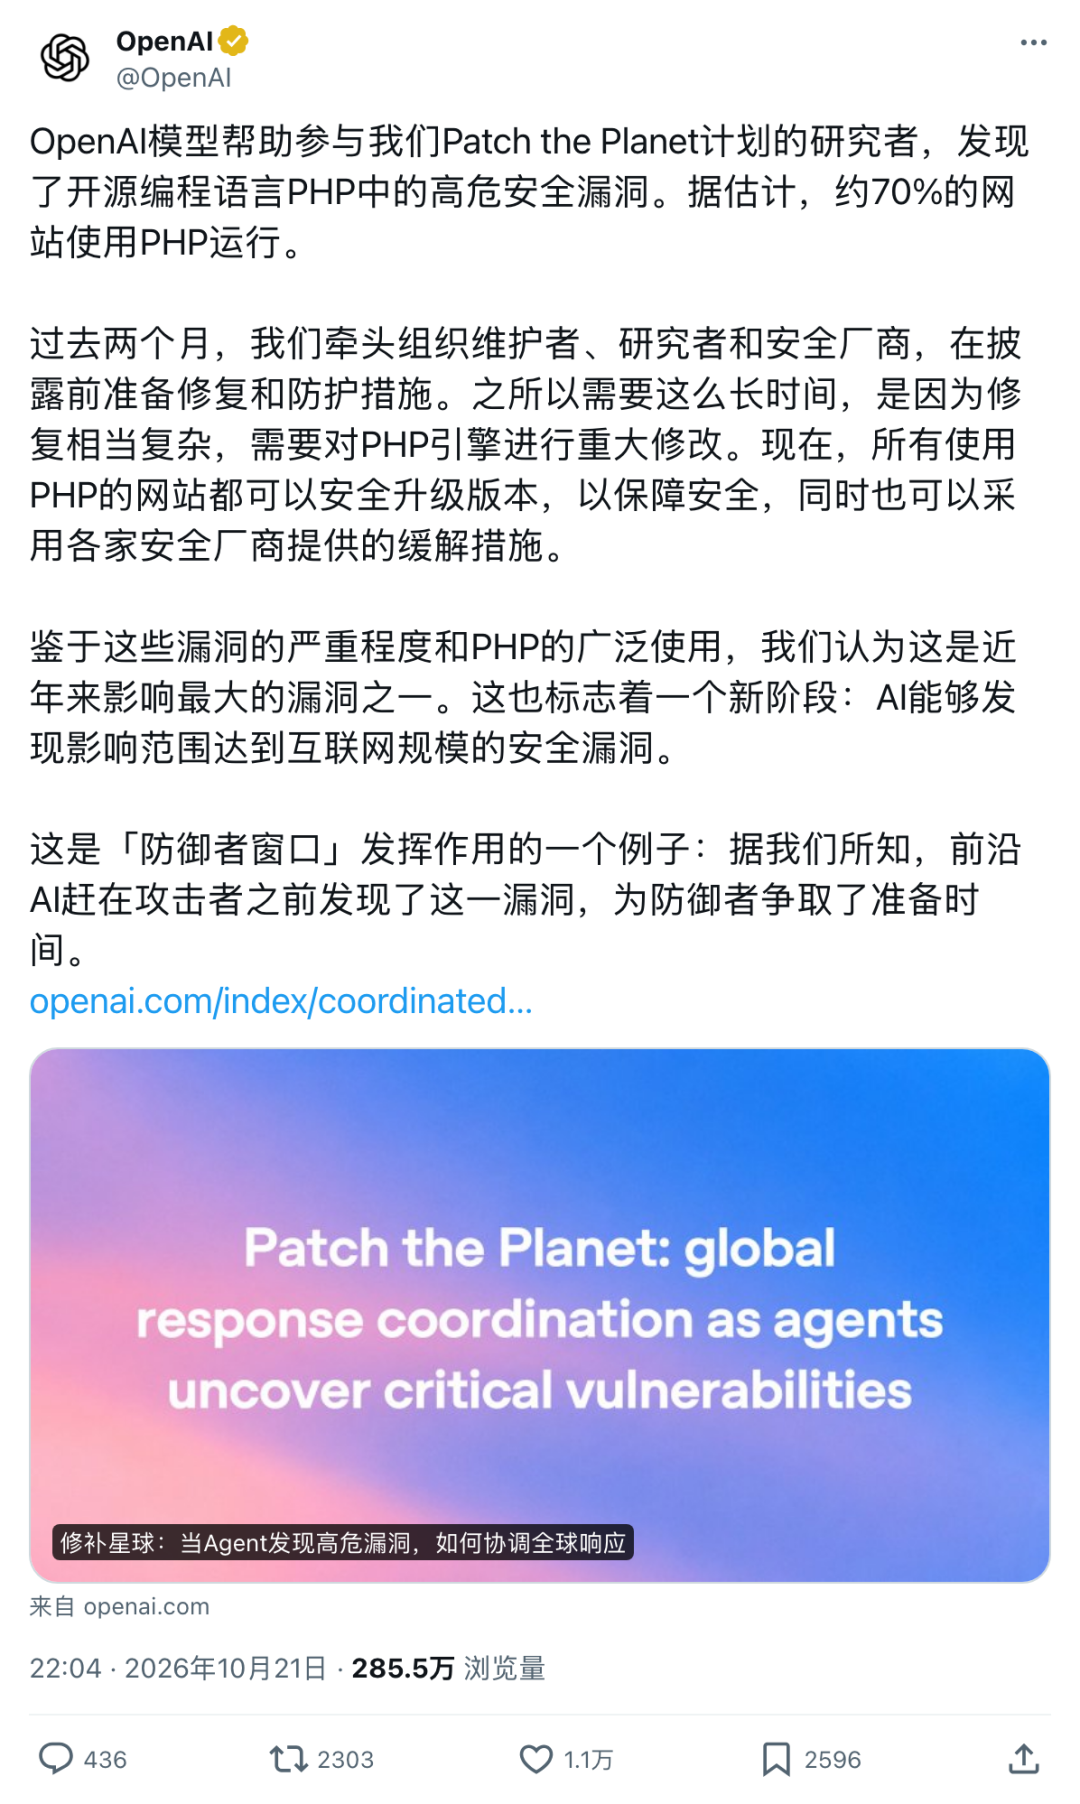
एक बार शोषण हो जाने पर, हमलावर
खाता पासवर्ड दर्ज किए बिना सीधे सर्वर से दुर्भावनापूर्ण कोड निष्पादित कर सकता है।
वास्तव में, यहां तक कि डच राष्ट्रीय इंटरनेट सुरक्षा एजेंसी, जो आम तौर पर दूसरों को हैकर्स से बचने के तरीके सिखाती है, ने भी खबर मिलने के बाद पहली प्रतिक्रिया यह थी कि
अपनी आधिकारिक वेबसाइट को तुरंत बंद कर दिया जाए
!छेद को बंद करने के लिए, OpenAI और PHP अनुरक्षकों ने
दो महीने तक गुप्त रूप से काम किया
, पलटने और दोबारा शुरू करने में संकोच न करें,यहां तक कि PHP इंजन की मेमोरी प्रबंधन तंत्र को भी बदल दिया गया है
.हालाँकि, इसे दो महीने तक गुप्त रखने के बाद,
पिछले 48 घंटों
में यह पूरी तरह से ध्वस्त हो गया। ——भेद्यता की जानकारी सबसे पहले लीक हुई, जिससे पैच को निर्धारित समय से एक दिन पहले लॉन्च करना पड़ा; फिर हमले का प्रदर्शन वीडियो गलती से लीक हो गया, और मरम्मत की छवि तय समय से पहले जारी की गई।
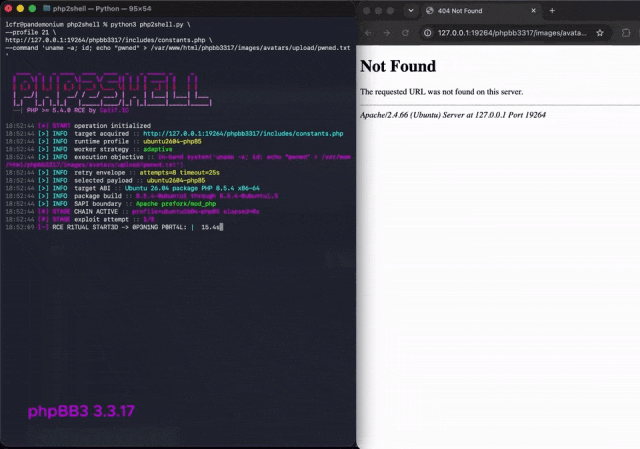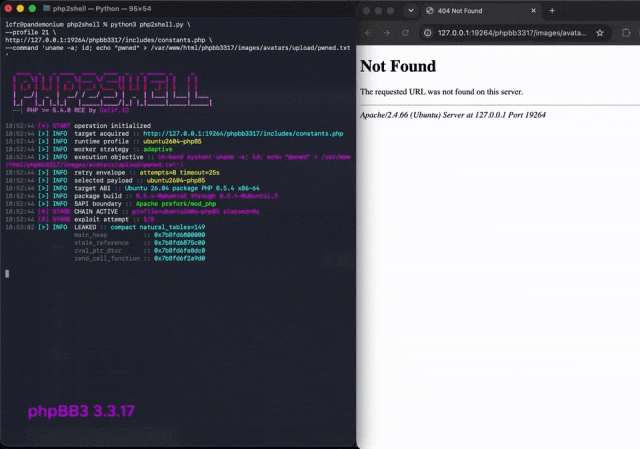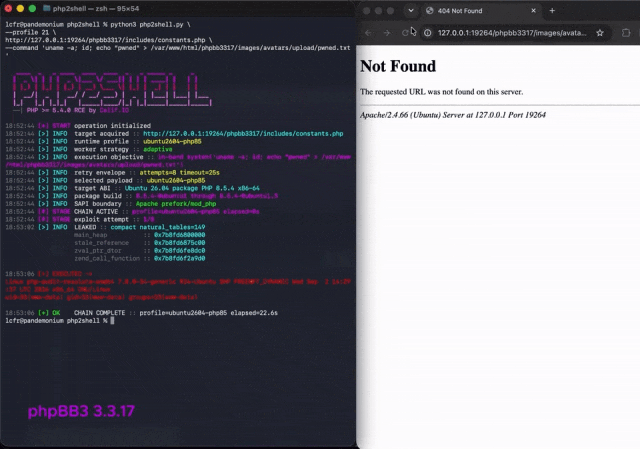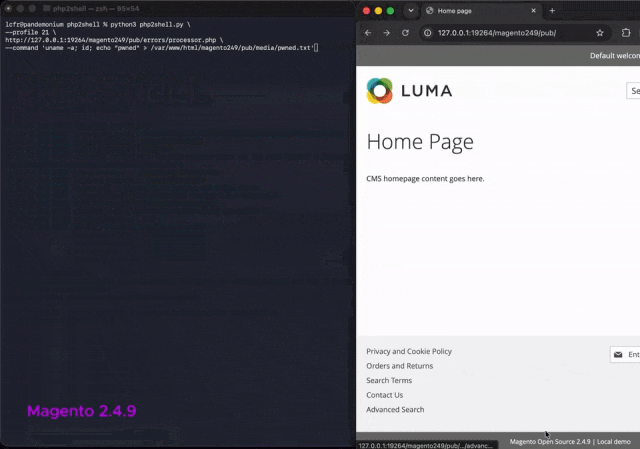
इससे पहले कि दुनिया भर के वेबमास्टर प्रतिक्रिया दे सकें और इसे पैच कर सकें, वास्तविक हमलों की पहली लहर पहले ही आ चुकी थी।
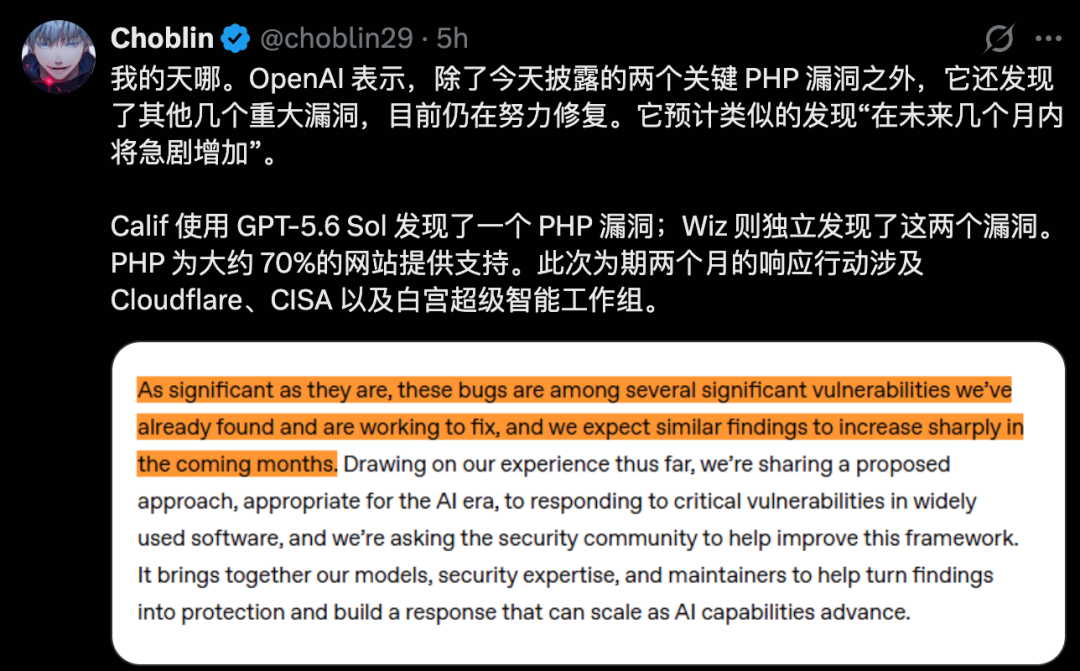
इससे भी अधिक चौंकाने वाली बात यह है कि OpenAI ने एक ईस्टर अंडे को भी दफन कर दिया है: ये दोनों सिर्फ ऐपेटाइज़र हैं, और कई अन्य प्रमुख कमजोरियां अभी भी मरम्मत के लिए कतार में हैं...
इस बार PHP में विस्फोट हुआ, यहां समझने लायक तीन बातें हैं:
दो उच्च जोखिम वाली कमजोरियाँ:
PHP वेबसाइटों के लिए आमतौर पर इस्तेमाल की जाने वाली बैकएंड भाषा है। प्रभावित तैनाती में, एक हमलावर सर्वर को लॉग इन किए बिना दुर्भावनापूर्ण कोड निष्पादित करने की अनुमति दे सकता है।जीपीटी छेद ढूंढने में भाग लेता है:
कैलिफ़ोर्निया ने GPT की मदद से भेद्यता की खोज की, और विज़ ने भी इसे स्वतंत्र रूप से खोजा; PHP अनुरक्षकों ने समाधान का नेतृत्व किया, और OpenAI ने सभी पक्षों का समन्वय किया।पैच जारी कर दिया गया है:
वेबसाइट ऑपरेटरों को PHP को अपग्रेड करने की आवश्यकता है, और अस्थायी सुरक्षा पैच की जगह नहीं ले सकती।PHP में अचानक विस्फोट हो गया, और नेटवर्क सुरक्षा एजेंसी ने सबसे पहले साइट को बंद कर दिया
इस गुप्त आपातकालीन मरम्मत में, हैकर्स को रोकने के लिए जिम्मेदार संगठन को भी खतरे से बचने के लिए वेबसाइट को बंद करना पड़ा।
पैच आने से पहले आधिकारिक वेबसाइट ऑफ़लाइन है।
21 अक्टूबर को, डच नेशनल साइबर सिक्योरिटी सेंटर एनसीएससी ने पहले साइट को बंद करने और मरम्मत की प्रतीक्षा करने का फैसला किया।
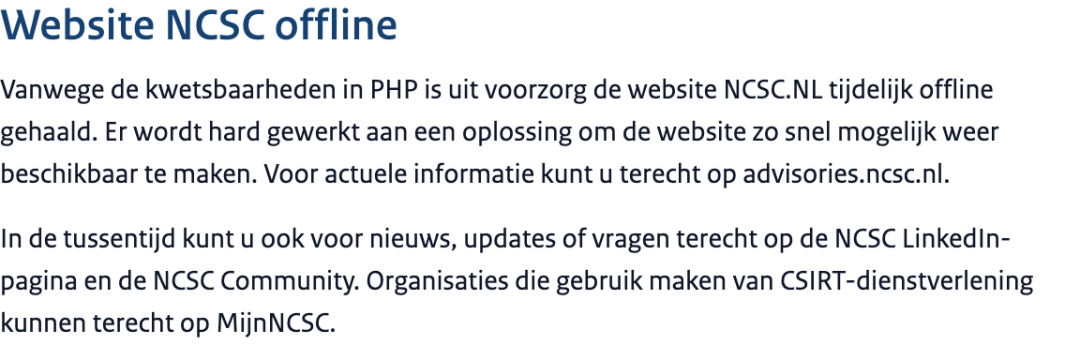
यह एकमात्र ऐसा नहीं है जिसे बंद किया गया है। डच न्यायिक प्रणाली की भर्ती वेबसाइट और न्यायिक प्रशिक्षण संस्थानों की वेबसाइट ने भी सेवाएं निलंबित कर दी हैं, और यहां तक कि पत्रकारों को अदालती मुकदमे की जानकारी प्रसारित करने के लिए दस्तावेज़ मेलबॉक्स भी अस्थायी रूप से बंद कर दिया गया है।
जापान के वित्त मंत्रालय ने भी आधिकारिक वेबसाइट पर कुछ सामग्री और सेवाओं को रोक दिया और सर्वर का तत्काल निरीक्षण किया और इसे स्थापित और मरम्मत की।
वे दो PHP इंजन कमजोरियाँ जिनके कारण वेबसाइट बंद हुई, उन्हें सामूहिक रूप से PHP2Shell कहा जाता है।
सीवीएसएस जोखिम स्कोर 10 अंकों में से 9.2 अंक तक पहुंच गया
.
सबसे खतरनाक परिणामों में से एक को
रिमोट कोड निष्पादन कहा जाता है, जिसे संक्षिप्त रूप में
कहा जाता हैआरसीई
. एक वेबसाइट जो केवल आगंतुकों के अनुरोधों को संभालती है, वह हमलावर द्वारा निर्दिष्ट कोड निष्पादित करना शुरू कर सकती है।विज़ ने एक परीक्षण वातावरण बनाने के लिए नवीनतम वर्डप्रेस, ड्रूपल और जूमला छवियों का उपयोग किया, लॉग इन किए बिना रिमोट हमले को पुन: उत्पन्न किया और मेमोरी से पासवर्ड, टोकन और एपीआई कुंजी पढ़ने के हमले पथ को सत्यापित किया।
यहां तक कि, कुछ अपाचे और mod_php परिनियोजन में, वेबसाइट का अपना प्रोग्राम शुरू होने से पहले भी हमला हो सकता है।
भले ही पृष्ठ केवल "हैलो वर्ल्ड" की एक पंक्ति लिखता हो, फिर भी आप संक्रमित हो सकते हैं।
परेशानी यह है कि PHP का उपयोग करने वाली बहुत सारी वेबसाइटें हैं।
69.3% वेबसाइटें जो W3Tech सर्वर भाषा को पहचान सकती हैं वे PHP का उपयोग करती हैं।
अंतर्निहित इंजन में कोई समस्या है, और बड़ी संख्या में वेबसाइटों की जाँच और उन्नयन करना होगा।जीपीटी ने महान योगदान दिया है
एक भेद्यता से संपूर्ण श्रेणी को पकड़ें
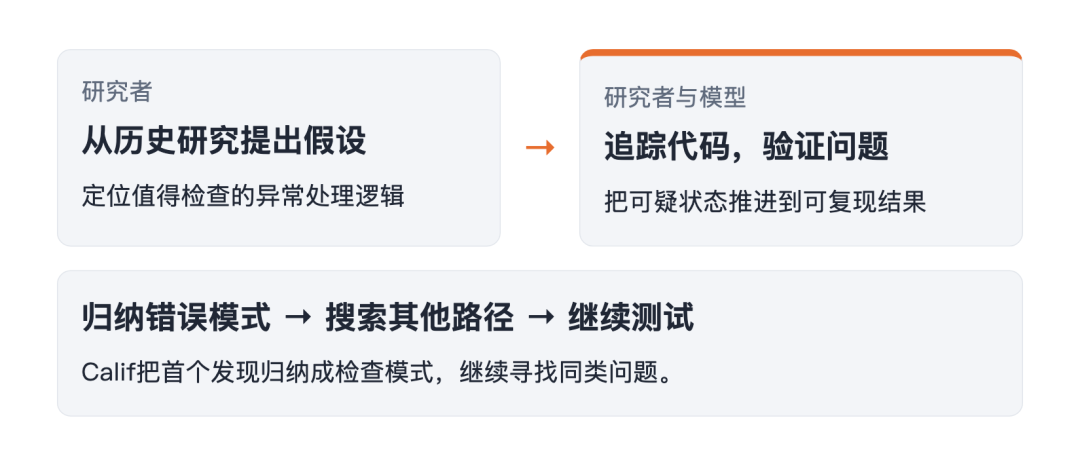
30 जुलाई को वापस जाते हुए, कैलिफ़ोर्निया के शोधकर्ता रयान ऑस्टिन ने PHP का ऑडिट करना शुरू किया। उन्होंने ओपनएआई के पैच द प्लैनेट कार्यक्रम में भाग लिया, जो ओपन सोर्स प्रोजेक्ट्स को छेद ढूंढने और उनकी मरम्मत करने में मदद करने के लिए एआई का उपयोग करता है।
1 अगस्त तक, कई दूरस्थ हमले के रास्ते खोजे जा चुके थे।
2004 की शुरुआत में, PHP की मेमोरी सीमा तंत्र में रिमोट अटैक भेद्यता की खोज की गई थी। रयान ने यह जांचने के लिए प्रवेश बिंदु के रूप में GPT-5.6 Sol का उपयोग किया कि क्या समान समस्याएं अभी भी मौजूदा कोड में छिपी हुई हैं।
प्रोग्राम अनुरोध को संसाधित करता है और अस्थायी रूप से डेटा को मेमोरी में डालता है। PHP प्रत्येक अनुरोध के लिए एक कोटा निर्दिष्ट करता है, और इसका उपयोग हो जाने पर प्रोसेसिंग बाधित हो जाएगी। इस स्थिति को
मेमोरी थकावट, यानी
कहा जाता हैओम
.कैलिफ़ोर्निया द्वारा बताए गए हमले के पथ में,
8MiB से कम अनुरोध डेटा प्रसंस्करण के दौरान PHP के डिफ़ॉल्ट 128MiB मेमोरी कोटा को समाप्त करने के लिए पर्याप्त है।
एक छोटा अनुरोध PHP में प्रवेश करने के बाद, इसे बड़ी संख्या में रिकॉर्ड में विभाजित किया जाएगा, जिनमें से प्रत्येक अतिरिक्त मेमोरी लेता है। हमलावर प्रवर्धन की इस परत का उपयोग प्रोग्राम को एक विशिष्ट चरण में अपना क्रेडिट समाप्त करने की अनुमति देने के लिए करते हैं।
PHP नियमों के अनुसार, इस समय ऑपरेशन को बाधित किया जाना चाहिए और त्रुटि रिपोर्टिंग और सफाई में स्थानांतरित किया जाना चाहिए।
इस समय, डेटा केवल आधा भरा जा सकता है।
मॉडल ने हैश तालिका में एक खतरनाक अनुक्रम की खोज की जो PHP के अंदर डेटा संग्रहीत करता है: एक नया रिकॉर्ड जोड़ते समय,
पहले रिकॉर्ड की संख्या में एक जोड़ें, फिर मेमोरी के लिए आवेदन करें और सामग्री भरें
.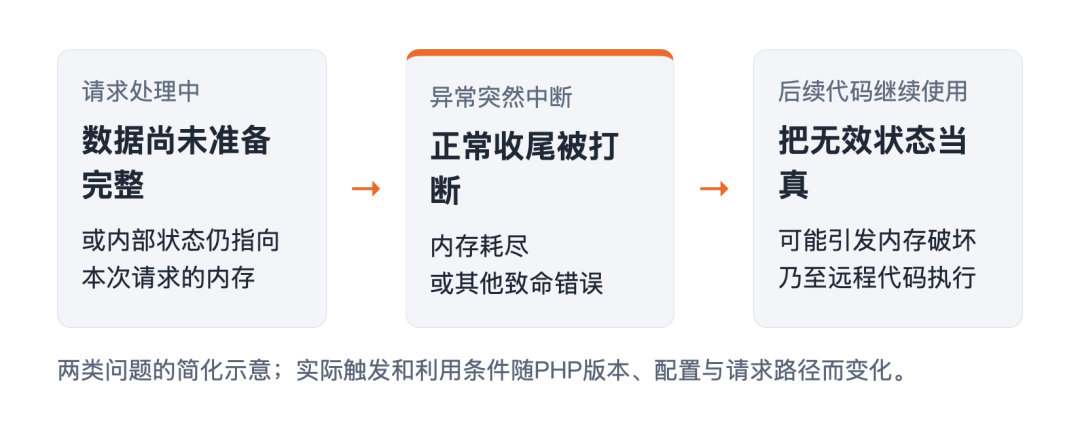
यदि मेमोरी के लिए आवेदन करते समय कोटा समाप्त हो जाता है, तो प्रोग्राम जंप हो जाएगा। नया रिकॉर्ड अभी तक नहीं भरा गया है, लेकिन गिनती पहले ही जोड़ दी गई है।
क्लीनअप प्रोग्राम गिनती की जाँच करता है और अप्रस्तुत मेमोरी को एक वैध रिकॉर्ड के रूप में उपयोग करता है।
यह उस फॉर्म की एक पंक्ति के बराबर है जिसे अभी तक नहीं भरा गया है और इसका उपयोग पूर्ण रिकॉर्ड के रूप में किया गया है।
इस प्रकार की त्रुटि को दूरस्थ हमले में बदलने के लिए, प्रासंगिक मेमोरी सामग्री को व्यवस्थित करना और विशिष्ट ऑपरेटिंग शर्तों को पूरा करना आवश्यक है। शोधकर्ताओं ने प्रभावित तैनाती में हमलावर-निर्दिष्ट कोड को निष्पादित करने के लिए प्रोग्राम तैयार किए हैं।
शोधकर्ता छेद पर नहीं रुके। उन्होंने मॉडल से
नए खोजे गए त्रुटि पैटर्न को SKILL.md में लिखने के लिए कहा, एक ऑडिट गाइड जिसे बार-बार उपयोग किया जा सकता है
, और फिर जांच के लिए उन्हीं सुरागों का अनुसरण करें।इस जांच के बाद, एजेंट को फ़ाइल अपलोड की प्रगति को रिकॉर्ड करने के लिए जिम्मेदार कोड में एक और समस्या मिली।
एक अनुरोध असामान्य रूप से समाप्त हो जाता है,
मेमोरी जारी हो जाती है, लेकिन अनुरोध को संभालने वाला प्रोग्राम अभी भी पुराने पते को बरकरार रखता है
. जब इसे अगला अनुरोध प्राप्त होता है, तो यह समाप्त हो चुकी मेमोरी को पढ़ने के लिए इस पते का उपयोग कर सकता है।यह
रिलीज़ के बाद उपयोग है, जिसे UAF भी कहा जाता है
. यह एक पंजीकरण के बराबर है जिसे अमान्य कर दिया गया है, लेकिन प्रोग्राम अभी भी पुराने पते के अनुसार डेटा की तलाश कर रहा है, और उस मेमोरी को पुनः आवंटित किया गया हो सकता है।दूसरी ओर, विज़ ने भी स्वतंत्र रूप से दो कमजोरियां पाईं। एक बार जब PHP संस्करण बदल जाता है या ऑपरेटिंग वातावरण बदल जाता है, तो मूल हमला अप्रभावी हो सकता है, और मॉडल का विश्लेषण और क्रैश, समायोजित और सत्यापित किया जाना चाहिए।
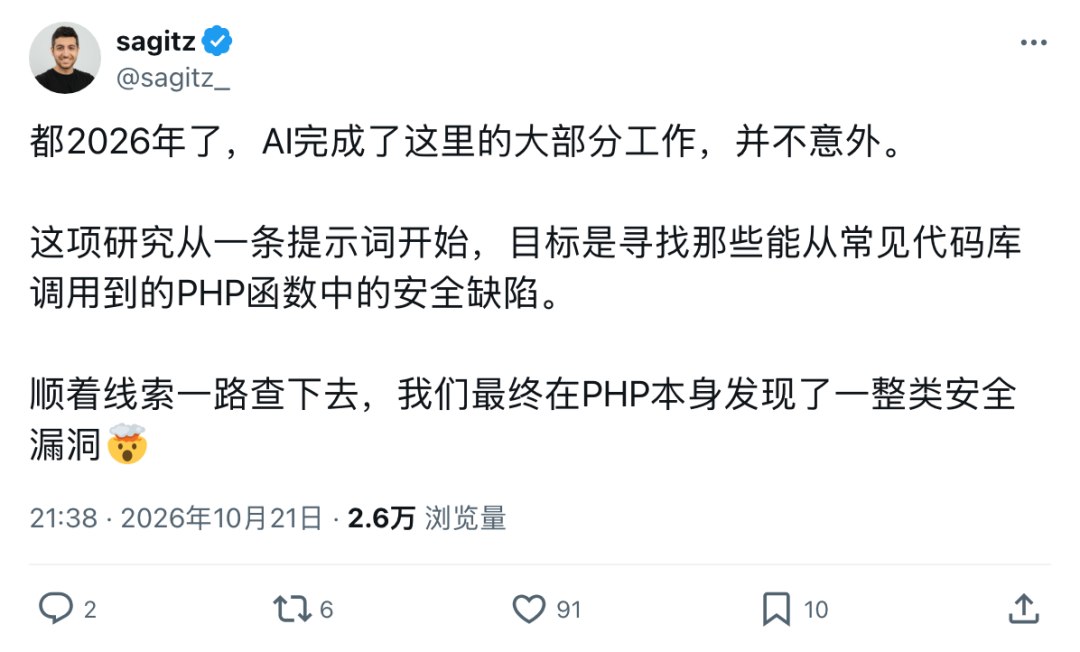
विज़ शोधकर्ता सागी तज़ादिक ने एक्स पर लिखा:
"
एआई
ज्यादातर काम यहीं करता है। ”
PHP इंजन पर सर्जरी करें
दो महीने की गुप्त मरम्मत
हमले का रास्ता ढूंढने में कुछ दिन लग गए, लेकिन मरम्मत की तैयारी में दो महीने लग गए।
इस बार, OpenAI ने फिक्स को समन्वित करने का बीड़ा उठाया, और PHP अनुरक्षकों ने फिक्स का नेतृत्व किया। हालाँकि, दो कमजोरियाँ इंजन के मेमोरी प्रबंधन और त्रुटि प्रबंधन को प्रभावित करती हैं, तत्काल हमले के मार्ग को अवरुद्ध करती हैं, और इसी तरह की समस्याएं अन्यत्र भी उत्पन्न हो सकती हैं। यदि अंतर्निहित परत की मरम्मत की जाती है, तो यह सुनिश्चित करना आवश्यक है कि पुराने प्रोग्राम और एक्सटेंशन अभी भी चल सकें।
पीएचपी फाउंडेशन ने कहा कि टीम दिन-रात समन्वय कर रही है, यहां तक कि सप्ताहांत पर भी। पैच को कई संस्करणों पर परीक्षण करने की आवश्यकता है, और इसे प्रकाशकों द्वारा पैक किया जाना चाहिए और सुरक्षा विक्रेताओं द्वारा संरक्षित किया जाना चाहिए।
आखिरकार, PHP ने काम रोकने का समय भी बदल दिया।
पैच किए गए PHP में दो मेमोरी सीमाएँ हैं।
नरम सीमा तक पहुंच गया
, आधे-अधूरे डेटा को छोड़ने से बचने के लिए प्रसंस्करण से पहले प्रोग्राम के सुरक्षित स्थान पर पहुंचने तक प्रतीक्षा करें; उच्चकठिन सीमा
को छूना , प्रक्रिया को बाहर निकलने दें और खतरनाक स्थिति का उपयोग जारी रखने से रोकें।पिछले 48 घंटों में एक के बाद एक राज़ लीक हुए और सबसे पहले हमला हुआ
सभी पक्ष मूल रूप से इसे 22 अक्टूबर को रात 10 बजे जारी करने पर सहमत हुए।
लेकिन 20 तारीख को रात 11 बजे के आसपास, दो भेद्यता संख्याएँ अचानक इंटरनेट पर प्रसारित हुईं, जिसमें गलत रिलीज़ समय और 10 का सही स्कोर मिला हुआ था। इस समय, यह मूल रिलीज़ से 48 घंटे से भी कम समय पहले था।
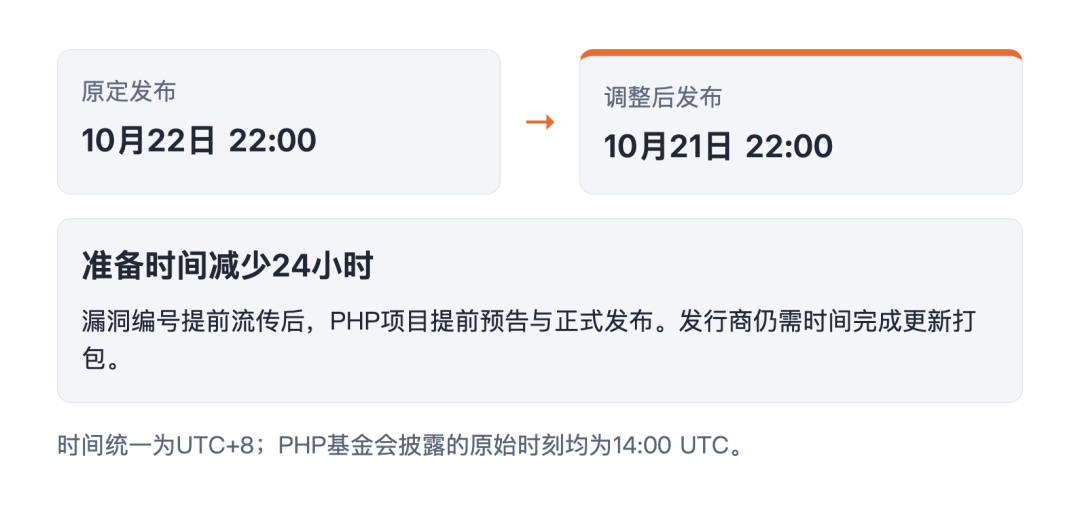
21 तारीख को सुबह 3:30 बजे, PHP टीम ने पहले से एक नोटिस जारी किया,
आधिकारिक रिलीज़ को पूरे 24 घंटे आगे बढ़ा दिया गया
.लेकिन सिर्फ इसलिए कि अधिसूचना भेज दी गई है, इसका मतलब यह नहीं है कि अपडेट इंस्टॉल किया जा सकता है। प्रकाशक अभी भी पैकेजिंग कर रहे हैं, और यदि वे उन्नत हैं, तो उपयोगकर्ताओं को पता चल जाएगा कि वे खतरे में हैं, लेकिन उन्हें ऐसे अपडेट नहीं मिलेंगे जिन्हें इंस्टॉल करना आसान हो।
ट्रेलर लगभग आधे घंटे पहले जारी किया गया था, और हमले के प्रदर्शन का वीडियो भी गायब था।
PHP फाउंडेशन ने समीक्षा की और कहा कि कैलिफ़ोर्निया ने गलती से एक हमले का प्रदर्शन भेज दिया। वीडियो तुरंत हटा दिया गया, लेकिन प्रतियां प्रसारित कर दी गई हैं।
21 तारीख की दोपहर को, मरम्मत की गई बिल्ड छवि भी पहले ही जारी कर दी गई थी। चैनगार्ड द्वारा इन छवियों को जारी करने के बाद, बाहरी दुनिया पुराने और नए कोड की तुलना कर सकती है और अनुमान लगा सकती है कि कमजोरियाँ कहाँ हैं।
उसी दिन अपराह्न 3:43 बजे, क्लाउडफ्लेयर के मुख्य प्रौद्योगिकी अधिकारी डेन कनेच ने एक्स पर पोस्ट किया:
शुरुआती हमले देखे गए हैं।
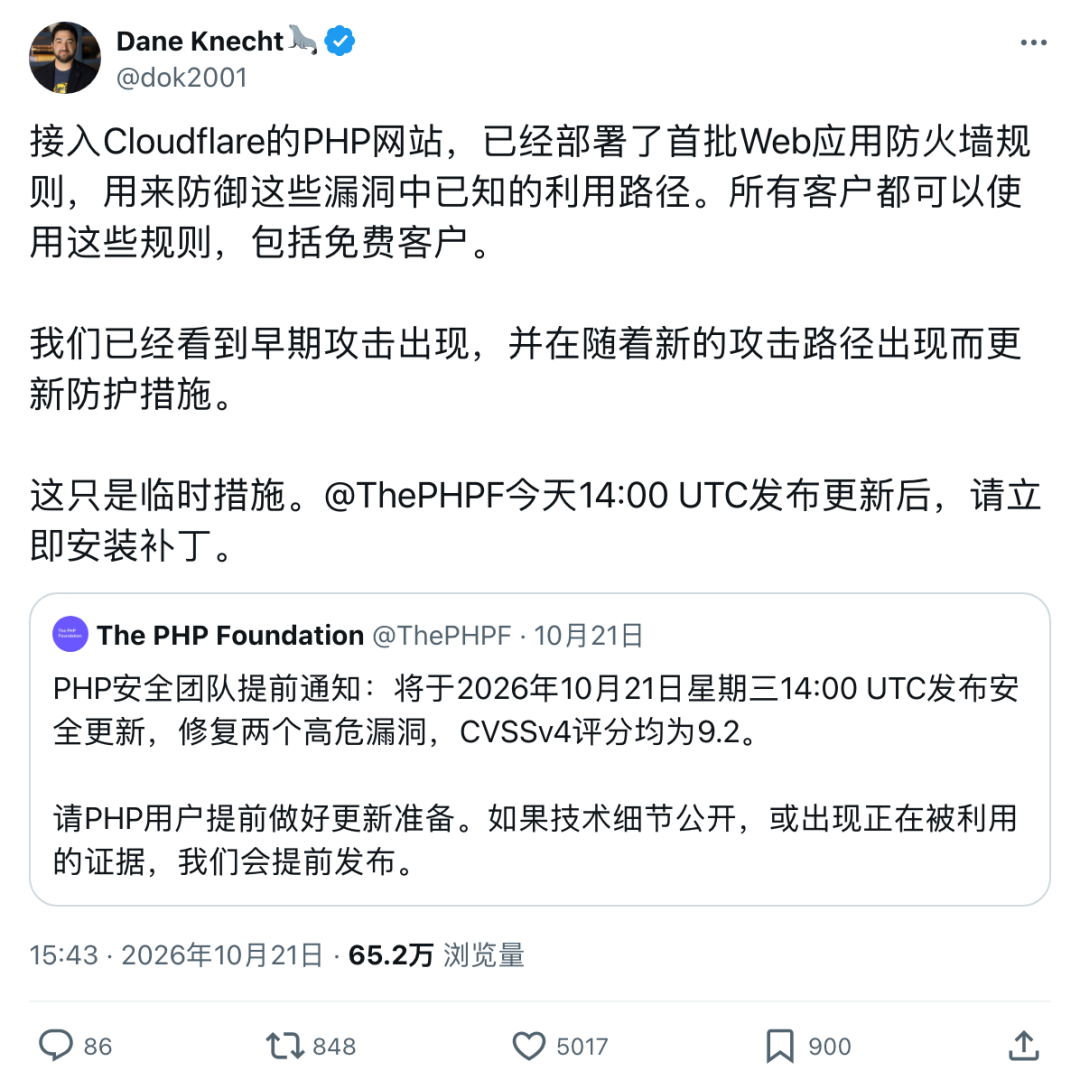
जब उन्होंने पोस्ट किया, तो पैच उस रात 10 बजे तक रिलीज़ होने वाला नहीं था।
हमला हो चुका है, और अभी भी छह घंटे से अधिक का समय बाकी है।
क्लाउडफ्लेयर ने बाद में खुलासा किया कि हमलावर पहले से ही सुरक्षा नियमों को बायपास करने के लिए अनुरोध बदल रहे थे।
क्लाउडफ्लेयर ने अपने वेब एप्लिकेशन फ़ायरवॉल का उपयोग करके मुफ़्त और सशुल्क ग्राहकों के लिए सुरक्षा तैनात की है, लेकिन डेन ने इस बात पर ज़ोर दिया कि
यह केवल एक अस्थायी उपाय है और पैच सामने आने पर इसे इंस्टॉल किया जाना चाहिए
.21 तारीख की शाम को,
PHP8.5.12, 8.4.27, 8.3.36 और 8.2.35
अंततः रिहा कर दिया गया। PHP टीम ने अद्यतन पैकेज तैयार करने के लिए प्रकाशकों और दीर्घकालिक समर्थन सेवाओं के लिए 7.4, 8.0 और 8.1 के लिए न्यूनतम स्रोत कोड फ़िक्सेस भी तैयार किए हैं।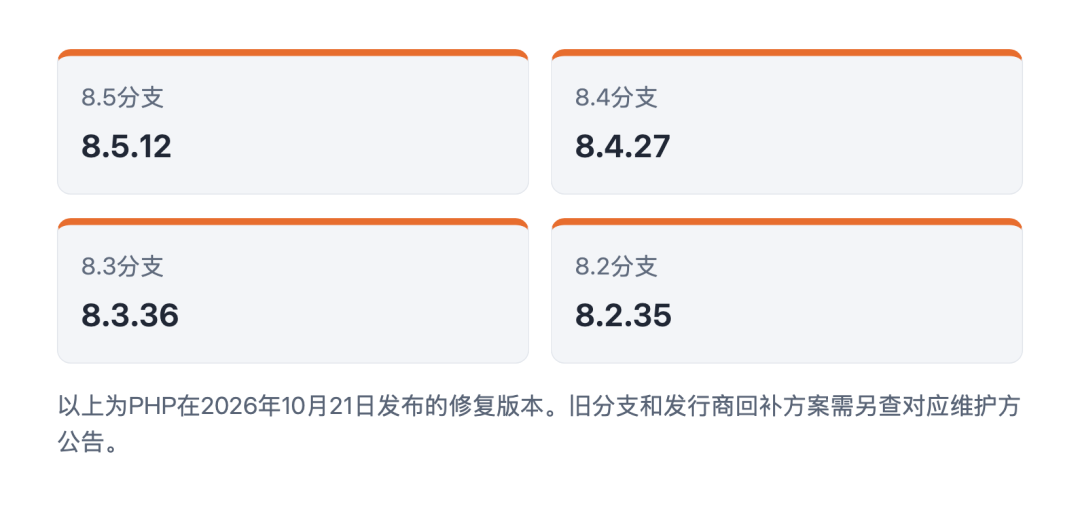
OpenAI पूर्वावलोकन
अभी और भी बड़ी कमज़ोरियाँ आनी बाकी हैं।
22 तारीख को 0:35 पर, ओपनएआई ने वेबसाइट ऑपरेटरों को PHP संस्करण की जांच करने में मदद करने के लिए एक और कोडेक्स चेकिंग कौशल जारी किया ताकि यह निर्धारित किया जा सके कि यह प्रभावित हो सकता है या नहीं।
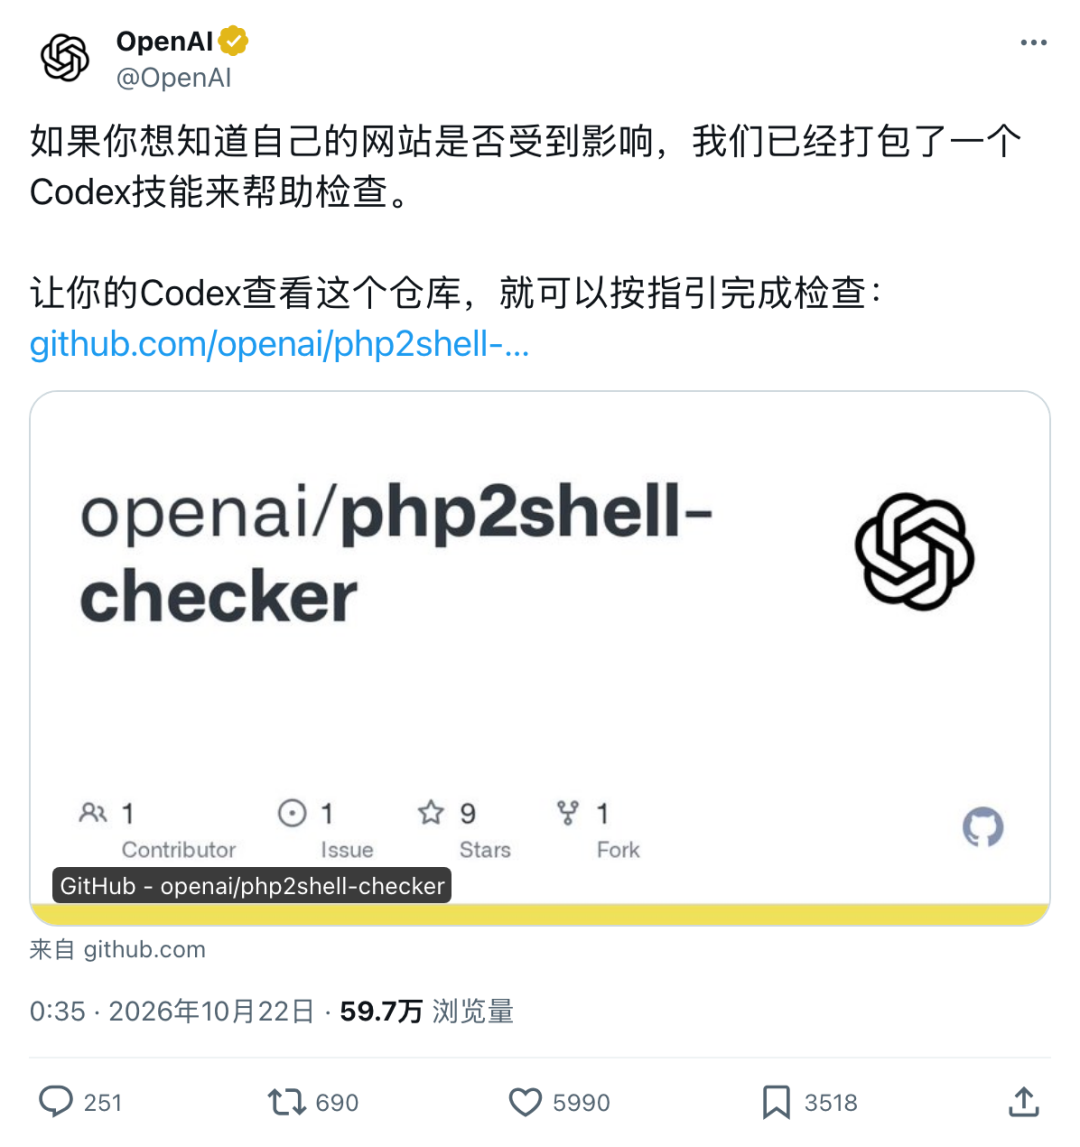
यह PHP संस्करण की जांच करता है और वेबसाइट के लिए अपग्रेड पूरा नहीं कर सकता; यदि यह संस्करण की जाँच भी नहीं कर सकता है, तो इसके आधार पर इसे सुरक्षित नहीं माना जा सकता है।
और OpenAI पहले ही घोषणा कर चुका है:
PHP कई प्रमुख कमजोरियों में से एक है जिसे टीम ने खोजा है और ठीक कर रही है।
आने वाले महीनों में इस प्रकार की खोज में उल्लेखनीय वृद्धि होने की उम्मीद है!
टिप्पणियाँ