सार:
कृत्रिम बुद्धिमत्ता प्रौद्योगिकी का उपयोग करके एक उच्च स्तरीय वित्तीय धोखाधड़ी मामले ने हाल ही में यूरोपीय बैंकिंग उद्योग को झटका दिया है। इटली के एक प्रसिद्ध निजी बैंक फिदेउरम ने एक सुनियोजित एआई वॉयस धोखाधड़ी के कारण आपराधिक गिरोहों को कुल 95 मिलियन यूरो हस्तांतरित किए। हालाँकि अधिकांश धन कई देशों में कानून प्रवर्तन एजेंसियों और बैंकों के सहयोग से बरामद किया गया था, लेकिन लगभग 36 मिलियन यूरो अभी भी गायब हैं।
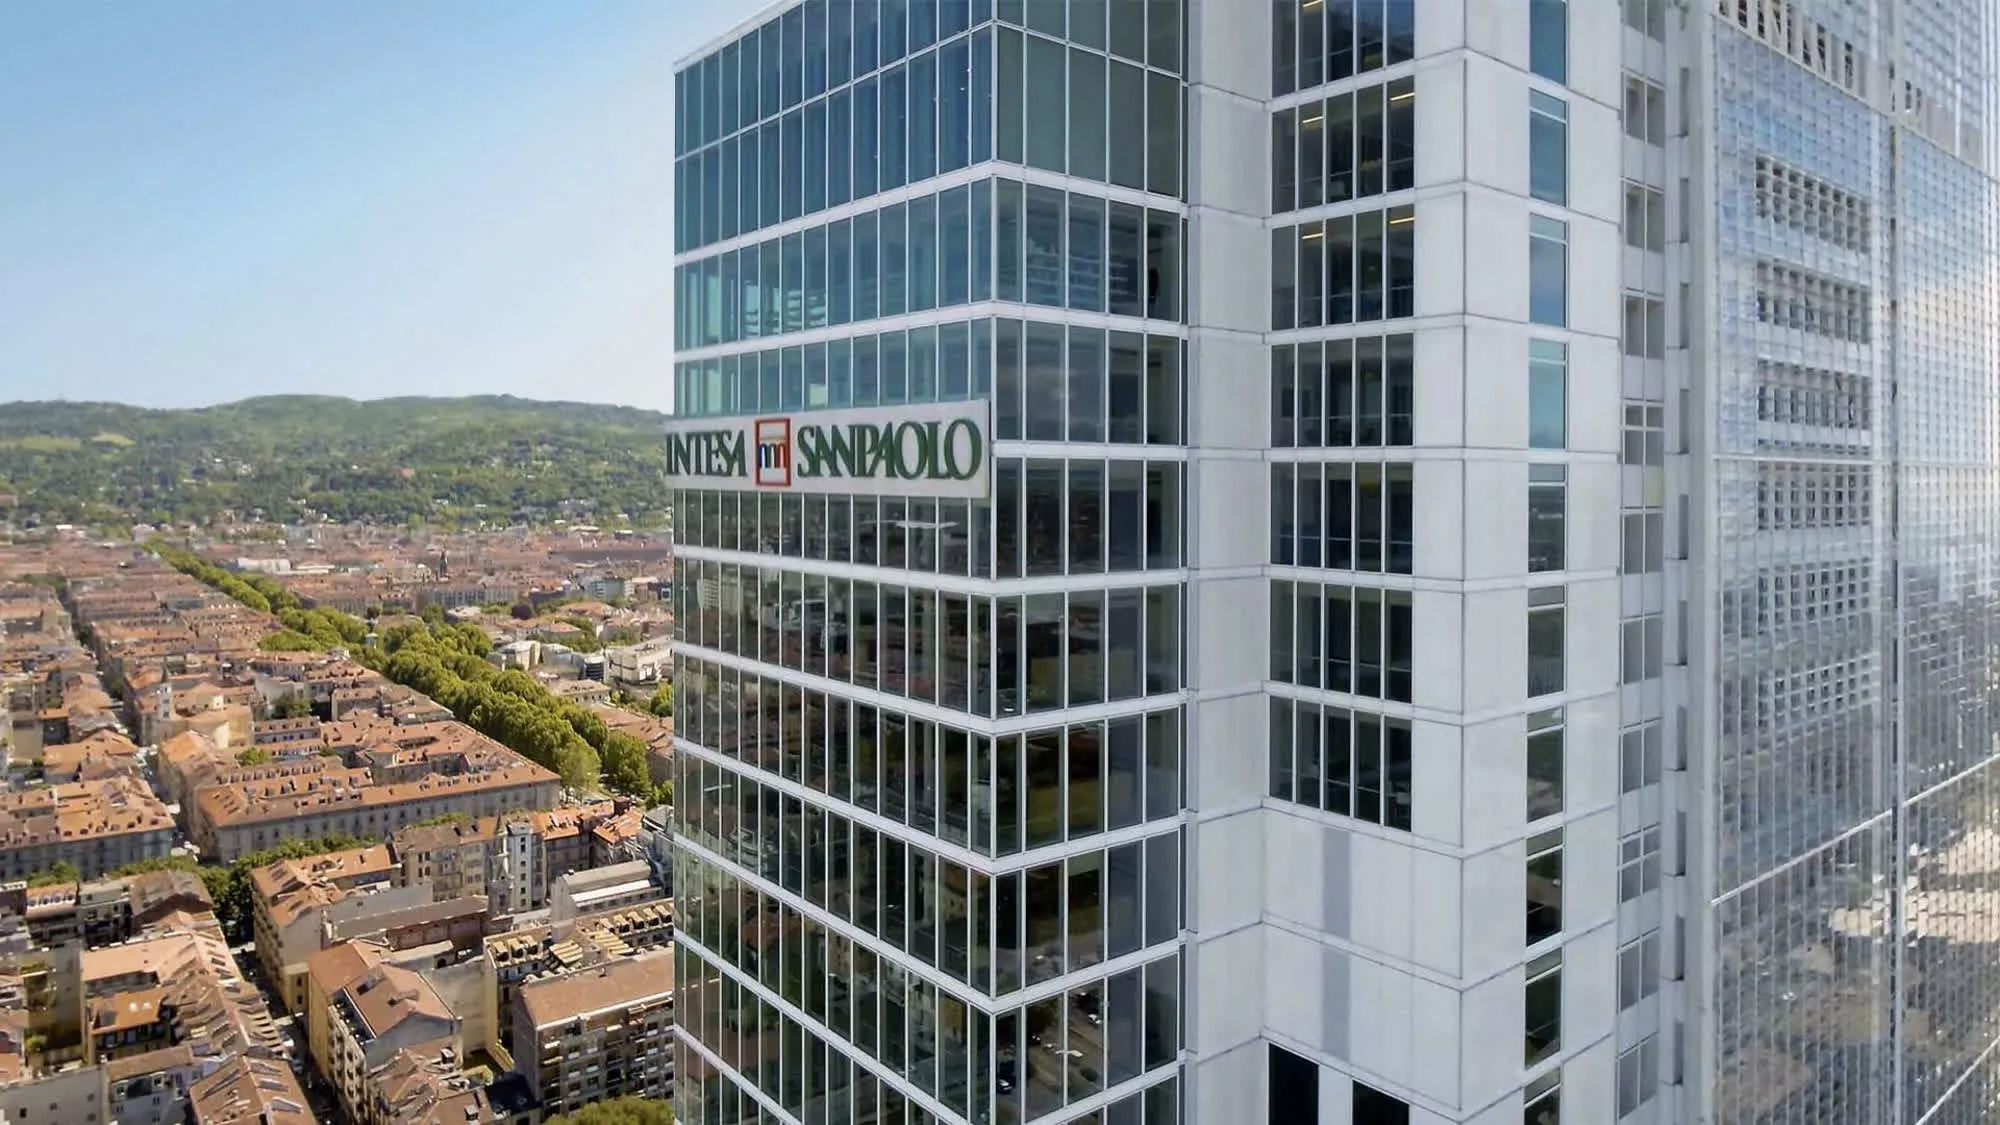
फिडुरम इटली के सबसे बड़े बैंकिंग समूहों में से एक, इंटेसा सैनपोलो की निजी बैंकिंग शाखा है। यह मुख्य रूप से उच्च निवल मूल्य वाले ग्राहकों को धन प्रबंधन सेवाएं प्रदान करता है। सामने आई जानकारी के मुताबिक, यह धोखाधड़ी सबसे पहले फरवरी 2026 में शुरू हुई थी।
उस समय, फिदेउरम के तत्कालीन अध्यक्ष पाओलो मोलेसिनी को एक व्हाट्सएप संदेश प्राप्त हुआ जो इंटेसा सानपोलो के सीईओ कार्लो मेसिना का प्रतीत होता था। संदेश की सामग्री में उनसे एक जरूरी विदेशी लेनदेन को संभालने में मदद करने के लिए कहा गया था।
संदेश प्राप्त करने के कुछ ही समय बाद, मोलेसिनी को एक और कॉल प्राप्त हुई। कॉल करने वाले ने एक प्रसिद्ध कानूनी फर्म का वरिष्ठ भागीदार होने का दावा किया और प्रासंगिक लेनदेन व्यवस्था की प्रामाणिकता की पुष्टि की।
हालांकि, एक जांच से पता चला कि कॉल के दूसरी तरफ मौजूद व्यक्ति वास्तव में एक वकील नहीं था।
जानकार सूत्रों से पता चला कि आपराधिक गिरोह ने वकील की आवाज की नकल करने के लिए कृत्रिम बुद्धिमत्ता आवाज क्लोनिंग तकनीक का इस्तेमाल किया, जिससे उसकी आवाज उसकी आवाज से लगभग अप्रभेद्य हो गई। कानूनी पेशेवरों से उच्च-स्तरीय निर्देशों और समर्थनों की जालसाजी करके, जालसाजों ने सफलतापूर्वक धोखे की एक अत्यधिक विश्वसनीय श्रृंखला बनाई।
प्रामाणिकता को और बढ़ाने के लिए, धोखाधड़ी गिरोह ने मोलेसिनी को 11 दस्तावेज़ भी भेजे, जिनमें गोपनीयता समझौते और मेसिना के हस्ताक्षर वाले तथाकथित प्राधिकरण दस्तावेज़ शामिल थे।
लगातार कई सूचनाओं के सत्यापन के बाद, मोलेसिनी को अंततः विश्वास हुआ कि लेनदेन वास्तविक था और उसने वित्तीय विभाग से धन के हस्तांतरण की व्यवस्था करने के लिए कहा।
इसके बाद, फिदेउरम ने कई विदेशी खातों में कुल 95 मिलियन यूरो भेजे, जो मुख्य रूप से चीन और हांगकांग में प्रासंगिक खातों में प्रवाहित हुए।
हालांकि, बाद में बैंक की आंतरिक टीम ने संबंधित लेनदेन में विसंगतियों का पता लगाया और तुरंत जांच प्रक्रियाएं शुरू कीं। उसी समय, फिदेउरम ने तुरंत धन प्राप्त करने वाले बैंक और संबंधित कानून प्रवर्तन एजेंसियों से संपर्क किया और धन के प्रवाह को रोकने का अनुरोध किया।
इटली, पुर्तगाल और चीन में संबंधित संस्थानों की सहायता से, बैंक ने अंततः लगभग 53 मिलियन यूरो की धनराशि सफलतापूर्वक प्राप्त कर ली।
हालाँकि, जटिल सीमा पार खाता हस्तांतरण के बाद शेष धनराशि धीरे-धीरे गायब हो गई। जांचकर्ताओं का मानना है कि शेष धनराशि को अंततः क्रिप्टोकरेंसी में बदल दिया गया, जिससे ट्रेसिंग प्रयास और भी जटिल हो गए।
वर्तमान में, इतालवी अभियोजकों ने कंप्यूटर धोखाधड़ी के संदेह में यूरोप के बाहर रहने वाले एक विदेशी नागरिक की जांच शुरू की है। हालाँकि, अब तक, फिदेउरम के प्रबंधन के किसी भी सदस्य को जांच के लक्ष्य के रूप में नामित नहीं किया गया है।
गौरतलब है कि मोलेसिनी ने इस साल मार्च में फिदेउरम के चेयरमैन पद से इस्तीफा दे दिया था। उस समय, उन्होंने स्पष्टीकरण के रूप में केवल व्यक्तिगत कारणों का हवाला दिया, और बैंक ने उनके इस्तीफे की पृष्ठभूमि पर और कोई स्पष्टीकरण नहीं दिया।
विश्लेषकों का मानना है कि यह मामला दिखाता है कि हाई-एंड सोशल इंजीनियरिंग हमलों के लिए कृत्रिम बुद्धिमत्ता तकनीक का तेजी से उपयोग किया जा रहा है। अतीत में, धोखेबाज़ धोखा देने के लिए मुख्य रूप से जाली ईमेल और टेक्स्ट संदेशों पर भरोसा करते थे। अब, वॉयस क्लोनिंग, गहरी जालसाजी और जेनरेटिव एआई टूल्स की मदद से, वे कॉर्पोरेट अधिकारियों, वकीलों और अन्य प्रमुख लोगों की वास्तविक पहचान का प्रतिरूपण करने में सक्षम हो गए हैं।
दरअसल, इटली में भी ऐसे ही मामले सामने आने लगे हैं। पिछले साल ही, एक धोखाधड़ी गिरोह ने इतालवी सरकार के एक मंत्री की आवाज़ की नकल करने के लिए एआई तकनीक का इस्तेमाल किया और प्रसिद्ध उद्यमी मास्सिमो मोराटी को एक विदेशी खाते में लगभग 1 मिलियन यूरो स्थानांतरित करने में सफलतापूर्वक धोखा दिया। हालाँकि अंततः धनराशि वापस मिल गई, लेकिन इस घटना ने कृत्रिम बुद्धिमत्ता धोखाधड़ी के वास्तविक खतरे को उजागर कर दिया है।
उद्योग विशेषज्ञों ने चेतावनी दी है कि जैसे-जैसे वॉयस जेनरेशन तकनीक आगे बढ़ रही है, पारंपरिक वित्तीय सत्यापन तंत्र जो पहचान की पुष्टि के लिए पूरी तरह से फोन कॉल पर निर्भर हैं, अपनी विश्वसनीयता खो रहे हैं। भविष्य में, वित्तीय संस्थानों और बड़े उद्यमों को गहरी जालसाजी प्रौद्योगिकी द्वारा लाए गए नए जोखिमों को रोकने के लिए अधिक कठोर बहु-सत्यापन प्रणाली स्थापित करने की आवश्यकता हो सकती है।
95 मिलियन यूरो का यह धोखाधड़ी मामला सबसे बड़े ज्ञात एआई वॉयस धोखाधड़ी मामलों में से एक बन गया है। यह एक बार फिर इस बात पर प्रकाश डालता है कि जहां कृत्रिम बुद्धिमत्ता विशाल व्यावसायिक मूल्य पैदा करती है, वहीं यह साइबर अपराध के लिए अभूतपूर्व नए उपकरण भी प्रदान कर रही है।
टिप्पणियाँ