सार:
फ्रांसीसी क्रिप्टोकरेंसी हार्डवेयर वॉलेट निर्माता लेजर अपने उपकरणों में दुर्भावनापूर्ण संशोधन से जुड़ी एक सुरक्षा घटना की जांच कर रहा है। कुछ वॉलेट में छिपे हुए निगरानी घटक स्थापित पाए गए, और ब्लॉकचेन शोधकर्ताओं का अनुमान है कि संबंधित क्रिप्टो संपत्ति में $90 मिलियन से अधिक की चोरी हो गई है। जांच शुरू में मलेशियाई क्रिप्टोकरेंसी रिटेलर क्रिप्टोबिलिस पर केंद्रित थी, लेकिन अब अन्य बिक्री चैनलों की पहचान की गई है जिनमें संक्रमित डिवाइस हो सकते हैं।
दुर्भावनापूर्ण हार्डवेयर संवेदनशील जानकारी चुरा सकता है और वॉलेट केंद्र सुरक्षा चिप को बायपास कर सकता है
लेजर ने कहा कि एक संगठित आपराधिक समूह ने कुछ हार्डवेयर वॉलेट के अंदर छिपे हुए घटकों को स्थापित किया है, जो हमलावरों को डिवाइस की मुख्य सुरक्षा चिप को सीधे क्रैक किए बिना उपयोगकर्ताओं की डिजिटल संपत्ति प्राप्त करने की अनुमति दे सकता है।
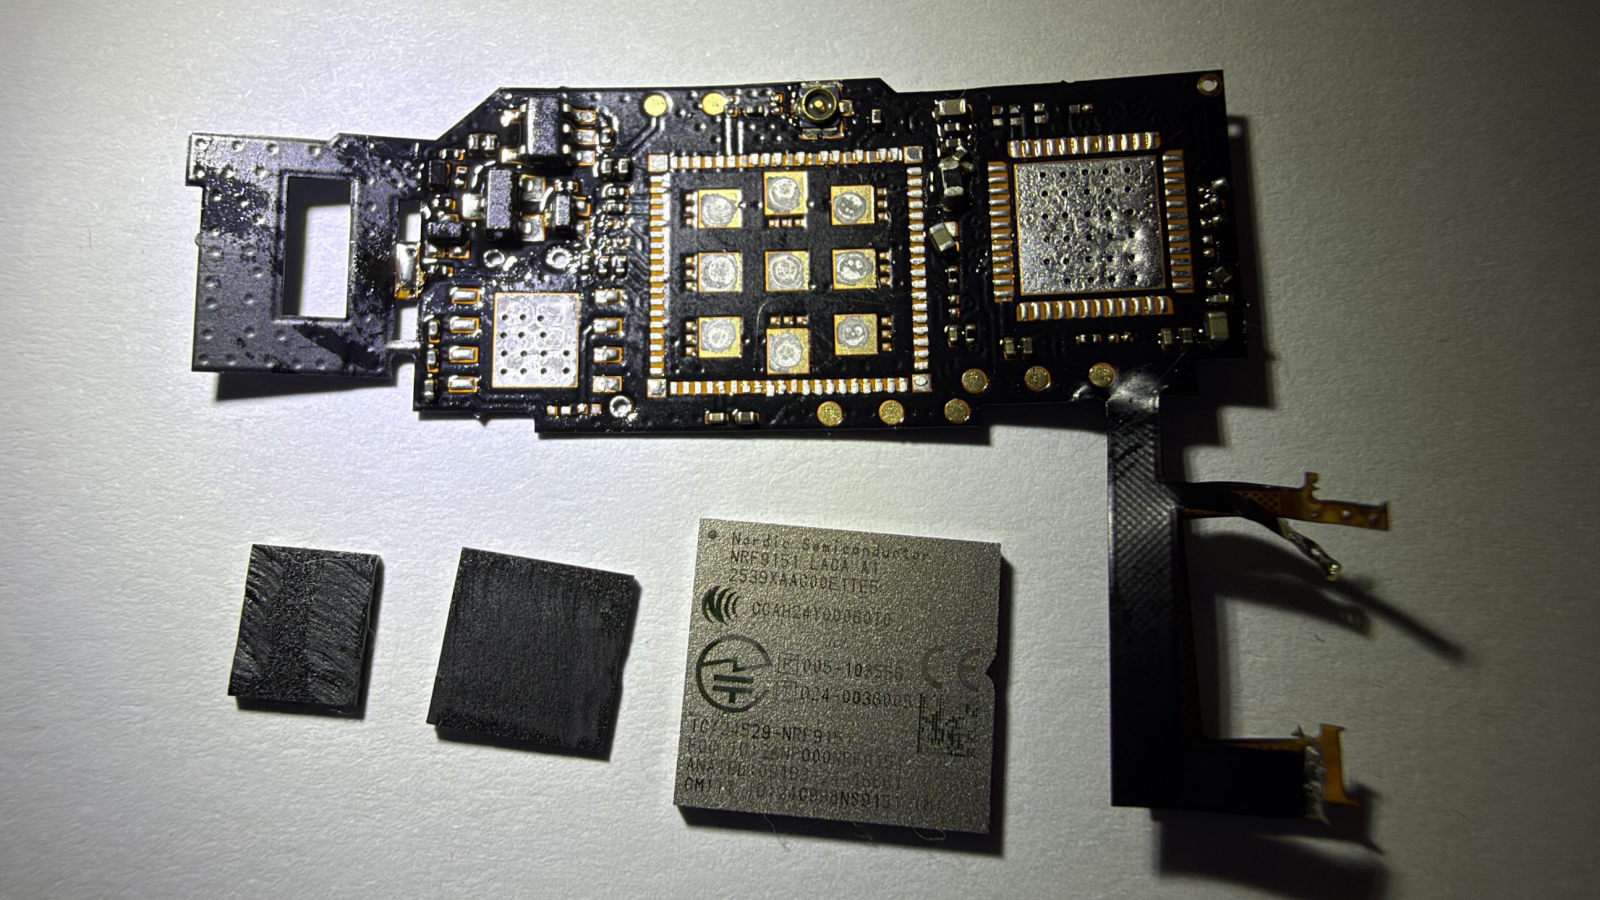
स्वतंत्र सुरक्षा शोधकर्ताओं ने बताया कि संबंधित उपकरण संशोधित डिस्प्ले कनेक्शन घटकों के माध्यम से संवेदनशील जानकारी को रोक सकते हैं, और फिर हमलावरों को जानकारी प्रसारित करने के लिए सेलुलर संचार मॉड्यूल का उपयोग कर सकते हैं।
9 अक्टूबर से, क्रिप्टोबिलिस ग्राहकों ने लगातार डिजिटल संपत्ति के नुकसान की सूचना दी है, और खुदरा विक्रेता ने बाद में कुआलालंपुर में अपने भौतिक स्टोर को अस्थायी रूप से बंद कर दिया है। लेजर ने कहा कि वह जांच में स्थानीय कानून प्रवर्तन के साथ सहयोग कर रहा है।
सिंगापुर बिक्री उपकरण में भी असामान्यताएं पाई गईं, और प्रभाव का दायरा बढ़ाया जा सकता है
जांचकर्ताओं को सिंगापुर चांगी हवाई अड्डे से खरीदे गए लेजर फ्लेक्स वॉलेट में संशोधित डिस्प्ले कनेक्टर, सेलुलर संचार चिप्स और सिम कार्ड भी मिले।
इस खोज का मतलब है कि संक्रमित डिवाइस कई देशों में सामान्य खुदरा चैनलों में प्रवेश कर सकते हैं।
लेजर अभी भी हमले के दायरे की जांच कर रहा है और प्रभावित उपकरणों की कुल संख्या की घोषणा नहीं की है।
इस घटना ने हार्डवेयर वॉलेट आपूर्ति श्रृंखला में सुरक्षा जोखिमों को भी उजागर किया: भले ही डिवाइस स्वयं एक स्वतंत्र सुरक्षा चिप का उपयोग करता हो, बिक्री या संचलन के दौरान भौतिक रूप से संशोधित होने पर उपयोगकर्ता संपत्ति अभी भी जोखिम में हो सकती है।
टिप्पणियाँ