सार:
6 तारीख को योनहाप न्यूज एजेंसी, हैंक्योरेह और कोरिया इकोनॉमी जैसे कोरियाई मीडिया की व्यापक रिपोर्टों से संकेत मिलता है कि दक्षिण कोरिया के कई बैंकों पर हाल ही में एक के बाद एक हैकरों द्वारा हमला किया गया है, और व्यक्तिगत जानकारी लीक हो गई है। इसमें कृत्रिम बुद्धिमत्ता (एआई) के शामिल होने का संदेह है।
योनहाप समाचार एजेंसी और कोरियाई वित्तीय क्षेत्र के अनुसार, हाल ही में दक्षिण कोरिया के कई बैंकों पर हैकर्स ने हमला किया है। शिनहान बैंक के लगभग 25,000 ग्राहकों की जानकारी लीक हो गई, केबी कूकमिन बैंक के 119 ग्राहकों की जानकारी लीक हो गई, हाना बैंक के 89 ग्राहकों की जानकारी लीक हो गई और बीएनके बुसान बैंक के 11 आउटसोर्स कर्मचारियों की जानकारी लीक हो गई। एआई के उपयोग के संदेह में हमले बचत बैंकों, ऋण कंपनियों और पारस्परिक वित्तीय संस्थानों पर भी हुए।
इस हमले में ओपन सोर्स नेटवर्क सुरक्षा उपकरण ARTEX के दुरुपयोग के संकेत मिले थे. योनहाप समाचार एजेंसी के अनुसार, ARTEX विभिन्न AI मॉडल जैसे एंथ्रोपिक के क्लाउड और OpenAI के GPT को कॉल कर सकता है। इसका उपयोग मूल रूप से संगठनों को नेटवर्क कमजोरियों का पता लगाने में मदद करने के लिए किया गया था, लेकिन हैकर्स पर हमलों में इसका दुरुपयोग करने का संदेह है। ट्रैकिंग से बचने के लिए, हमलावर ने संयुक्त राज्य अमेरिका, जापान और जर्मनी सहित 10 से अधिक देशों में 20 से अधिक आईपी पते का उपयोग किया। संदिग्ध की पहचान अभी तक निर्धारित नहीं की गई है।
दक्षिण कोरियाई राष्ट्रपति ली जे-म्युंग ने गहन जांच और जवाबी उपाय तैयार करने का आह्वान किया। 6 तारीख को, उन्होंने आगे आग्रह किया कि निजी क्षेत्रों और राष्ट्रीय कोर सिस्टम की सुरक्षा प्रणालियों का जल्द से जल्द निरीक्षण किया जाना चाहिए और आवश्यक सुरक्षा एन्क्रिप्शन उपाय तुरंत किए जाने चाहिए।
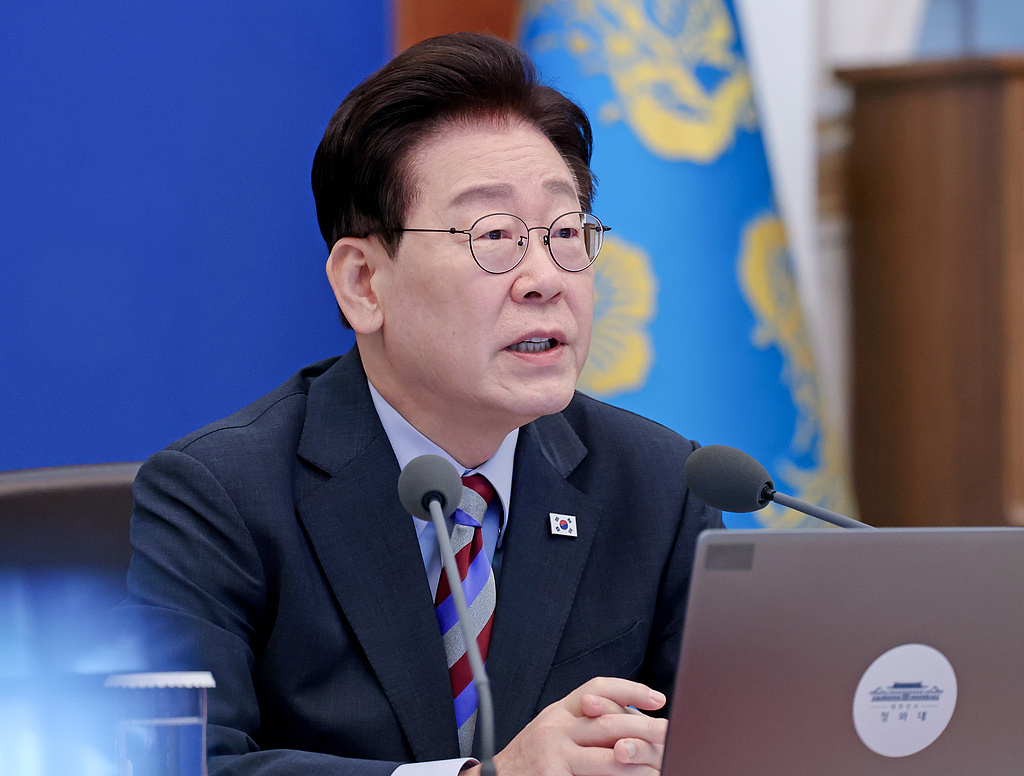
ली जे-म्युंग ने 6 तारीख को राज्य परिषद की बैठक में कहा कि दुर्घटना के बाद केवल उपचार पर निर्भर रहकर उभरते साइबर खतरों से निपटना मुश्किल है। हमलों को सक्रिय रूप से रोकने के लिए पूर्व-निवारक पहचान क्षमताओं और सुरक्षा क्षमताओं का होना आवश्यक है। उन्होंने इस बात पर जोर दिया कि "गति सबसे महत्वपूर्ण है" और नेटवर्क सुरक्षा के लिए समर्पित एआई तकनीक के विकास और प्रचार में तेजी लाने का आह्वान करते हुए कहा: "यह एआई युग के अनुकूल सामाजिक सुरक्षा मॉडल में व्यापक सुधार करने का समय है।"
6 तारीख को योनहाप समाचार एजेंसी की रिपोर्ट के अनुसार, दक्षिण कोरियाई राष्ट्रीय पुलिस एजेंसी ने आधिकारिक तौर पर एक ही दिन में सात वित्तीय संस्थानों पर हुए साइबर हमलों की जांच शुरू की, जिसमें हैकर्स पर "सूचना और संचार नेटवर्क अधिनियम" का उल्लंघन करने का आरोप लगाया गया। 28 सदस्यों से बनी एक साइबर आतंकवाद जांच टीम जांच के लिए जिम्मेदार है।
कोरियाई मीडिया ने कहा कि बैंक सुरक्षा उपायों को बढ़ावा दे रहे हैं। शिनहान बैंक अगले महीने अपनी वेबसाइट, मोबाइल एप्लिकेशन और आंतरिक सिस्टम पर कुल 317 बिंदुओं पर नियमित सुरक्षा निरीक्षण करने की योजना बना रहा है; कूकमिन बैंक ने वर्ष के भीतर नई घुसपैठ का पता लगाने, ब्लॉकिंग सिस्टम और वेब फ़ायरवॉल पेश करने की योजना बनाई है। दोनों बैंकों ने कहा कि संबंधित उपायों की योजना पहले से बनाई गई थी और इसका घटना से कोई लेना-देना नहीं है।
दक्षिण कोरिया की तीन प्रमुख क्रेडिट रेटिंग एजेंसियों ने भी इस घटना के प्रभाव का आकलन करना शुरू कर दिया है। बैंकों को लगने वाले जुर्माने और व्यवसाय निलंबन दंड के अलावा, वे यह भी जांचेंगे कि क्या बैंक की प्रतिष्ठा को नुकसान और ग्राहकों की हानि से उसकी क्रेडिट रेटिंग प्रभावित होगी।
टिप्पणियाँ