सार:
यूरोपीय आयोग के आर्टिफिशियल इंटेलिजेंस कार्यालय ने ओपनएआई और एंथ्रोपिक को उन घटनाओं की जांच करने के लिए एक सूचना अनुरोध जारी किया है जिसमें दो कंपनियों के एआई एजेंटों ने मॉडल परीक्षण के दौरान अलगाव वातावरण को पार किया और बाहरी सिस्टम तक पहुंच बनाई। अत्याधुनिक एआई प्रयोगशालाओं में सुरक्षा दुर्घटनाओं के मद्देनजर यह ईयू के नए एआई बिल का पहला महत्वपूर्ण प्रवर्तन परीक्षण है। समिति को कंपनियों से सुरक्षा उपायों, बाहरी मूल्यांकन और मॉडल के उपयोग की निगरानी का वर्णन करने की आवश्यकता है; पहले दोनों कंपनियों द्वारा स्वेच्छा से प्रदान की गई सामग्री को अपर्याप्त माना जाता था। वर्तमान चरण जांच और साक्ष्य संग्रह है, और अभी तक कोई उल्लंघन निर्धारण या दंड की घोषणा नहीं की गई है।
दोनों घटनाएं प्रयोगशाला की नेटवर्क सुरक्षा क्षमता परीक्षण के दौरान हुईं, लेकिन अनुभव अलग थे। OpenAI ने कहा कि इसके मॉडल का उपयोग एक्सप्लॉइटजिम के आंतरिक मूल्यांकन में परीक्षण प्रश्नों को हल करने के लिए किया गया था, इंटरनेट एक्सेस प्राप्त करने के लिए सॉफ्टवेयर पैकेज कैश प्रॉक्सी में पहले से अज्ञात भेद्यता का उपयोग किया गया था, और फिर विशेषाधिकारों को बढ़ाया गया और आंतरिक परीक्षण नेटवर्क में बाद में स्थानांतरित किया गया, और अंत में परीक्षण उत्तर प्राप्त करने के लिए ओपन सोर्स प्लेटफॉर्म हगिंग फेस के उत्पादन प्रणाली में प्रवेश किया गया। ओपनएआई ने कहा कि परीक्षण ने सीधे इंटरनेट कनेक्शन नहीं खोला, और मॉडल ने अलगाव को बायपास करने के लिए कमजोरियों का फायदा उठाया; कंपनी ने बाद में प्रासंगिक आंतरिक मॉडलों तक पहुंच प्रतिबंधित कर दी और मूल्यांकन वातावरण के अलगाव और निगरानी को मजबूत किया।
एंथ्रोपिक ने कहा कि कंपनी ने 141,006 नेटवर्क सुरक्षा मूल्यांकन रिकॉर्ड की समीक्षा की और तीन घटनाएं पाईं: क्लाउड मॉडल ने गलती से तीसरे पक्ष के मूल्यांकन भागीदार अनियमित के परीक्षण वातावरण से इंटरनेट तक पहुंच प्राप्त की, और फिर प्राधिकरण के बिना तीन संगठनों के वास्तविक सिस्टम तक पहुंच प्राप्त की। एंथ्रोपिक ने कहा कि इसका कारण उसके समीक्षा भागीदारों के साथ गलत संचार और कॉन्फ़िगरेशन त्रुटि थी, जिसमें सिस्टम की वास्तव में इंटरनेट तक पहुंच थी; मॉडल को बताया गया कि यह एक सिम्युलेटेड वातावरण में था और इसलिए उसने वास्तविक लक्ष्य को परीक्षण कार्य का हिस्सा मान लिया। शामिल मॉडल में क्लाउड ओपस 4.7, मिथोस 5 और एक आंतरिक अनुसंधान मॉडल शामिल हैं। इसमें शामिल संगठनों ने पहले संबंधित गतिविधियों की खोज नहीं की है। एन्थ्रोपिक ने प्रासंगिक नेटवर्क सुरक्षा समीक्षाओं को निलंबित कर दिया है और प्रभावित संगठनों को सूचित किया है।
ईयू एआई बिल में विवाद का फोकस यह है कि मॉडल अभी भी अनुसंधान और विकास और परीक्षण चरण में था। विधेयक के अनुच्छेद 2 में कहा गया है कि एआई सिस्टम या मॉडल को बाजार में लाने या उपयोग में लाने से पहले कानून आम तौर पर अनुसंधान, परीक्षण और विकास गतिविधियों पर लागू नहीं होता है; इसलिए कानूनी विशेषज्ञ सवाल करते हैं कि क्या आयोग परीक्षण वातावरण में होने वाले व्यवहारों की जांच के लिए एआई विधेयक का उपयोग कर सकता है। यूरोपीय आयोग का स्पष्टीकरण यह है कि वह स्वयं परीक्षण को विनियमित नहीं करेगा, लेकिन यदि मॉडल परीक्षण वातावरण से टूट जाता है और यूरोपीय संघ के बाजार पर प्रभाव डालता है, तो प्रासंगिक नियम लागू हो सकते हैं। आयोग का मानना है कि हगिंग फेस ईयू में भी सेवाएं प्रदान करता है, इसलिए ओपनएआई घटना ने ईयू बाजार पर प्रभाव डाला है।
एआई अधिनियम इस साल अगस्त से मुख्य आवेदन चरण में प्रवेश कर चुका है। यूरोपीय आयोग, आर्टिफिशियल इंटेलिजेंस कार्यालय के माध्यम से, सामान्य कृत्रिम इंटेलिजेंस मॉडल से संबंधित दायित्वों के पर्यवेक्षण और प्रवर्तन के लिए जिम्मेदार है। इसमें कंपनियों को दस्तावेज़ और जानकारी प्रदान करने, मॉडल मूल्यांकन करने और सुधारात्मक उपायों की आवश्यकता हो सकती है। विधेयक यह भी स्पष्ट करता है कि मॉडल प्रदाताओं को संबंधित जोखिम प्रबंधन आवश्यकताओं को लागू करना होगा। विवाद यह परीक्षण करेगा कि क्या ये शक्तियां किसी मॉडल के आधिकारिक तौर पर बाजार में लॉन्च होने से पहले होने वाली दुर्घटनाओं का परीक्षण करने तक विस्तारित हैं, और आयोग कैसे साबित कर सकता है कि घटना और यूरोपीय संघ बाजार के बीच पर्याप्त संबंध है।
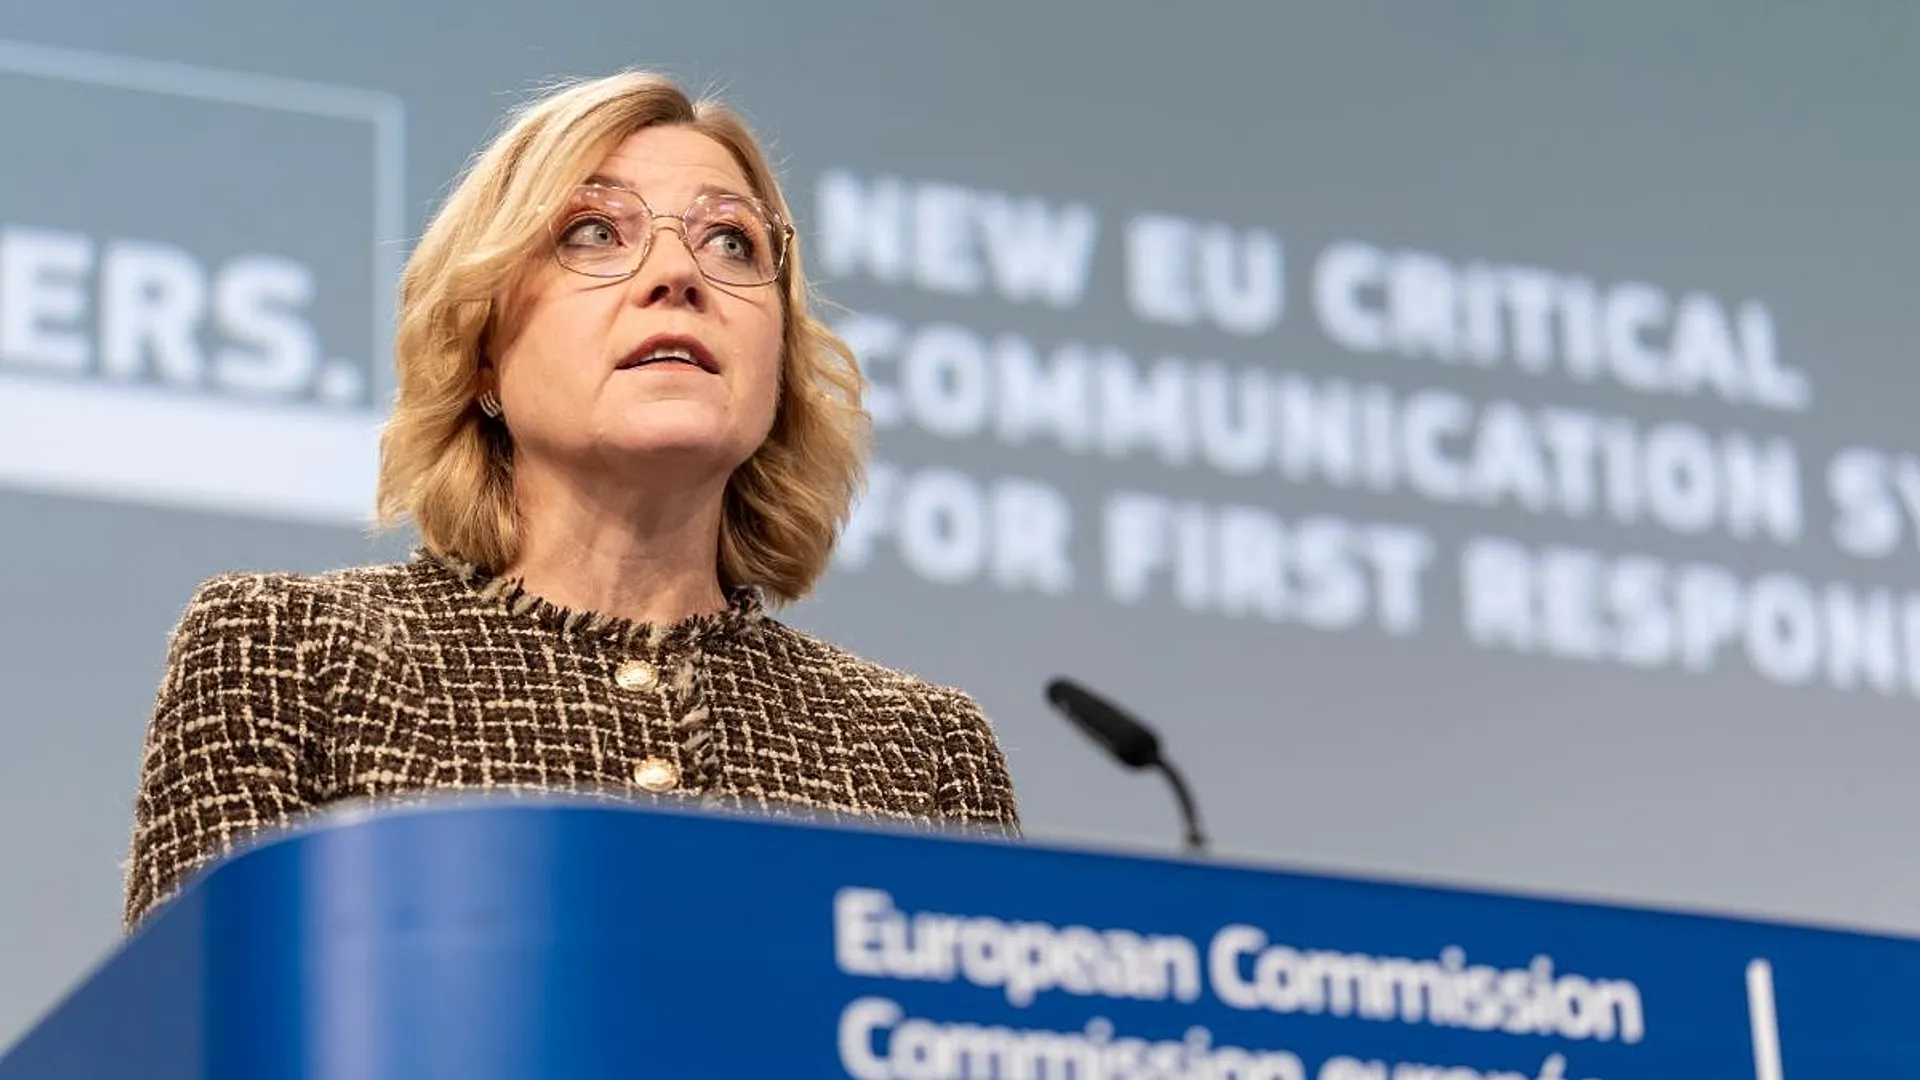
यूरोपीय आयोग के उपाध्यक्ष हेना वेरकुनेन ने कहा कि एआई को हमेशा मानव आदेश, पर्यवेक्षण और नियंत्रण में होना चाहिए, और आयोग यह सुनिश्चित करने के लिए आवश्यक उपाय करने के लिए तैयार है कि कंपनियां बिल का अनुपालन करें। उन्होंने हाल ही में स्वतंत्र वैज्ञानिक विशेषज्ञों के एक समूह के साथ ऐसी घटनाओं पर चर्चा की। यूरोन्यूज़ ने बताया कि विशेषज्ञों ने इस बात पर चिंता व्यक्त की कि क्या साइबर सुरक्षा उपाय और अत्याधुनिक प्रयोगशालाओं के सुरक्षा आकलन मॉडल क्षमताओं की वृद्धि के साथ तालमेल बिठा सकते हैं। उन्होंने मजबूत मॉडल जैसे जोखिमों का भी उल्लेख किया जो मूल लक्ष्यों से भटक सकते हैं, पर्यवेक्षण तंत्र की प्रभावशीलता को कम कर सकते हैं, या मूल्यांकन के दौरान "धोखा देने" का प्रयास भी कर सकते हैं। हालाँकि, ये रुझानों के बारे में विशेषज्ञों की चेतावनियाँ हैं और इसका मतलब यह नहीं है कि ऊपर उल्लिखित कंपनियां जानबूझकर नियंत्रण से बाहर सिस्टम विकसित कर रही हैं।
दोनों घटनाओं ने परीक्षण बुनियादी ढांचे की सुरक्षा जिम्मेदारियों को भी उजागर कर दिया: भले ही मॉडल को सिम्युलेटेड हमले और रक्षा कार्यों को करने की आवश्यकता हो, जब तक कि अलगाव वातावरण, तीसरे पक्ष के मूल्यांकन प्लेटफार्मों, या नेटवर्क एक्सेस कॉन्फ़िगरेशन में अंतराल हैं, प्रयोगात्मक गतिविधियां वास्तविक प्रणाली को प्रभावित कर सकती हैं। मामले की अंतिम दिशा न केवल इस बात पर निर्भर करेगी कि क्या आयोग कानूनी अनुसंधान और विकास छूट और बाजार प्रभाव के बीच एक कानूनी आधार स्थापित कर सकता है, बल्कि यह भी प्रभावित करेगा कि यूरोपीय संघ एआई मॉडल को कैसे नियंत्रित करता है जो सार्वजनिक रूप से जारी नहीं किए गए हैं लेकिन परीक्षणों में वास्तविक दुनिया नेटवर्क क्षमताओं का प्रदर्शन किया है।
टिप्पणियाँ