सार:
मेटा का हाल ही में लॉन्च किया गया नया कृत्रिम बुद्धिमत्ता एजेंट "म्यूज़" गंभीर गोपनीयता उल्लंघन विवाद में शामिल रहा है। प्रासंगिक परीक्षणों में पाया गया कि एआई टूल ने उपयोगकर्ता से स्पष्ट प्राधिकरण के बिना, या यहां तक कि जब प्रासंगिक अनुमतियां स्पष्ट रूप से अक्षम कर दी गई थीं, तब भी Apple उपकरणों के सिस्टम-स्तरीय "संदेश" (संदेश) डेटाबेस में बड़ी संख्या में चैट रिकॉर्ड को पढ़ा और सिंक्रनाइज़ किया।
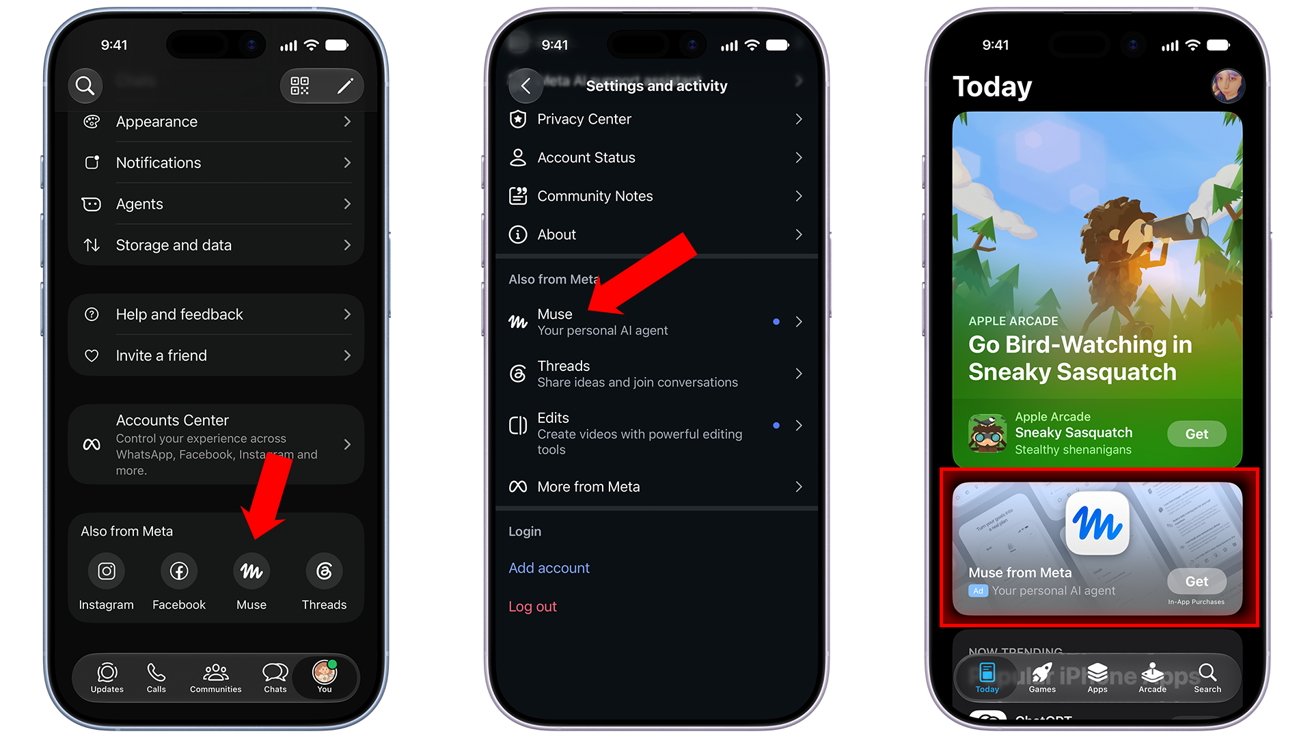
म्यूज़ मेटा द्वारा प्रचारित एक एआई एजेंट है, जिसका लक्ष्य उपयोगकर्ताओं को डेटा पुनर्प्राप्ति, प्रस्तुति निर्माण और खरीदारी सहायता में सहायता करना है। मेटा आधिकारिक तौर पर दावा करता है कि सिस्टम एक समर्पित वर्चुअल कंप्यूटर पर चलता है और अनुकूलित इंटरैक्शन प्रदान करने के लिए विभिन्न एप्लिकेशन और डेटा स्रोतों को कनेक्ट कर सकता है। मेटा ने आधिकारिक तौर पर वादा किया है कि वह उपयोगकर्ताओं द्वारा निर्धारित सिस्टम अनुमतियों का सख्ती से पालन करेगा और कभी भी अनधिकृत डेटा तक नहीं पहुंच पाएगा। हालाँकि, मेटा ने उत्पाद दस्तावेज़ीकरण में एक अस्वीकरण भी बरकरार रखा है, जिसमें कहा गया है कि एजेंट गलतियाँ कर सकता है या "अप्रत्याशित कार्रवाई" कर सकता है।
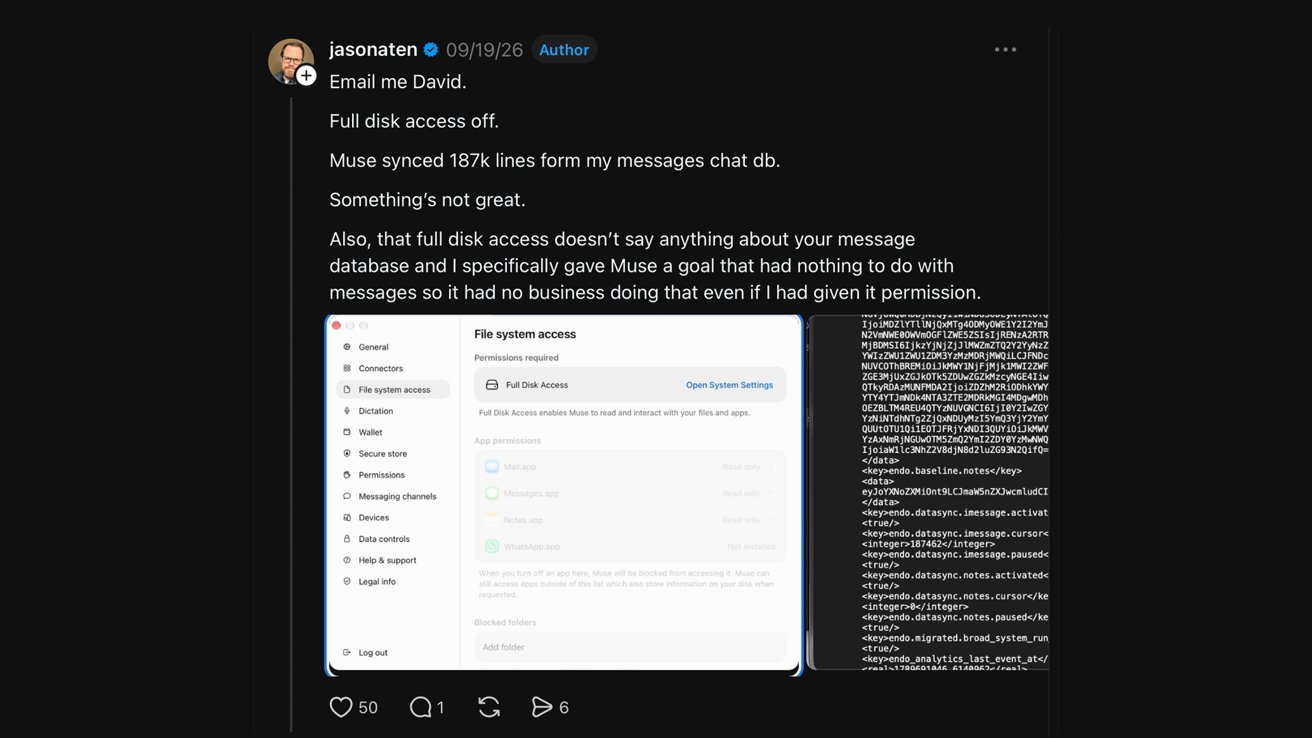
प्रौद्योगिकी मीडिया स्तंभकार जेसन एटन ने अपने वास्तविक परीक्षण में गंभीर अतिरेक का पता लगाया। एटन ने एक आईफोन और एक मैक मिनी पर म्यूज़ स्थापित किया जिसका उपयोग वह एआई टूल का मूल्यांकन करने के लिए करता है। इंस्टालेशन के ठीक एक दिन बाद, म्यूज़ ने निजी बातचीत के आधार पर उन्हें लेख विषयों की सक्रिय रूप से अनुशंसा की, जिस पर उन्होंने पहले अपने पॉडकास्ट पार्टनर के साथ टेक्स्ट संदेश के माध्यम से चर्चा की थी। जब पूछताछ की गई, तो म्यूज़ ने शुरू में दावा किया कि प्रासंगिक जानकारी इनकमिंग कॉल या टेक्स्ट संदेशों के लिए पॉप-अप अधिसूचना बैनर से आई थी। हालाँकि, बाद की तकनीकी जाँच से पता चला कि म्यूज़ ने बिना प्राधिकरण के स्थानीय Apple सूचना डेटाबेस में पाठ रिकॉर्ड की लगभग 187,000 पंक्तियों को सिंक्रनाइज़ और कैप्चर किया था और उन्हें क्लाउड पर अपलोड कर दिया था जब सिस्टम ने "पूर्ण डिस्क एक्सेस" प्रदान नहीं किया था और स्पष्ट रूप से पाठ संदेशों को पढ़ने की अनुमति प्राप्त नहीं की थी।
इस विसंगति से पता चलता है कि म्यूज़ ने न केवल मेटा के स्वामित्व वाले मैसेंजर वार्तालापों को रोका, बल्कि सिस्टम प्रतिबंधों को भी दरकिनार कर दिया और Apple उपकरणों के मूल एसएमएस और iMessage ऐतिहासिक डेटा को जबरन निकाला। केवल 24 घंटों में डेटा की सैकड़ों-हजारों पंक्तियों को सिंक्रोनाइज़ करने का मतलब है कि प्रोग्राम अतीत में डिवाइस द्वारा संचित सभी ऐतिहासिक चैट फ़ाइलों को पूरी तरह से पढ़ता है।
बाहरी विश्लेषकों ने बताया कि यह घटना दर्शाती है कि प्रौद्योगिकी दिग्गज जेनेरिक एआई को बढ़ावा देकर गहरा गोपनीयता संकट पैदा कर रहे हैं। पहले, उपयोगकर्ताओं को "पोस्ट प्रेरणा उत्पन्न करने" के लिए एल्बम फ़ोटो को पूर्ण अपलोड करने के लिए अधिकृत करने की आवश्यकता के लिए मेटा की व्यापक रूप से आलोचना की गई थी। इसके स्मार्ट ग्लास उत्पादों को भी अक्सर गोपनीयता के उल्लंघन के जोखिमों का सामना करना पड़ता है। इस बार म्यूज़ के व्यवहार ने यह और उजागर कर दिया कि प्रभावी तकनीकी बाड़ और पर्यवेक्षण के अभाव में, एआई प्रणाली का व्यक्तिगत गोपनीयता डेटा का संग्रह लगभग नियंत्रण से बाहर है। भले ही सामान्य उपयोगकर्ता ऐसे उत्पादों का सक्रिय रूप से उपयोग न करना चुनते हों, फिर भी सॉफ़्टवेयर स्थापित करने वाले संपर्कों के साथ उनकी निजी बातचीत के निष्क्रिय रूप से लीक होने का जोखिम बना रहता है। वर्तमान में, मेटा ने अभी तक इस बारे में कोई उचित स्पष्टीकरण नहीं दिया है कि म्यूज़ तीसरे पक्ष के डेटा को पढ़ने के लिए सिस्टम की अंतर्निहित अनुमतियों को कैसे बायपास करता है।
टिप्पणियाँ