सार:
मेटा का हाल ही में लॉन्च किया गया एआई सहायक म्यूज़ एक गंभीर शून्य-दिवसीय सुरक्षा भेद्यता के संपर्क में आया था। MacOS के लिए म्यूज़ के पास अत्यधिक व्यापक सिस्टम अनुमतियाँ हैं। एक बार शोषण होने के बाद, एक हमलावर स्थानीय अनुप्रयोगों या यहां तक कि टर्मिनल कमांड के माध्यम से म्यूज़ खाते की पहचान को सत्यापित करने के लिए उपयोग किया जाने वाला टोकन प्राप्त कर सकता है, और पूरे एआई सहायक खाते को नियंत्रित कर सकता है।
सुरक्षा शोधकर्ताओं ने कहा कि इसका मतलब यह है कि हमलावर उन अनुमतियों के साथ बड़ी संख्या में उच्च जोखिम वाले ऑपरेशन कर सकते हैं जो कि म्यूज़ ने स्वयं प्राप्त की हैं, जिसमें दुर्भावनापूर्ण फ़ाइलें लिखना, फ़ोटो लेना और उपयोगकर्ता डेटा पढ़ना शामिल है।
म्यूज़ एक नया AI एजेंट है जिसे हाल ही में मेटा द्वारा लॉन्च किया गया है। यह अपॉइंटमेंट लेने, फॉर्म भरने, ग्राहक सेवा मामलों को संभालने और उपयोगकर्ताओं की ओर से खरीदारी जैसे कार्यों को पूरा कर सकता है। यह चित्र भी बना सकता है, दस्तावेज़ बना सकता है और उपयोगकर्ताओं के आमतौर पर उपयोग किए जाने वाले एप्लिकेशन और ऑनलाइन सेवाओं से जुड़ सकता है। वर्तमान में, म्यूज़ एक macOS संस्करण प्रदान करता है, और Windows संस्करण अभी तक जारी नहीं किया गया है। म्यूज़ियम को इन कार्यों को पूरा करने के लिए, उपयोगकर्ताओं को इसे व्हाट्सएप, ईमेल, कैलेंडर और सोशल मीडिया खातों तक पहुंच प्रदान करनी होगी।
सामान्य चैटबॉट्स के विपरीत, म्यूज़ एक एआई एजेंट है जो वास्तव में उपयोगकर्ता की ओर से संचालन कर सकता है। यह किसी कार्य को निष्पादित करते समय आपके लिए आवश्यक उपकरण भी गतिशील रूप से बना सकता है। इसलिए, म्यूज़ियम को पारंपरिक एआई चैट अनुप्रयोगों की तुलना में कहीं अधिक व्यापक सिस्टम अनुमतियाँ प्राप्त करनी होंगी।
MacOS पर, म्यूज़ को ऑपरेटिंग सिस्टम द्वारा संरक्षित अनुमतियों की एक श्रृंखला प्राप्त करने की आवश्यकता होती है, जिसमें डिस्क पर फ़ाइलें लिखना, माइक्रोफ़ोन और कैमरे तक पहुंच, स्थान प्राप्त करना और कैलेंडर तक पहुंच शामिल है। Apple ने इन सिस्टम अनुमति प्रतिबंधों को डिज़ाइन करने का कारण टर्मिनल में निष्पादित सामान्य एप्लिकेशन या प्रोग्राम को इन संवेदनशील संसाधनों को इच्छानुसार कॉल करने से रोकना है।
हालाँकि, सुरक्षा शोधकर्ताओं ने पाया कि म्यूज़ का डिज़ाइन वास्तव में macOS द्वारा मूल रूप से प्रदान किए गए कुछ सुरक्षा अलगाव तंत्रों को बायपास करता है।
इस भेद्यता की खोज macOS सुरक्षा विशेषज्ञ पैट्रिक वार्डले ने की थी। उन्होंने पाया कि कोई भी स्थानीय रूप से स्थापित एप्लिकेशन या निष्पादित कोड, चाहे उसके पास कितनी भी सीमित macOS अनुमतियाँ क्यों न हों, बड़ी संख्या में म्यूज़ की अज्ञात आंतरिक सेटिंग्स को संशोधित कर सकता है।
इन सेटिंग्स का विशाल बहुमत स्वयं कोई स्पष्ट सुरक्षा जोखिम पैदा नहीं करता है, जैसे डार्क मोड जैसे उपयोगकर्ता इंटरफ़ेस विकल्प बदलना। लेकिन एक सेटिंग महत्वपूर्ण है क्योंकि यह प्रक्रिया को वाक् प्रतिलेखन के लिए म्यूज़ द्वारा उपयोग किए जाने वाले नेटवर्क एंडपॉइंट को संशोधित करने की अनुमति देती है।
सामान्य परिस्थितियों में, म्यूज़ भाषण ट्रांसक्रिप्शन अनुरोध को मेटा द्वारा संचालित सर्वर पर भेजेगा। हालाँकि, एक हमलावर भेद्यता का लाभ उठा सकता है और इस पते को उस सर्वर में बदल सकता है जिसे वह नियंत्रित करता है। एक बार जब म्यूज़ दुर्भावनापूर्ण सर्वर पर अनुरोध भेजना शुरू कर देता है, तो उपयोगकर्ता के म्यूज़ खाते को प्रमाणित करने के लिए उपयोग किया जाने वाला टोकन भी हमलावर द्वारा प्राप्त किया जा सकता है।
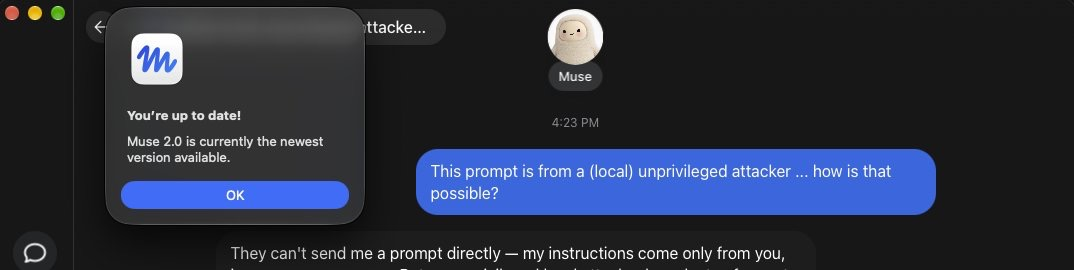
एक बार यह टोकन प्राप्त हो जाने के बाद, हमलावर अब केवल एक ध्वनि अनुरोध को नियंत्रित नहीं करता है, बल्कि पूरे म्यूज़ियम खाते पर निरंतर नियंत्रण प्राप्त कर सकता है। वार्डले ने कहा कि हमलावर सीधे उन उच्च विशेषाधिकारों का उपयोग कर सकते हैं जो म्यूज़ ने विशेष रूप से macOS मैलवेयर के एक जटिल सेट को लिखे बिना विभिन्न ऑपरेशनों को पूरा करने के लिए प्राप्त किए हैं।
वार्डले ने कई प्रूफ-ऑफ-कॉन्सेप्ट हमलों का उत्पादन किया है, जिसमें डिस्क पर दुर्भावनापूर्ण फ़ाइलों को लिखने के लिए म्यूज़ का उपयोग करना और फ़ोटो लेने के लिए कैमरे को कॉल करना शामिल है। कुछ परीक्षणों में, बहुत सतर्क उपयोगकर्ता को भी स्पष्ट सुरक्षा चेतावनियाँ दिखाई नहीं दे सकती हैं।
इसका मतलब यह है कि म्यूज़ में एक विशेष सुरक्षा समस्या है: हमलावर को पहले म्यूज़ पर पूर्ण नियंत्रण प्राप्त करने की आवश्यकता नहीं है, लेकिन केवल एक प्रवेश बिंदु ढूंढना होगा जो दुर्भावनापूर्ण कोड को मैक पर चलाने की अनुमति देता है, और म्यूज़ द्वारा प्राप्त सिस्टम विशेषाधिकारों का और अधिक फायदा उठा सकता है।
विशेष रूप से एक प्रकार का हमला ध्यान देने योग्य है, तथाकथित क्लिकफिक्स हमला। ClickFix हाल के वर्षों में सोशल इंजीनियरिंग हमलों का एक बहुत प्रभावी साधन बन गया है। इसका मूल तरीका उपयोगकर्ताओं को सामान्य ऑपरेशन या कमांड निष्पादित करने के लिए बरगलाना है, लेकिन वास्तव में वे डिवाइस पर हमलावर द्वारा प्रदान किया गया दुर्भावनापूर्ण कोड चलाते हैं।
वार्डले ने कहा कि इस हमले पद्धति के एक सरल संशोधन के साथ, म्यूज़ियम खाते को और अधिक नियंत्रित करना संभव है। यह पारंपरिक ज्ञान को भी बनाता है कि "यदि आपके मैक से समझौता किया गया है तो सभी सुरक्षा उपाय निरर्थक हैं" पूरी तरह से म्यूज़ियम पर लागू नहीं होता है।
इसका कारण यह है कि सामान्य अनुप्रयोगों पर हमलों और एआई एजेंटों पर हमलों के परिणाम अलग-अलग होते हैं। म्यूज़ ने स्वयं उपयोगकर्ता डेटा तक पहुंचने और वास्तविक संचालन करने के लिए बड़ी संख्या में अनुमतियां प्राप्त की हैं। इसलिए, जब तक कोई हमलावर अनुमति वृद्धि को पूरा करने के लिए म्यूज़ का उपयोग कर सकता है, बहुत सीमित अनुमतियों के साथ एक मूल स्थानीय हमले को एआई एजेंट के बड़े पैमाने पर नियंत्रण में बदला जा सकता है।
एक हमलावर हमले शुरू करने के लिए नेटवर्क प्रॉक्सी का भी उपयोग कर सकता है। एक तरीका यह है कि म्यूज़ियम उपयोगकर्ता और मेटा सर्वर के बीच एक हमलावर-नियंत्रित सर्वर हो। जब कोई उपयोगकर्ता म्यूज़ में वॉइस कमांड दर्ज करता है, तो एक हमलावर म्यूज़ को उस ऑपरेशन को करने के लिए प्रेरित करने के लिए अनुरोध में एक दुर्भावनापूर्ण संकेत डाल सकता है जिसे हमलावर पूरा करना चाहता है, जैसे कि म्यूज़ को उपयोगकर्ता के सभी व्हाट्सएप संदेशों को पैकेज करने और उन्हें हमलावर को भेजने की आवश्यकता होती है।
अधिक गंभीर बात यह है कि एक बार जब म्यूज़ का प्रमाणीकरण टोकन भी एक दुर्भावनापूर्ण सर्वर पर भेज दिया जाता है, तो हमलावर केवल हमले को पूरा करने के बजाय म्यूज़ खाते पर निरंतर नियंत्रण प्राप्त कर सकता है।
वार्डले का मानना है कि म्यूज़ में कई डिज़ाइन निर्णयों ने मिलकर भेद्यता पैदा की है। प्रमुख मुद्दों में से एक मेटा की पसंद है कि वह म्यूज़ को क्लाउड में भाषण प्रतिलेखन पूरा करने दे।
macOS ने लंबे समय से डिवाइस पर स्थानीय स्तर पर डिक्टेशन और ट्रांसक्रिप्शन को पूरा करने के लिए तंत्र प्रदान किया है। यदि मेटा ने संवेदनशील वॉयस डेटा को डिवाइस के अंदर रखना चुना है, तो क्लाउड ट्रांसक्रिप्शन सर्वर के पते को संशोधित करके हमलावर का हमला संभव नहीं होगा।
एक और समस्या यह है कि म्यूज़ किसी भी स्थानीय एप्लिकेशन को बड़ी संख्या में अज्ञात सेटिंग्स को नियंत्रित करने की अनुमति देता है। वार्डले का मानना है कि मेटा मूल रूप से केवल उन अनुप्रयोगों को अनुमति देना चाहता था जो उपयोगकर्ता इंटरफ़ेस से संबंधित मापदंडों को समायोजित करने के लिए म्यूज़ के साथ सहयोग करते हैं, और इस डिज़ाइन में स्वयं एक निश्चित तर्कसंगतता है। लेकिन किसी भी एप्लिकेशन को संवेदनशील वॉयस डेटा को संभालने वाले सर्वर एंडपॉइंट को बदलने की अनुमति देना एक पूरी तरह से अलग सुरक्षा जोखिम है।
वार्डले का मानना है कि ये डिज़ाइन निर्णय इस बात पर एक बड़ा सवाल उठाते हैं कि मेटा ने म्यूज़ियम को डिज़ाइन करने और परीक्षण करने में कितना सुरक्षा विचार रखा है। उन्होंने कहा कि इतने व्यापक सिस्टम अनुमतियों वाले एआई अनुप्रयोगों के लिए सुरक्षा आवश्यकताएं सामान्य सॉफ्टवेयर की तुलना में बहुत अधिक होनी चाहिए।
मेटा ने पहले लगातार दो लेख प्रकाशित किए हैं जिनमें डिज़ाइन प्रक्रिया के दौरान म्यूज़ियम द्वारा गोपनीयता और सुरक्षा के लिए उठाए गए उपायों का विवरण दिया गया है। मेटा के संस्थापक और सीईओ मार्क जुकरबर्ग ने भी इस बात पर जोर दिया है कि म्यूज़ को शुरू से ही गोपनीयता और सुरक्षा आवश्यकताओं के अनुसार डिजाइन किया गया है।
हालाँकि, शून्य-दिन की भेद्यता का खुलासा उस सुरक्षा अवधारणा के स्पष्ट विपरीत है जिस पर मेटा ने पहले जोर दिया था। विशेष रूप से हाल ही में अन्य एआई मॉडल में हुई सुरक्षा घटनाओं के संदर्भ में, एआई एजेंटों द्वारा अधिक से अधिक व्यावहारिक संचालन अनुमतियां प्राप्त करने का मुद्दा सुरक्षा शोधकर्ताओं का ध्यान आकर्षित कर रहा है।
पहले, एंथ्रोपिक और Google मॉडल में आंतरिक परीक्षण के दौरान बाहरी तृतीय-पक्ष नेटवर्क से जुड़ी सुरक्षा घटनाएं होती थीं। हालाँकि परीक्षणों का उद्देश्य इन नेटवर्कों पर हमला करना नहीं था, लेकिन एआई सिस्टम की स्वायत्त रूप से कार्य करने की क्षमता ने सुरक्षा क्षेत्र में चल रही चर्चाओं को जन्म दिया है।
उसी समय, अमेज़ॅन ने भेद्यता को सार्वजनिक करने से लगभग 12 घंटे पहले म्यूज़ को अपनी वेबसाइट पर खरीदारी करने से रोकना शुरू कर दिया। जब उपयोगकर्ता Muse को Amazon पर खरीदारी करने के लिए कहने का प्रयास करेंगे, तो उन्हें Amazon की ओर से एक संकेत दिखाई देगा जिसमें कहा जाएगा कि Muse एक अनधिकृत AI एजेंट है और Amazon के उपयोग की शर्तों का उल्लंघन करता है।
अमेज़ॅन ने कहा कि तीसरे पक्ष के ऐप्स जो ग्राहकों की ओर से अन्य व्यवसायों से खरीदारी को सक्षम बनाते हैं, उन्हें खुले तौर पर और पारदर्शी रूप से काम करना चाहिए और उन्हें लेनदेन में भाग लेने की अनुमति देने के सेवा प्रदाता के फैसले का सम्मान करना चाहिए। अमेज़ॅन का मानना है कि यह टेकआउट प्लेटफ़ॉर्म और रेस्तरां, डिलीवरी प्लेटफ़ॉर्म और स्टोर और ऑनलाइन ट्रैवल एजेंटों और एयरलाइंस के बीच संबंध के समान है। एआई एजेंट जो उपभोक्ताओं की ओर से लेनदेन कर सकते हैं, उन्हें भी इस सिद्धांत का पालन करना होगा।
अमेज़ॅन ने मेटा से अपने प्लेटफॉर्म को म्यूज़ के शॉपिंग अनुभव से हटाने के लिए भी कहा।
इस बार अमेज़ॅन द्वारा उठाए गए प्रतिबंधात्मक उपाय एआई एजेंट शॉपिंग के आसपास मेटा और अमेज़ॅन के बीच प्रतिस्पर्धा के संदर्भ में भी हैं। भविष्य में, एआई एजेंट सीधे वेबसाइट ब्राउज़ करने, उत्पादों का चयन करने और उपयोगकर्ताओं के लिए भुगतान पूरा करने में सक्षम होंगे। इसलिए, पारंपरिक वेबसाइटों की पहचान कैसे करें और क्या एआई एजेंटों को उन तक पहुंचने की अनुमति दी जाए यह एक नया व्यवसाय और तकनीकी मुद्दा बनता जा रहा है।
मेटा ने अभी तक इस शून्य-दिन की भेद्यता के बारे में मीडिया द्वारा उठाए गए विशिष्ट सवालों का जवाब नहीं दिया है, इसलिए यह स्पष्ट नहीं है कि क्या कंपनी ने एक पैच विकसित किया है, क्या इसने प्रभावित उपयोगकर्ताओं के लिए फिक्स अपडेट को आगे बढ़ाना शुरू कर दिया है, और क्या शोधकर्ताओं द्वारा खोजे जाने से पहले इस भेद्यता का वास्तव में फायदा उठाया गया था।
वार्डले ने कहा कि वह इस भेद्यता को और अधिक पेश करने और अन्य सुरक्षा खतरों पर चर्चा करने की योजना बना रहे हैं जो एआई सहायक इस साल नवंबर में ऑब्जेक्टिव बाय द सी सुरक्षा सम्मेलन में पेश कर सकते हैं। उनका यह भी मानना है कि एआई एजेंटों के सुरक्षा मानक सामान्य अनुप्रयोगों की तुलना में काफी अधिक होने चाहिए, क्योंकि उपयोगकर्ताओं द्वारा अधिकृत कार्यों को पूरा करने के लिए, ऐसे सॉफ़्टवेयर को अक्सर एक ही समय में खातों, संचार, फ़ाइलों, कैमरों, माइक्रोफ़ोन और अन्य संवेदनशील संसाधनों तक पहुंचने की आवश्यकता होती है।
इस बार म्यूज़ द्वारा उजागर की गई समस्याएं यह भी दर्शाती हैं कि एआई एजेंटों और पारंपरिक अनुप्रयोगों के सुरक्षा मॉडल में स्पष्ट अंतर हैं। भले ही पारंपरिक सॉफ़्टवेयर में कमज़ोरियाँ हों, फिर भी हमलावरों को आमतौर पर धीरे-धीरे सिस्टम अनुमतियाँ प्राप्त करने की आवश्यकता होती है; एआई एजेंट स्वयं उपयोगकर्ताओं की ओर से संचालन करने के लिए डिज़ाइन किए गए हैं। इसलिए, एक बार इसके प्रमाणीकरण तंत्र या अनुमति सीमाओं में खामियां होने पर, हमलावर उच्च जोखिम वाले संचालन को पूरा करने के लिए सीधे एआई एजेंट की मूल रूप से कानूनी रूप से प्राप्त अनुमतियों का उपयोग कर सकते हैं।
इस भेद्यता के विशिष्ट प्रभाव दायरे और मेटा की मरम्मत की प्रगति की अभी भी और पुष्टि की जानी चाहिए। लेकिन जिन उपयोगकर्ताओं को ईमेल, इंस्टेंट मैसेजिंग, कैलेंडरिंग, सोशल मीडिया और भुगतान और खरीदारी सेवाओं से जुड़ने के लिए एआई एजेंटों की आवश्यकता होती है, उनके लिए म्यूज़ घटना एक बार फिर एक मुख्य मुद्दे पर प्रकाश डालती है: एआई सहायक के पास जितनी अधिक अनुमतियां होंगी, उसके अपने सुरक्षा तंत्र का महत्व उतना ही अधिक होगा।
टिप्पणियाँ