
सार:
11 से 12 अक्टूबर की रात को, कई फ्रांसीसी सुपरमार्केट में फ्रीजर और प्रशीतन उपकरण अचानक गर्म हो गए। हमलावर ने प्रशीतन प्रणाली को डिफ्रॉस्ट मोड में बदल दिया, जिससे उपकरण बर्फ को पिघलाने के लिए शीतलन घटकों को गर्म करने लगा; पेरिस अभियोजकों ने कहा कि कुछ उपकरणों का तापमान 50 डिग्री सेल्सियस तक बढ़ गया और कुछ उपकरणों में आग भी लग गई। दुकानों को प्रशीतित और जमे हुए भोजन को फेंकने के लिए मजबूर किया गया है, और इससे संबंधित नुकसान लाखों यूरो तक हो सकता है। फ्रांसीसी मीडिया ने बताया कि 400 से अधिक स्टोर प्रभावित हुए हैं; कैरेफोर ने कहा कि लगभग 80 स्टोर प्रभावित हुए, लेस माउस्केटेयर्स ग्रुप, जिसमें इंटरमार्चे और नेट्टो शामिल हैं, ने कहा कि 300 से अधिक स्टोर प्रभावित हुए, और मोनोप्रिक्स ने कहा कि लगभग 5% स्टोर प्रभावित हुए। सहकारी यू ने कहा कि उसके लगभग 2,000 स्टोरों में से 80 में समस्याएं आ रही हैं।
फ्रांसीसी साइबर सुरक्षा एजेंसी CERT-FR ने पुष्टि की कि कई प्रशीतन उपकरण रिमोट कंट्रोल सिस्टम से समझौता किया गया था, जिसमें डैनफॉस AK-SM और AK-SC श्रृंखला के साथ-साथ कोपलैंड के XWEB और डिक्सेल XWEB पर्यवेक्षण सिस्टम शामिल थे। डैनफॉस ने कहा कि अधिकांश प्रभावित डिवाइस पुराने नियंत्रक हैं, जिनमें एके-एसएम 800 और एके-एससी 355 शामिल हैं। पेरिस अभियोजकों ने एक जांच शुरू की है, लेकिन अभी तक, हमलावर की पहचान, घुसपैठ की विधि, और क्या हमलावर ने ज्ञात कमजोरियों का फायदा उठाया है, इसकी घोषणा नहीं की गई है।
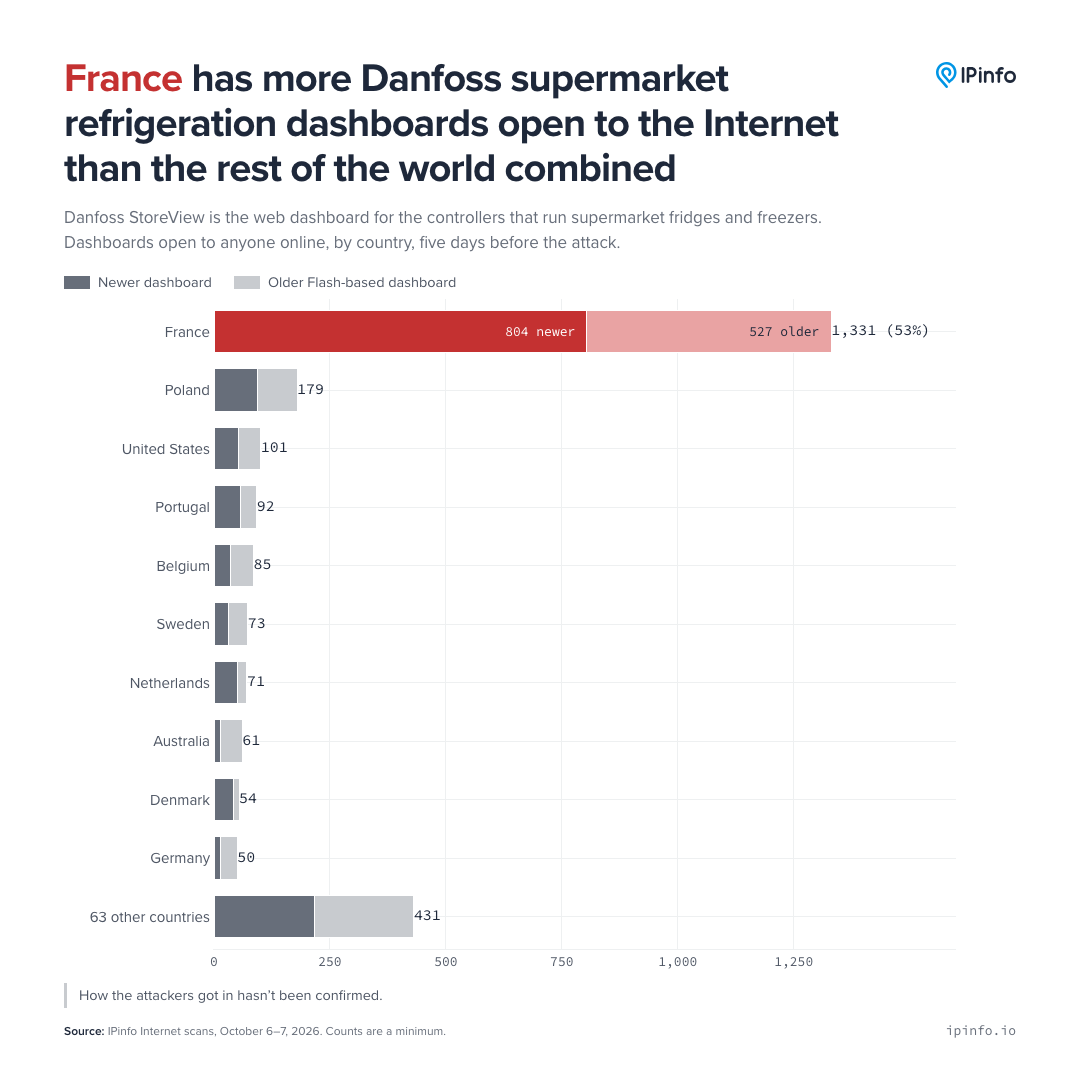
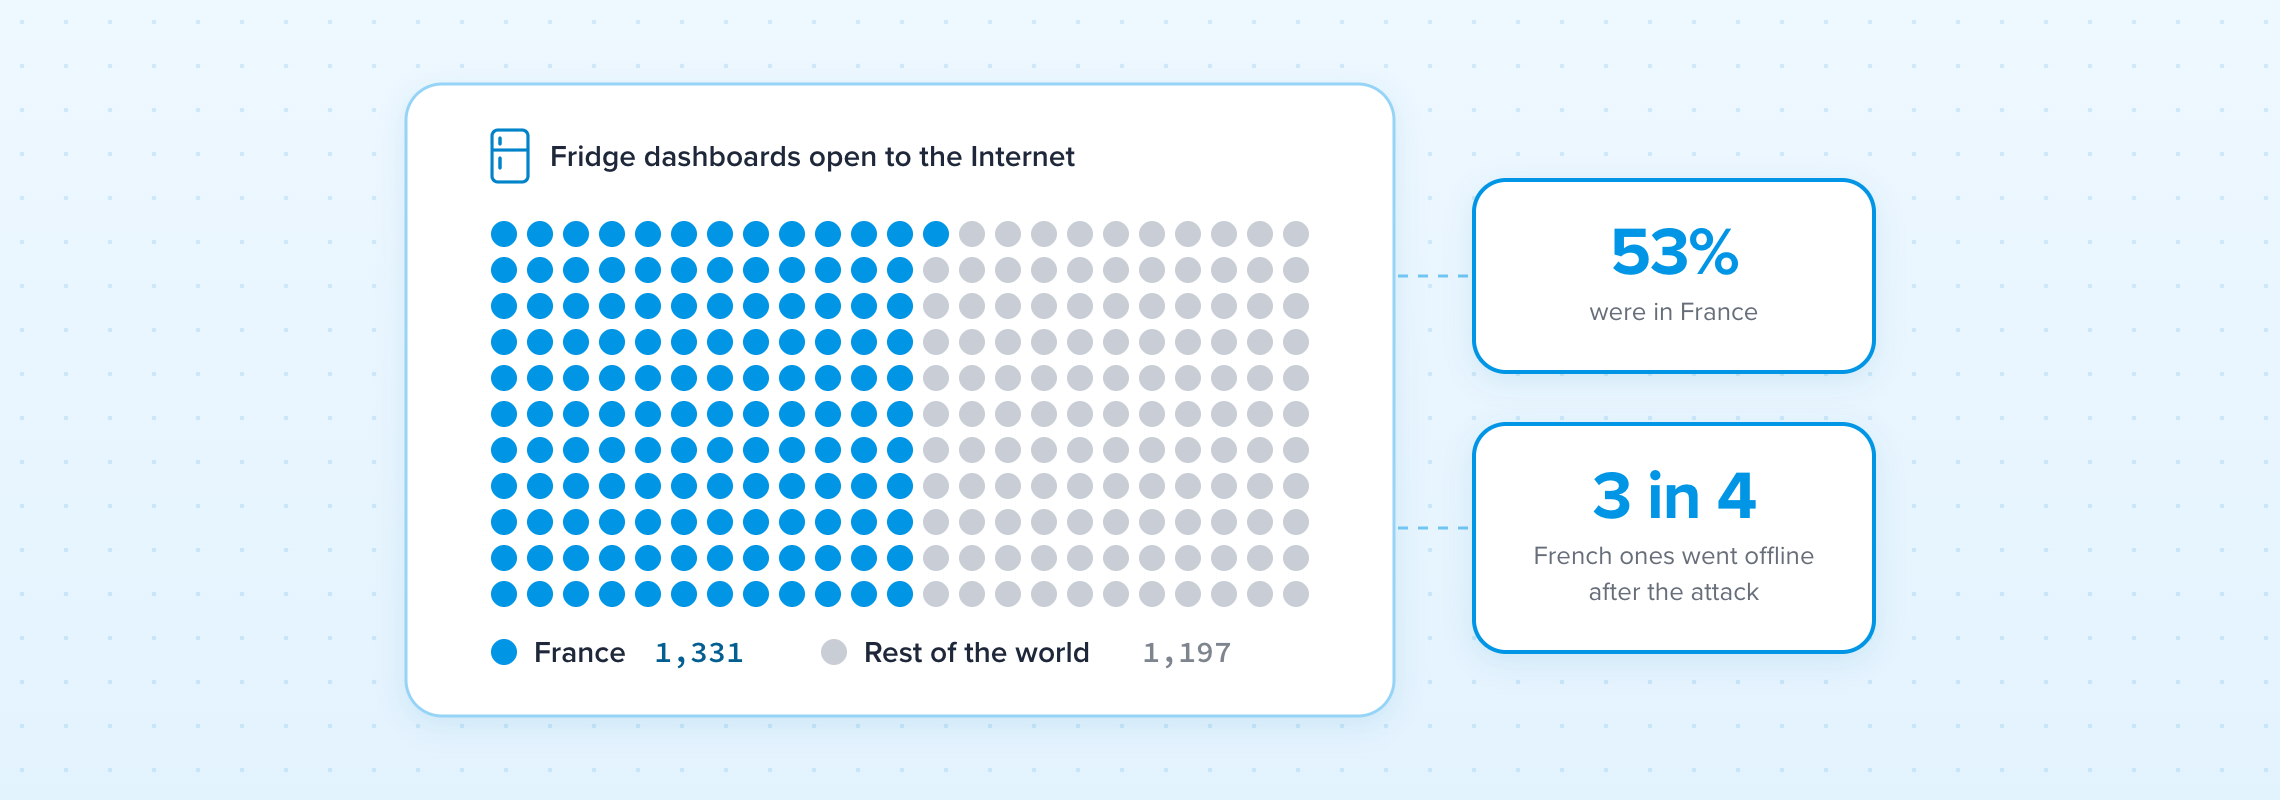
आईपी एड्रेस डेटा कंपनी आईपिनफो ने घटना से पहले इंटरनेट स्कैनिंग रिकॉर्ड को देखा और पाया कि 6 से 7 अक्टूबर तक, हमले से लगभग पांच दिन पहले, दुनिया भर में कुल 2,528 डैनफॉस स्टोरव्यू नियंत्रण पैनल सार्वजनिक नेटवर्क से पहुंच योग्य थे, जिनमें से 1,331 फ्रांस में थे, जो कुल का 53% था; शेष 1,197 अन्य 72 देशों और क्षेत्रों में वितरित किए गए। फ़्रांस में संयुक्त रूप से अन्य सभी क्षेत्रों की तुलना में अधिक एक्सपोज़र है, इसके बाद पोलैंड में 179, संयुक्त राज्य अमेरिका में 101, पुर्तगाल में 92 और बेल्जियम में 85 है। यहां आँकड़े सार्वजनिक नेटवर्क नियंत्रण पैनल हैं जिन्हें स्कैनिंग द्वारा खोजा जा सकता है, जो सुपरमार्केट की संख्या के बराबर नहीं है, न ही इसका मतलब यह है कि हर पैनल से समझौता किया गया है; IPinfo ने बताया कि एक IP पता हमेशा एक स्टोर के अनुरूप नहीं होता है, और यह संख्या IPv4 और उसके स्कैनिंग पोर्ट के आधार पर केवल एक न्यूनतम अनुमान है।

घटना के बाद ये नियंत्रण पैनल अचानक ऑनलाइन दिखाई नहीं दिए। मार्च 2026 के अंत से आईपीइन्फो के साप्ताहिक स्कैन से पता चलता है कि दुनिया भर में हर हफ्ते लगभग 2,464 से 2,622 डैनफॉस नियंत्रण पैनल उजागर होते हैं, जिनमें से लगभग आधे फ्रांस में स्थित हैं। अक्टूबर स्कैन में खोजे गए 1,331 फ्रांसीसी पैनलों में से 1,019 30 मार्च को एक ही आईपी पते पर दिखाई दिए थे, जो दर्शाता है कि कई डिवाइस कम से कम आधे साल से उजागर थे। हालाँकि फ्रांसीसी उपकरणों के लिए सॉफ़्टवेयर अपडेट का अनुपात मार्च में 14% से बढ़कर अक्टूबर में 24% हो गया, लेकिन प्रगति धीमी रही है।

आईपीइन्फो ने पाया कि फ़्रांस में स्कैन किए गए 1,136 नियंत्रण पैनल, लगभग 85%, ज्ञात सुरक्षा खामियों के साथ सॉफ़्टवेयर चला रहे थे; अन्य देशों और क्षेत्रों में भी अनुपात लगभग 84% था, जो दर्शाता है कि फ्रांस में समस्या मुख्य रूप से सार्वजनिक नेटवर्क के संपर्क में आने वाले उपकरणों की बड़ी संख्या के कारण है, बजाय इसके कि इसकी पैचिंग दर अन्य जगहों की तुलना में काफी खराब है। फ़्रांस में असुरक्षित उपकरणों में से, 527 पुराने नियंत्रक हैं जिनका डैनफॉस ने समर्थन करना बंद कर दिया है; 280 में 2023 सुरक्षा सुधार गायब हैं, और अन्य 329 में 2025 सुधार गायब हैं। पुराने AK-SM 800 ने 2023 में जीवन चक्र समर्थन बंद कर दिया है। उसी वर्ष, सुरक्षा शोधकर्ताओं ने एक भेद्यता का खुलासा किया जो लॉगिन को बायपास कर सकता है; यदि नए नियंत्रकों को संबंधित फ़र्मवेयर में अपग्रेड नहीं किया गया है तो उनमें बाद के पैच की कमी भी हो सकती है।
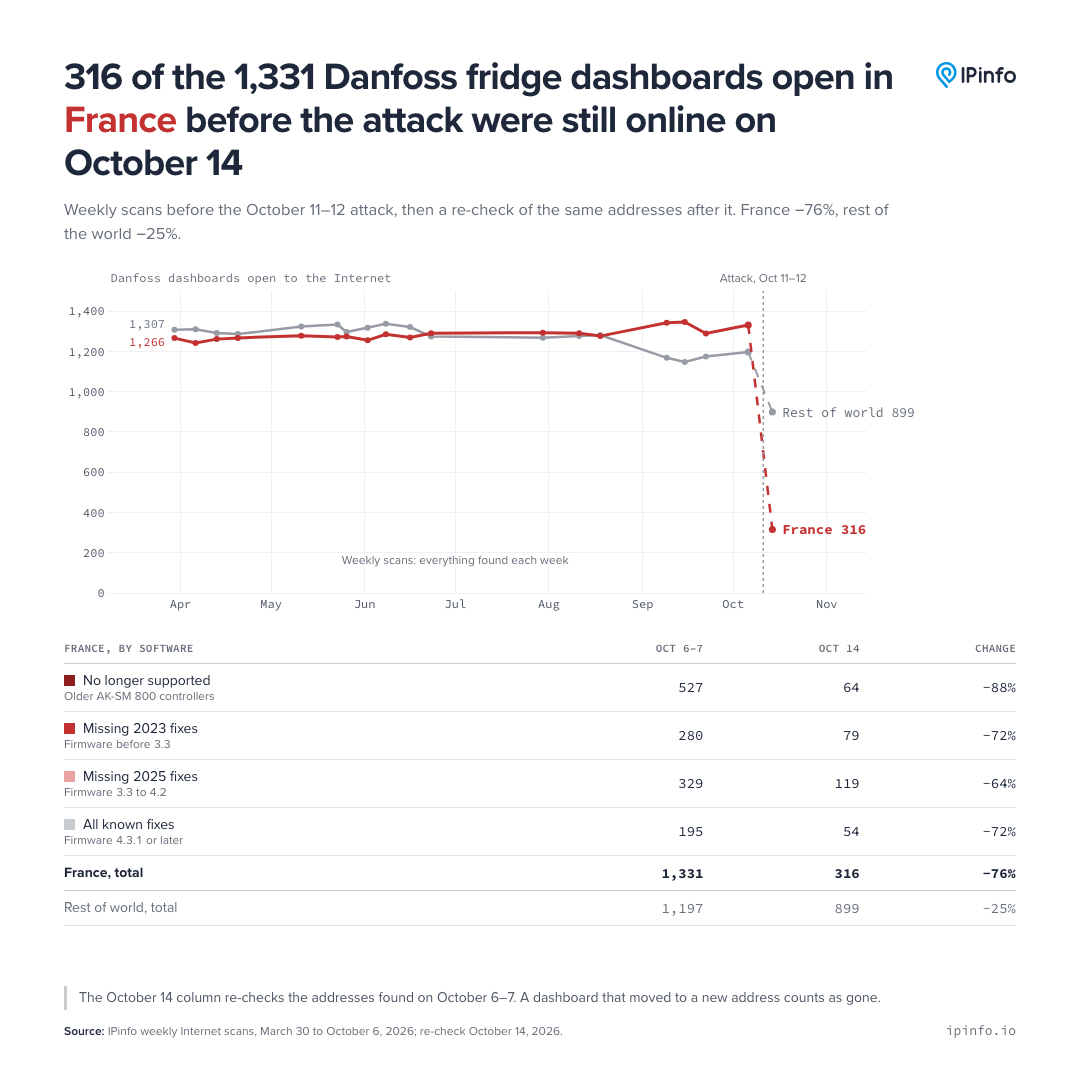
हमले के बाद, सार्वजनिक नेटवर्क एक्सपोज़र की संख्या में तेजी से गिरावट आई। 14 अक्टूबर को आईपीइन्फो द्वारा किए गए स्कैन में, मूल 1,331 फ्रांसीसी पतों में से केवल 316 अभी भी ऑनलाइन पाए गए, जो लगभग 76% की कमी है; पुराने नियंत्रकों की संख्या जिन्होंने समर्थन करना बंद कर दिया था, 527 से घटकर 64 हो गई, और यहां तक कि पूरी तरह से अपडेट किए गए उपकरणों की संख्या भी 195 से घटकर 54 हो गई। इसके आधार पर, आईपीइन्फो ने निर्धारित किया कि कई स्टोर सॉफ़्टवेयर अपडेट पूरा करने के बजाय सार्वजनिक नेटवर्क से डिस्कनेक्ट हो गए होंगे। एक अन्य इंटरनेट स्कैनिंग एजेंसी, सेंसिस ने भी फ्रांस में प्रासंगिक पैनलों की संख्या में उल्लेखनीय कमी देखी है, लेकिन कुछ पुराने उपकरण अभी भी उजागर हो रहे हैं।

CERT-FR ने चेतावनी दी है कि इन प्रशीतन नियंत्रण प्रणालियों को निशाना बनाने वाले हमले अभी भी जारी रह सकते हैं। एजेंसी अनुशंसा करती है कि ऑपरेटर उपकरण तक सार्वजनिक नेटवर्क पहुंच को हटा दें और दूरस्थ रखरखाव को सुरक्षित वीपीएन या संरक्षित नेटवर्क कनेक्शन में बदल दें; डैनफॉस उपकरण को फर्मवेयर भी अपडेट करना चाहिए, सुरक्षा स्तर को स्ट्रिक्ट पर सेट करना चाहिए और डिफ़ॉल्ट पासवर्ड बदलना चाहिए। ऑपरेटरों को संपूर्ण उपकरण कॉन्फ़िगरेशन, विशेष रूप से डीफ़्रॉस्ट शेड्यूल की भी जांच करनी चाहिए। अकेले फ़ैक्टरी रीसेट जोखिम को खत्म करने के लिए पर्याप्त नहीं है, क्योंकि जो डिवाइस अब समर्थित नहीं हैं और जिन्हें पैच नहीं किया जा सकता है, उनके साथ फिर से समझौता किया जा सकता है।
IPinfo का स्कैन केवल यह दिखा सकता है कि नियंत्रण कक्ष खुला है या नहीं और अनुमानित सॉफ़्टवेयर संस्करण क्या है। यह साबित नहीं कर सकता कि ये ज्ञात कमजोरियाँ इस हमले का प्रवेश द्वार हैं, न ही यह पुष्टि कर सकता है कि किन दुकानों पर आक्रमण किया गया था। तथ्य यह है कि सार्वजनिक नेटवर्क पहुंच योग्य है, इसका मतलब यह नहीं है कि इसका उल्लंघन किया जा सकता है, लेकिन जब पुराने नियंत्रण प्रणाली में लंबे समय तक अपडेट की कमी होती है और यह सीधे इंटरनेट से जुड़ा होता है, तो जोखिम काफी बढ़ जाएगा।
टिप्पणियाँ