सार:
कई नेटवर्क सुरक्षा एजेंसियों ने हाल ही में आपातकालीन चेतावनियाँ जारी कीं, जिसमें बताया गया कि "क्लिकफ़िक्स" नामक एक नई सोशल इंजीनियरिंग नेटवर्क हमले की विधि दुनिया भर में तेजी से फैल रही है। यह हमला विधि पारंपरिक दुर्भावनापूर्ण फ़ाइल डाउनलोड और ईमेल अनुलग्नक का पता लगाने और हत्या तंत्र को चतुराई से बायपास करती है। मुख्यधारा की वेबसाइटों पर अत्यधिक यथार्थवादी सिस्टम त्रुटि पॉप-अप बनाकर, यह विंडोज़ और मैक उपयोगकर्ताओं को सिस्टम टर्मिनलों को सक्रिय रूप से खोलने और दुर्भावनापूर्ण निर्देशों को पेस्ट करने और निष्पादित करने के लिए प्रेरित करता है, जिससे एक गुप्त घुसपैठ प्राप्त होती है जो "पीड़ित को अपने डिवाइस को हैक करने की अनुमति देती है।"
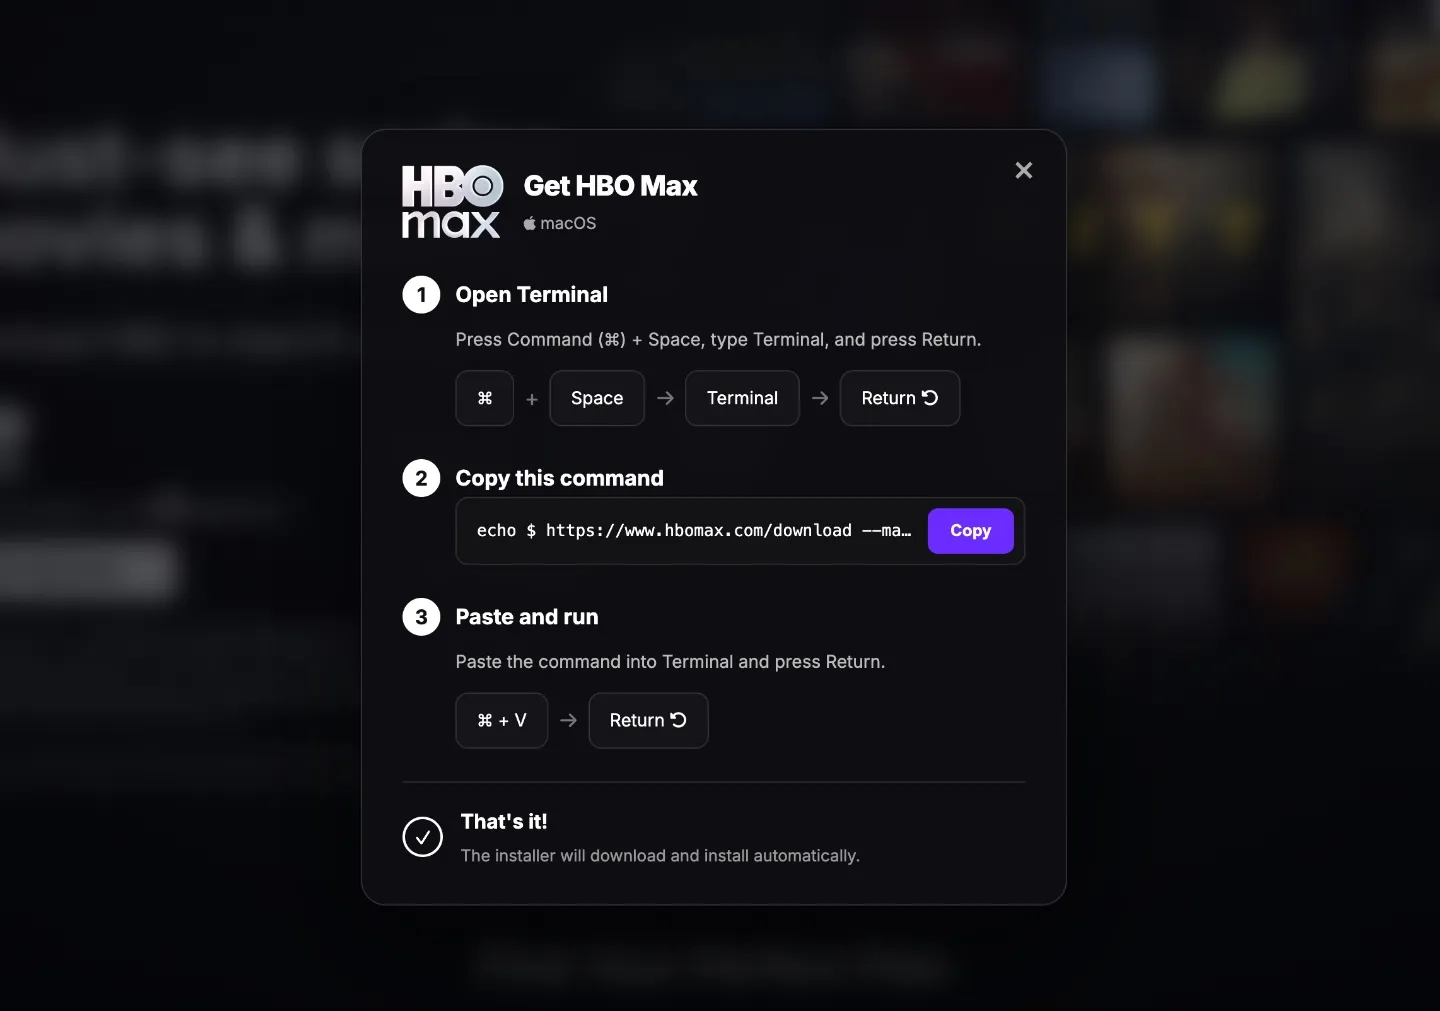
धोखाधड़ी वाले लिंक के माध्यम से सीधे वायरस फ़ाइलों को चुपचाप डाउनलोड करने की पारंपरिक पद्धति के विपरीत, ClickFix हमले का मूल सामान्य ब्राउज़र त्रुटियों में पीड़ित के विश्वास का फायदा उठाना है। हमलावर आमतौर पर सबसे पहले नियमित वेबसाइटों के विज्ञापन प्लग-इन पर आक्रमण करते हैं या दुर्भावनापूर्ण स्क्रिप्ट इंजेक्ट करते हैं। जब उपयोगकर्ता इन छेड़छाड़ किए गए वेब पेजों पर जाते हैं, तो पेज अचानक "Google Chrome क्रैश हो गया है", "क्लाउडफ्लेयर मानव-कंप्यूटर प्रमाणीकरण विफल" या "सिस्टम DNS रिज़ॉल्यूशन अपवाद" जैसे नकली प्रॉम्प्ट बॉक्स पॉप अप कर देगा। तकनीकी अनुपालन का भ्रम पैदा करने के लिए, पॉप-अप विंडो दावा करेगी कि यह एक नियमित समस्या है जिसे तुरंत ठीक किया जा सकता है, और उपयोगकर्ताओं को तथाकथित "एक-क्लिक मरम्मत चरणों" का एक सेट प्रदान करेगा।
एक बार जब पीड़ित भोला हो जाता है और इंटरफ़ेस पर "कॉपी कोड" बटन पर क्लिक करता है, तो एक भारी अस्पष्ट बेस 64 एन्कोडेड स्क्रिप्ट चुपचाप क्लिपबोर्ड पर लिखी जाएगी। इसके बाद, प्रॉम्प्ट बॉक्स चरण दर चरण विंडोज उपयोगकर्ताओं को रन विंडो को सक्रिय करने और पावरशेल खोलने के लिए "विन + आर" कुंजी दबाने का निर्देश देगा, या मैक उपयोगकर्ताओं को टर्मिनल खोलने, सीधे कोड पेस्ट करने और निष्पादित करने के लिए एंटर दबाने का निर्देश देगा। पूरी प्रक्रिया के दौरान, क्योंकि कोड व्यक्तिगत रूप से सर्वोच्च प्राधिकारी वाले उपयोगकर्ता द्वारा ट्रिगर किया जाता है, अधिकांश एंटी-वायरस सॉफ़्टवेयर और ऑपरेटिंग सिस्टम में निर्मित डिफ़ॉल्ट डाउनलोड सुरक्षा रणनीतियाँ (जैसे कि macOS के गेटकीपर या विंडोज स्मार्टस्क्रीन) अक्सर इसे बाहरी अवैध डाउनलोड के रूप में नहीं आंकते हैं और पूरी तरह से नजरअंदाज कर दिए जाते हैं।
सुरक्षा शोधकर्ताओं ने विश्लेषण किया कि एक बार जब इन अस्पष्ट आदेशों को टर्मिनल में निष्पादित किया जाता है, तो सिस्टम चुपचाप पृष्ठभूमि में हमलावर द्वारा नियंत्रित रिमोट सर्वर से कनेक्ट हो जाएगा, गुप्त-चोरी करने वाले ट्रोजन (इन्फोस्टीलर) को तुरंत डाउनलोड और तैनात करेगा। हमलावर इसका उपयोग न केवल खाता पासवर्ड, क्रिप्टोकरेंसी वॉलेट कुंजी, क्रॉस-सेशन कुकीज़ और ब्राउज़र में सहेजे गए दो-कारक प्रमाणीकरण टोकन की खोज करने के लिए कर सकते हैं, बल्कि सिस्टम में लगातार पिछले दरवाजे तक पहुंच स्थापित करने के लिए भी कर सकते हैं, और रैंसमवेयर वितरित करने के लिए पीड़ित के स्थानीय क्षेत्र नेटवर्क में भी प्रवेश कर सकते हैं। इससे भी अधिक गंभीर बात यह है कि क्रॉस-प्लेटफ़ॉर्म संगत आक्रमण टूल के विकास के साथ, हैकर समूहों ने macOS के लिए अनुकूलित AppleScript और Shell शोषण श्रृंखलाएँ लिखी हैं, जिससे Mac पारिस्थितिकी तंत्र, जिसे अतीत में अपेक्षाकृत सुरक्षित माना जाता था, को भी गंभीर खतरों का सामना करना पड़ रहा है।
इस नए खतरे के जवाब में, जो पारंपरिक भेद्यता शोषण के बजाय मनोवैज्ञानिक हेरफेर पर बहुत अधिक निर्भर करता है, सुरक्षा विशेषज्ञ इस बात पर जोर देते हैं कि किसी भी औपचारिक प्रौद्योगिकी कंपनी, ब्राउज़र डेवलपर या वेबसाइट सत्यापन सेवा को वेब ब्राउज़िंग विफलताओं को हल करने के लिए अंतिम उपयोगकर्ताओं को मैन्युअल रूप से सिस्टम टर्मिनल खोलने या विंडो चलाने की आवश्यकता नहीं होगी। एंटरप्राइज़ आईटी प्रबंधन विभागों को गैर-प्रशासक उपयोगकर्ताओं के कमांड लाइन निष्पादन अधिकारों को सीमित करने के लिए टर्मिनल सुरक्षा नीतियों को तुरंत कॉन्फ़िगर करना चाहिए। जब व्यक्तिगत उपयोगकर्ताओं को किसी पॉप-अप विंडो का सामना करना पड़ता है जिसमें दावा किया जाता है कि "स्क्रिप्ट की प्रतिलिपि बनाने से नेटवर्क या ब्राउज़र त्रुटियों को ठीक किया जा सकता है", तो उन्हें सतर्क रहना चाहिए और वेब पेज को तुरंत बंद कर देना चाहिए, और टर्मिनल में अज्ञात स्रोतों से निर्देशों को आँख बंद करके निष्पादित नहीं करना चाहिए।
टिप्पणियाँ