सार:
क्रिप्टोकरेंसी ट्रेडिंग प्लेटफॉर्म बिटगेट को हाल ही में बड़े पैमाने पर साइबर हमले का सामना करना पड़ा, और ट्रेडिंग प्लेटफॉर्म के सर्वर से $351 मिलियन से अधिक मूल्य की क्रिप्टोकरेंसी चोरी हो गई। बिटगेट का मानना है कि यह हमला उत्तर कोरियाई हैकर समूहों के ज्ञात गतिविधि पैटर्न के साथ अत्यधिक सुसंगत है। यदि प्रासंगिक निर्णय की अंततः पुष्टि हो जाती है, तो यह 2026 के बाद से सबसे बड़ी ज्ञात क्रिप्टोकरेंसी चोरी बन जाएगी।
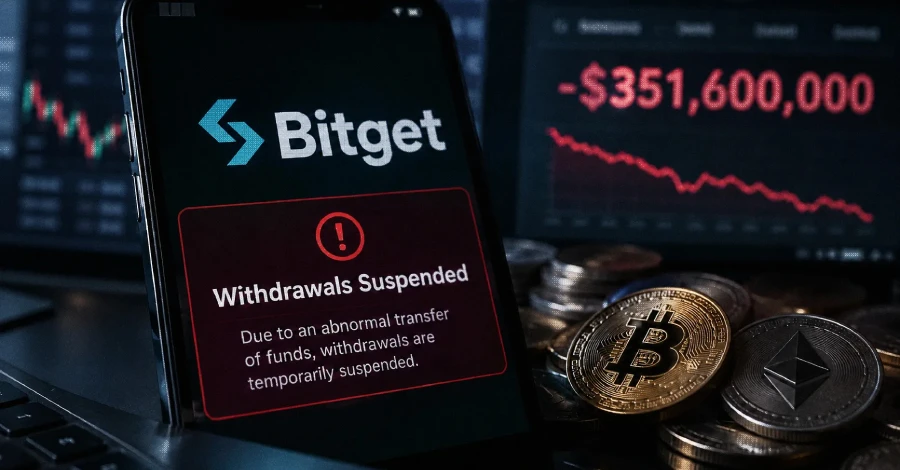
हमला 24 सितंबर को हुआ, और हमलावरों ने बिना प्राधिकरण के बिटगेट के हॉट वॉलेट से बड़ी मात्रा में क्रिप्टोकरेंसी स्थानांतरित कर दी। हॉट वॉलेट आमतौर पर इंटरनेट से जुड़े होते हैं और मुख्य रूप से दैनिक लेनदेन को संसाधित करने के लिए उपयोग किए जाते हैं। इसलिए, लंबे समय तक ऑफ़लाइन रहने वाले कोल्ड वॉलेट की तुलना में, उन्हें स्वयं नेटवर्क से लगातार जुड़े रहने की आवश्यकता होती है, और इसलिए वे क्रिप्टोकरेंसी प्लेटफ़ॉर्म के लिए एक महत्वपूर्ण हमला लक्ष्य बन जाते हैं।
बाद में हमले के और विस्तार को रोकने के लिए बिटगेट ने प्लेटफ़ॉर्म पर क्रिप्टोकरेंसी निकासी को निलंबित कर दिया। कंपनी ने कहा कि वर्तमान में उसके पास लगभग $464 मिलियन का उपयोगकर्ता सुरक्षा कोष है, जो सैद्धांतिक रूप से घटना के कारण हुए $351 मिलियन के नुकसान को कवर करने के लिए पर्याप्त है। हालाँकि, बिटगेट ने यह घोषणा नहीं की कि निकासी व्यवसाय कब फिर से शुरू होगा।
बिटगेट के सीईओ ग्रेसी चेन ने कहा कि हमला और उसके बाद संपत्ति की चोरी ज्ञात उत्तर कोरियाई हैकर समूहों के हमले के पैटर्न के साथ अत्यधिक सुसंगत थी। हालाँकि, यह वर्तमान में केवल हमले की विशेषताओं के आधार पर बिटगेट द्वारा लिया गया निर्णय है, और हमलावर की पहचान की पूरी तरह से पुष्टि करने के लिए कोई सार्वजनिक जानकारी नहीं है।
उत्तर कोरिया से जुड़े कई हैकर समूहों पर लंबे समय से क्रिप्टोकरेंसी एक्सचेंजों, ब्लॉकचेन परियोजनाओं और संबंधित सॉफ्टवेयर आपूर्ति श्रृंखलाओं के खिलाफ हमले करने का आरोप लगाया गया है। माना जाता है कि इन संगठनों ने डिजिटल परिसंपत्तियों की चोरी करके बड़ी मात्रा में धन प्राप्त किया है और कुछ धन का उपयोग उत्तर कोरिया के परमाणु हथियार कार्यक्रम का समर्थन करने के लिए किया है।
ब्लॉकचेन इंटेलिजेंस कंपनी टीआरएम लैब्स के डेटा से पता चलता है कि 2026 तक, उत्तर कोरिया से संबंधित हैकिंग गतिविधियों में शामिल क्रिप्टोकरेंसी चोरी की मात्रा इसी अवधि के दौरान दुनिया में कुल क्रिप्टोकरेंसी चोरी का लगभग तीन-चौथाई है। यदि बिटगेट का नुकसान अंततः उत्तर कोरियाई हैकरों से संबंधित होने की पुष्टि करता है, तो मामला वैश्विक क्रिप्टोकरेंसी चोरी के लिए उत्तर कोरिया से संबंधित साइबर अपराध गतिविधियों का और विस्तार करेगा।
यह घटना 2026 में क्रिप्टोक्यूरेंसी उद्योग में प्रमुख हैकिंग हमलों की श्रृंखला में नवीनतम है। सितंबर की शुरुआत में, एक हैकर ने लिक्विड नेटवर्क-संबंधित वॉलेट से लगभग $340 मिलियन मूल्य के बिटकॉइन चुरा लिए और बाद में उनमें से अधिकांश को वापस कर दिया। अंत में, लगभग $47 मिलियन की संपत्ति अभी भी हमलावर के नियंत्रण में थी।
चूंकि लिक्विड नेटवर्क घटना ने अंततः चोरी की गई अधिकांश संपत्तियों को बरामद कर लिया, नुकसान का वास्तविक पैमाना प्रारंभिक चोरी की राशि से काफी कम था। इसके विपरीत, बिटगेट की घटना में शामिल $351 मिलियन को वर्तमान में प्रत्यक्ष चोरी की राशि माना जाता है, और इसलिए यह इस वर्ष अब तक की सबसे बड़ी ज्ञात क्रिप्टोकरेंसी चोरी बनने के लिए पिछले मामलों को पार कर गया है।
इस बार बिटगेट के हमले का मुख्य लक्ष्य हॉट वॉलेट थे। कोल्ड वॉलेट के विपरीत, हॉट वॉलेट को इंटरनेट से कनेक्ट करने की आवश्यकता होती है, ताकि वे उपयोगकर्ता जमा, निकासी और लेनदेन को तुरंत संसाधित कर सकें, लेकिन उन्हें साइबर हमलों के उच्च जोखिम का भी सामना करना पड़ता है। बड़े ट्रेडिंग प्लेटफॉर्म आम तौर पर परिसंपत्तियों को हॉट और कोल्ड वॉलेट और विभिन्न सुरक्षा सुविधाओं में संग्रहीत करते हैं ताकि एकल सिस्टम से समझौता होने पर बड़े पैमाने पर नुकसान के जोखिम को कम किया जा सके।
बिटगेट ने कहा कि कंपनी सुरक्षा घटना की जांच कर रही है और संबंधित निकासी कार्यों को निलंबित कर दिया है। हालाँकि, अभी तक, कंपनी ने यह घोषणा नहीं की है कि हमलावर ने सिस्टम में प्रवेश करने के लिए किन तकनीकी साधनों का उपयोग किया है, न ही यह बताया है कि किस सुरक्षा लिंक का उल्लंघन किया गया था।
ग्रेसी चेन ने यह भी खुलासा नहीं किया कि बिटगेट कब निकासी सेवाओं को फिर से शुरू करने की उम्मीद करता है। चूंकि ट्रेडिंग प्लेटफॉर्म को यह पुष्टि करने की आवश्यकता है कि हमले का रास्ता काट दिया गया है और सेवाओं को बहाल करने से पहले वॉलेट, खातों और संबंधित बुनियादी ढांचे की जांच करें, विशिष्ट पुनर्प्राप्ति समय अभी भी जांच की प्रगति और सुरक्षा सुधारों पर निर्भर करता है।
यह घटना एक बार फिर क्रिप्टोकरेंसी ट्रेडिंग प्लेटफॉर्म के सामने आने वाले सुरक्षा जोखिमों को उजागर करती है। पारंपरिक वित्तीय संस्थानों की तुलना में, क्रिप्टोक्यूरेंसी लेनदेन में परिसंपत्ति हस्तांतरण आमतौर पर उच्च गति, वैश्वीकरण और अपरिवर्तनीय लेनदेन की विशेषता है। एक बार जब कोई हमलावर सफलतापूर्वक वॉलेट पर नियंत्रण प्राप्त कर लेता है, तो कम समय में धनराशि कई पतों पर स्थानांतरित की जा सकती है, जिससे बाद में ट्रैकिंग और पुनर्प्राप्ति बहुत मुश्किल हो जाती है।
उसी समय, उत्तर कोरिया से संबंधित हैकर समूहों ने हाल के वर्षों में क्रिप्टोकरेंसी ट्रेडिंग प्लेटफॉर्म पर सीधे हमलों से लेकर ओपन सोर्स सॉफ्टवेयर, डेवलपर्स और सॉफ्टवेयर आपूर्ति श्रृंखलाओं पर हमलों तक धीरे-धीरे विस्तार किया है। हमलावर पहले सॉफ़्टवेयर आपूर्ति श्रृंखला या डेवलपर उपकरण के माध्यम से क्रेडेंशियल प्राप्त कर सकते हैं, फिर उद्यम के आंतरिक सिस्टम में प्रवेश कर सकते हैं, और अंततः डिजिटल संपत्ति चुरा सकते हैं।
बिटगेट ने अभी तक इस हमले के पूर्ण तकनीकी विवरण का खुलासा नहीं किया है, इसलिए हमलावर द्वारा उपयोग की जाने वाली विशिष्ट घुसपैठ विधि की जांच की जानी बाकी है। इस स्तर पर इस बात की पुष्टि की जा सकती है कि $351 मिलियन से अधिक की क्रिप्टो संपत्तियां बिना प्राधिकरण के बिटगेट हॉट वॉलेट से स्थानांतरित की गई हैं, और बिटगेट ने निकासी को निलंबित कर दिया है और एक सुरक्षा जांच शुरू की है।
यदि बाद की जांच से पुष्टि होती है कि हमला वास्तव में उत्तर कोरियाई हैकर संगठन द्वारा किया गया था, तो यह एक बार फिर उत्तर कोरिया से संबंधित साइबर आपराधिक गतिविधियों द्वारा क्रिप्टोकरेंसी फंड प्राप्त करने का एक बड़ा मामला बन जाएगा; और जब तक हमलावर की पहचान और विशिष्ट घुसपैठ पथ की पुष्टि नहीं हो जाती, तब तक हमले के स्रोत पर बिटगेट का वर्तमान निर्णय अभी भी मौजूदा हमले की विशेषताओं के आधार पर एक प्रारंभिक निष्कर्ष है।
टिप्पणियाँ