सार:
अमेरिकी न्याय विभाग ने घोषणा की कि अमेरिकी कानून प्रवर्तन एजेंसियों ने हाल ही में अमेरिकी कंपनियों के नेटवर्क में धोखाधड़ी से प्रवेश करने के लिए उत्तर कोरियाई दूरस्थ आईटी कर्मियों के खिलाफ एक समन्वित अभियान शुरू किया है, जिसमें गिरफ्तारी, मुकदमा और "लैपटॉप फार्म" की खोज शामिल है। अभियोजकों ने कहा कि संबंधित व्यक्तियों ने दूरस्थ पदों के लिए आवेदन करने के लिए चोरी या जाली अमेरिकी पहचान का इस्तेमाल किया, जिससे कम से कम 70 अमेरिकी कंपनियां प्रभावित हुईं और संबंधित आईटी कर्मियों को लगभग 3 मिलियन डॉलर की आय हुई; ऐसा माना जाता है कि यह पैसा उत्तर कोरियाई स्वीकृत संस्थाओं को दिया गया था।
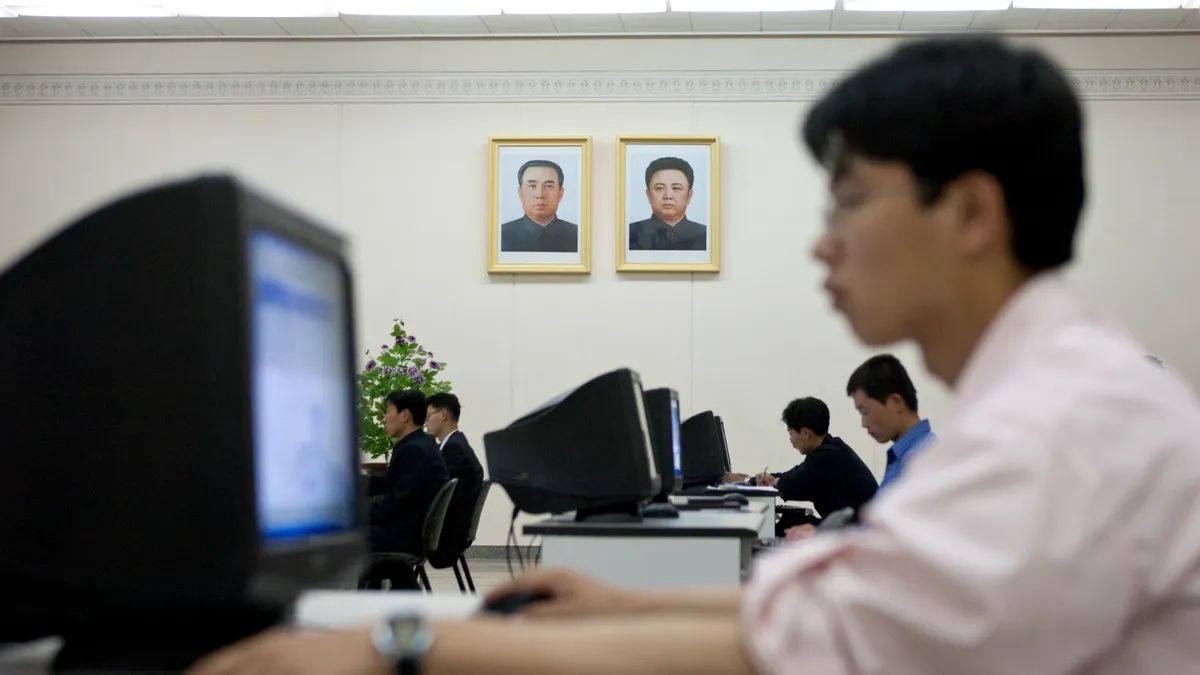
जांच से पता चला कि इसमें शामिल व्यक्तियों ने अपने नियोक्ताओं को यह सोचने के लिए धोखा देने के लिए चोरी की पहचान की जानकारी, आभासी निजी नेटवर्क और प्रॉक्सी बुनियादी ढांचे का इस्तेमाल किया कि वे संयुक्त राज्य अमेरिका में अमेरिकी कर्मचारी हैं। संयुक्त राज्य अमेरिका में स्थानीय सुविधा प्रदाता ने अपने निवास पर पीड़ित कंपनी द्वारा भेजा गया कार्य कंप्यूटर प्राप्त किया, उपकरण स्थापित किया, रिमोट एक्सेस सॉफ़्टवेयर स्थापित किया, और वेतन को उत्तर कोरिया द्वारा नियंत्रित खाते में स्थानांतरित कर दिया। "लैपटॉप फ़ार्म" के रूप में जाने जाने वाले ये आवास विदेशों में लोगों को अपने वास्तविक स्थान को छिपाते हुए अपने नियोक्ता के उपकरणों को दूर से संचालित करने की अनुमति देते हैं।
न्याय विभाग ने कहा कि एफबीआई ने 21 से 25 सितंबर तक टेक्सास में 40 से अधिक ज्ञात या संदिग्ध लैपटॉप फार्म आवासों पर तलाशी और अन्य कानून प्रवर्तन अभियान चलाए। ऑपरेशन के दौरान, लगभग 187 लैपटॉप कंप्यूटर और कीबोर्ड, वीडियो और माउस नियंत्रण उपकरण जब्त किए गए। जांचकर्ताओं का मानना है कि उपकरणों का उपयोग दूरस्थ कर्मचारियों का प्रतिरूपण करने, कॉर्पोरेट पद प्राप्त करने और उत्तर कोरियाई शासन के लिए राजस्व उत्पन्न करने के लिए किया गया था। साइबर सुरक्षा फर्म क्राउडस्ट्राइक ने जांच में एफबीआई की सहायता की और ऑपरेशन नेटवर्क को "फेमस चोलिमा" करार दिया।
ओहियो के उत्तरी जिले के लिए अमेरिकी अटॉर्नी कार्यालय द्वारा घोषित अभियोग में 14 लोग शामिल हैं, जिनमें से दो को गिरफ्तार कर लिया गया है। वे पेंसिल्वेनिया से माइकल जेम्स बोस्टेल और टेक्सास से जुआन सेसिलियो पेना कैरिलो हैं। दोनों व्यक्तियों और उनके सहयोगियों पर बहु-वर्षीय वायर धोखाधड़ी, मनी लॉन्ड्रिंग और पहचान चोरी योजना में भाग लेने का आरोप है। अभियोग में चीन के कई प्रतिवादियों के नाम भी शामिल हैं, और दो अन्य प्रतिवादियों की पहचान सील कर दी गई है। आरोप अदालत में लंबित हैं और दोषी साबित होने तक प्रतिवादियों को निर्दोष माना जाता है।
न्याय विभाग ने कहा कि संबंधित कंपनियां ओहियो और 16 अन्य राज्यों और कोलंबिया जिले में स्थित हैं, और उद्योगों में स्वास्थ्य देखभाल, संचार, नेटवर्क सुरक्षा सहायता, खुदरा और विनिर्माण शामिल हैं। एफबीआई ने यह भी चेतावनी दी कि उत्तर कोरियाई आईटी कर्मी अमेरिकी मध्यस्थों के अपने उपयोग का विस्तार कर रहे हैं, जिसमें लोगों को उनकी ओर से वीडियो साक्षात्कार में भाग लेने, झूठी पहचान सत्यापित करने, सोशल मीडिया या पेशेवर नेटवर्किंग खाते प्रदान करने, कार्य उपकरण प्राप्त करने और होस्ट करने और यहां तक कि पूरे काम को अन्य विदेशी फ्रीलांसरों को उपठेके पर देने के लिए कहना शामिल है। एफबीआई ने कहा कि ऐसे व्यक्तियों की संख्या हजारों में है और वे राष्ट्रीय सुरक्षा और बौद्धिक संपदा के लिए खतरा पैदा करते हैं; यह पैमाना एजेंसी के खतरे के आकलन का हिस्सा है।
एफबीआई याद दिलाती है कि कंपनियों को इसमें शामिल लोगों की पहचान करने के लिए एकल सिग्नल या साधारण ब्लैकलिस्ट पर भरोसा नहीं करना चाहिए, बल्कि भर्ती, पहचान सत्यापन, उपकरण कॉन्फ़िगरेशन और ऑन-द-जॉब प्रबंधन में बहु-परत सत्यापन लागू करना चाहिए और मानव संसाधन, सूचना प्रौद्योगिकी और सुरक्षा टीमों के बीच सहयोगात्मक निर्णय लेना चाहिए। एजेंसी ने यह भी चेतावनी दी कि कुछ अमेरिकियों को उनकी जानकारी के बिना या पैसे का लालच देकर सहायता के लिए भर्ती किया जा सकता है। यदि वे दूसरों के लिए कार्य कंप्यूटर प्राप्त करते हैं या होस्ट करते हैं या पहचान और खाते की जानकारी प्रदान करते हैं, तो उन्हें कानून प्रवर्तन जोखिमों का सामना करना पड़ सकता है।
टिप्पणियाँ