सार:
Microsoft Windows 11 के लिए एक नया सुरक्षा सत्यापन तंत्र विकसित कर रहा है। भविष्य में, एप्लिकेशन समान रूप से यह जांचने में सक्षम होंगे कि कंप्यूटर शुरू होने से पहले Microsoft द्वारा निर्धारित सुरक्षा मानकों को पूरा करता है या नहीं। यदि डिवाइस आवश्यकताओं को पूरा नहीं करता है, तो सॉफ़्टवेयर डेवलपर अपने विवेक से निर्णय ले सकते हैं कि प्रोग्राम को चलाने की अनुमति दी जाए या नहीं, कुछ कार्यों को प्रतिबंधित किया जाए, या यहां तक कि एप्लिकेशन को लॉन्च करने से पूरी तरह से मना कर दिया जाए।
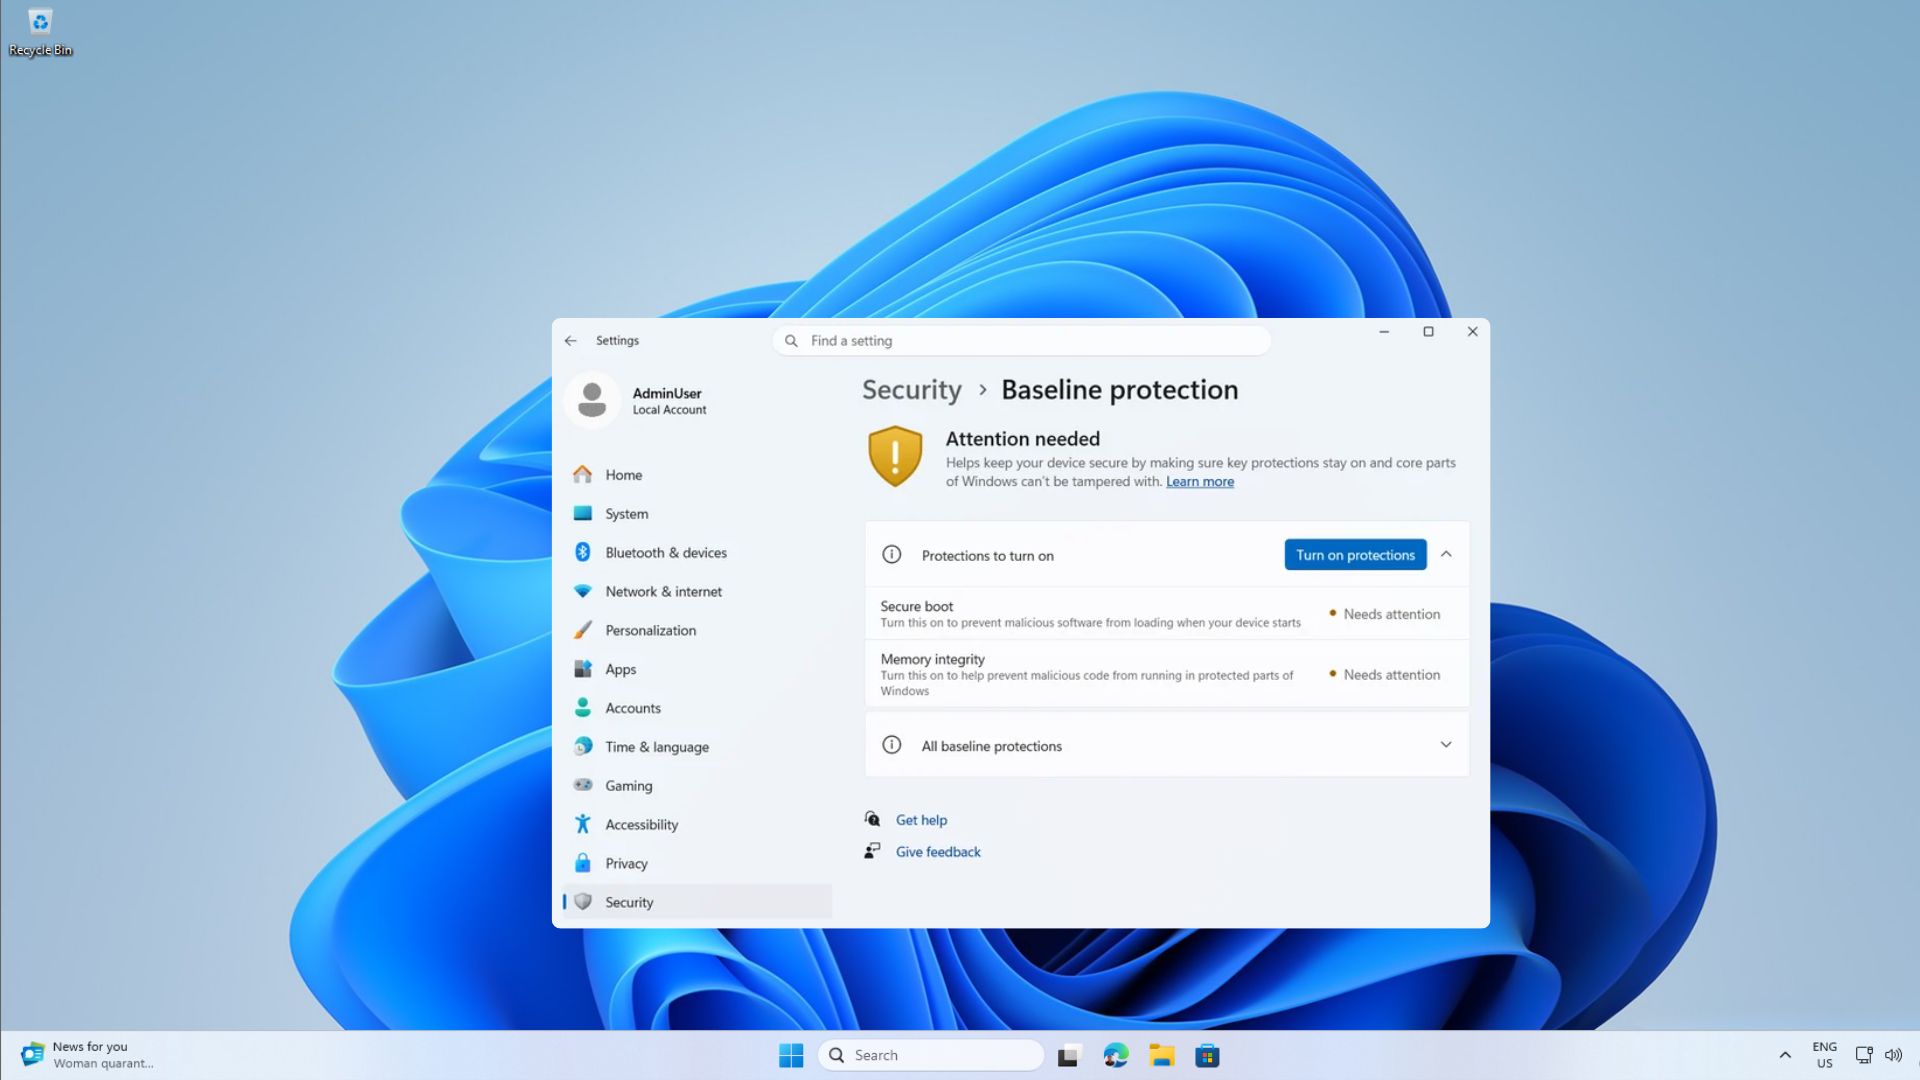
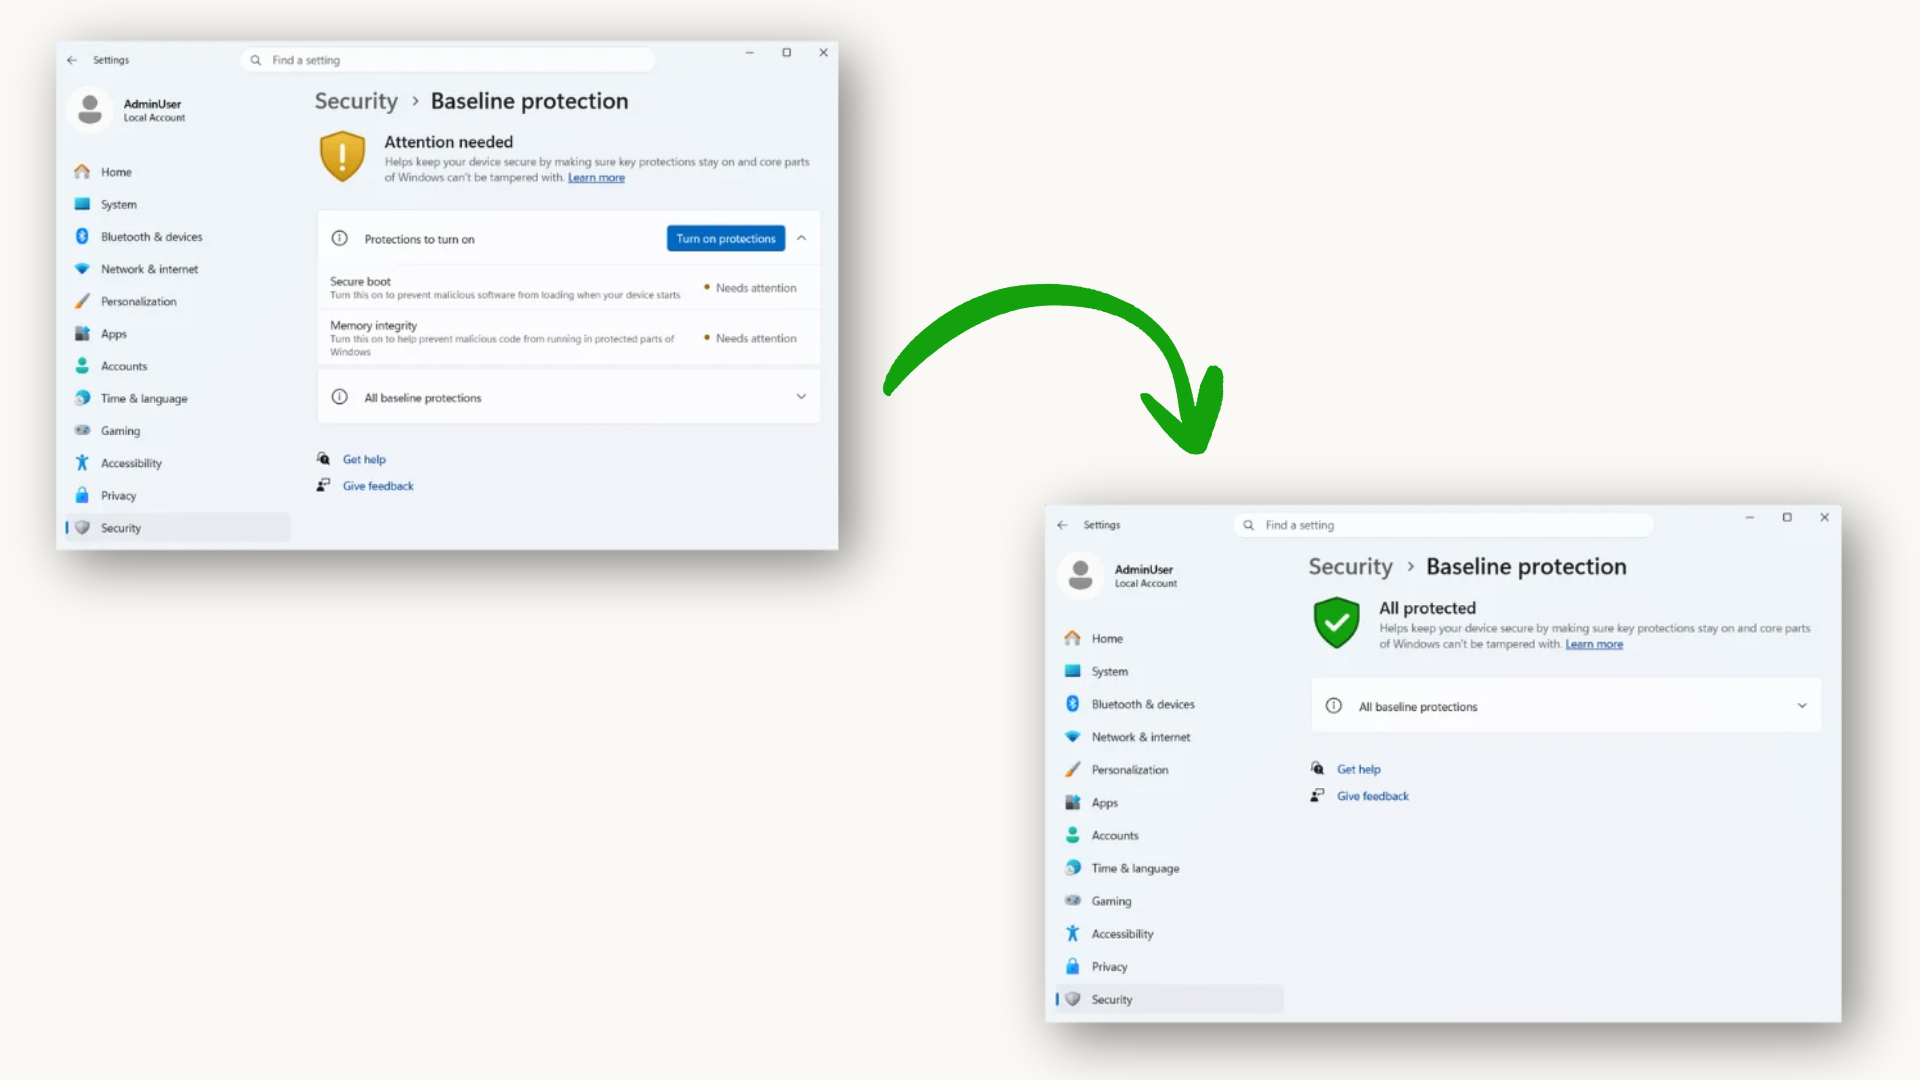
इस नए फीचर को "विंडोज बेसलाइन प्रोटेक्शन (विंडोज सिक्योरिटी बेसलाइन प्रोटेक्शन)" नाम दिया गया है। यह अब विंडोज इनसाइडर पूर्वावलोकन परीक्षण चरण में प्रवेश कर चुका है और इसे आधिकारिक तौर पर 2027 में अधिकांश उपयोगकर्ताओं के लिए खोला जाना निर्धारित है। माइक्रोसॉफ्ट को उम्मीद है कि इस तंत्र का उपयोग सुरक्षा पहचान प्रक्रियाओं को एकीकृत करने के लिए किया जाएगा जो मूल रूप से विभिन्न प्रकार के सॉफ़्टवेयर में बिखरे हुए थे।
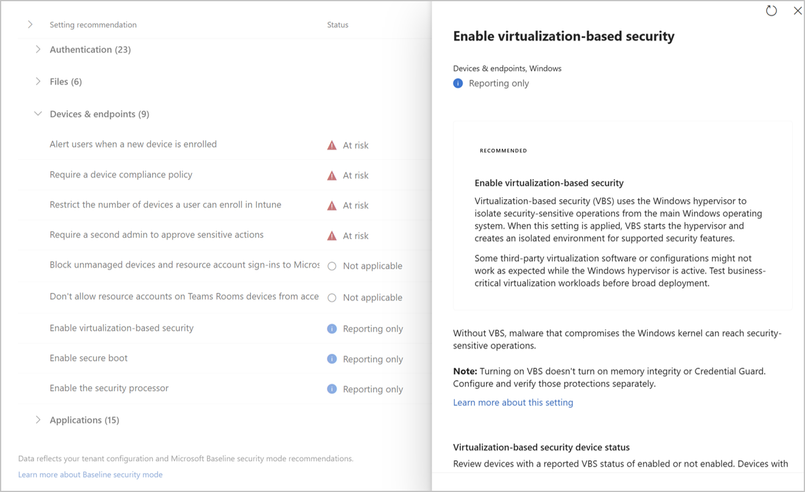
माइक्रोसॉफ्ट द्वारा जारी की गई जानकारी के अनुसार, यह तंत्र टीपीएम 2.0 सुरक्षा चिप, सुरक्षित बूट (सिक्योर बूट), वर्चुअलाइजेशन-आधारित सुरक्षा (वीबीएस), मेमोरी इंटीग्रिटी प्रोटेक्शन (मेमोरी इंटीग्रिटी), हस्ताक्षरित ड्राइवर सत्यापन, विंडोज प्रमाणित ड्राइवर, कर्नेल डिबगर सुरक्षा और कमजोर ड्राइवर सुरक्षा सहित कई प्रमुख सुरक्षा कार्यों की व्यापक जांच करेगा।
आम उपयोगकर्ताओं के लिए, इसका मतलब है कि भविष्य में कुछ सॉफ़्टवेयर अब केवल ऑपरेटिंग सिस्टम संस्करण पर ध्यान केंद्रित नहीं करेंगे, बल्कि पूरे कंप्यूटर की सुरक्षा स्थिति की भी जाँच करेंगे। यदि उपयोगकर्ता सुरक्षित बूट फ़ंक्शन को बंद कर देता है, मेमोरी अखंडता सुरक्षा को अक्षम कर देता है, या लिनक्स जैसे अन्य सिस्टम स्थापित करने के लिए संबंधित सुरक्षा सेटिंग्स को संशोधित करता है, तो डिवाइस नया सुरक्षा सत्यापन पास नहीं कर सकता है।
माइक्रोसॉफ्ट ने कहा कि कई सॉफ्टवेयर वास्तव में पहले से ही इसी तरह की जांच कर रहे हैं। उदाहरण के लिए, बैंकिंग एप्लिकेशन यह सत्यापित करेंगे कि डिवाइस में टीपीएम सुरक्षा मॉड्यूल है या नहीं, जबकि कुछ ऑनलाइन गेम ड्राइवर के हस्ताक्षर और सिस्टम अखंडता की जांच करेंगे। "बैटलफ़ील्ड 6" में पहले खिलाड़ियों को खेल को सामान्य रूप से शुरू करने के लिए सिक्योर बूट सक्षम करने की आवश्यकता होती थी। नया सुरक्षा बेसलाइन तंत्र इन बिखरी हुई पहचानों को डेवलपर्स के लिए सीधे कॉल करने के लिए एक मानक इंटरफ़ेस में एकीकृत करता है।
डेवलपर्स सिस्टम से सरल और स्पष्ट सत्यापन परिणाम प्राप्त कर सकते हैं, जिसमें डिवाइस ने परीक्षण पास किया है या नहीं, कौन सी सुरक्षा सुविधाएं गायब हैं, और हार्डवेयर-आधारित प्रमाणीकरण जानकारी शामिल है। बाद में, सॉफ़्टवेयर विक्रेता अपनी आवश्यकताओं के अनुसार नियम विकसित कर सकते हैं, जैसे केवल चेतावनियाँ जारी करना, कुछ फ़ंक्शन अक्षम करना, सेवा अनुमतियाँ कम करना, या सीधे एप्लिकेशन को चलने से रोकना।
माइक्रोसॉफ्ट के विंडोज और डिवाइस बिजनेस के प्रमुख पवन दावुलुरी ने इग्नाइट 2026 सम्मेलन के दौरान कहा कि यह तंत्र डेवलपर्स को यह पुष्टि करने में मदद कर सकता है कि उनके एप्लिकेशन चलाने वाले डिवाइस प्रीसेट सुरक्षा आवश्यकताओं को पूरा करते हैं या नहीं, जिससे एंटरप्राइज़ सॉफ़्टवेयर, वित्तीय सेवाओं, शिक्षा प्लेटफ़ॉर्म और ऑनलाइन गेम के लिए अधिक विश्वसनीय सुरक्षा प्रदान की जा सके।
वर्तमान में, 11 कंपनियों ने परीक्षण योजना में भाग लिया है, जिसमें Adobe, Battle.net, 1Password और शिक्षा सेवा प्लेटफ़ॉर्म Schoolyear जैसे प्रसिद्ध निर्माता शामिल हैं।
स्कूलइयर ने कहा कि वे इस इंटरफ़ेस का उपयोग यह सत्यापित करने के लिए करने की योजना बना रहे हैं कि छात्र परीक्षण उपकरण सुरक्षा मानकों को पूरा करते हैं या नहीं, जिससे ऑनलाइन परीक्षण वातावरण की विश्वसनीयता बढ़ेगी। शिक्षा उद्योग के लिए, यह सिस्टम सुरक्षा खामियों या तीसरे पक्ष के टूल के कारण होने वाले परीक्षा जोखिमों को कम कर सकता है।


गेमिंग क्षेत्र में, Battle.net इंजीनियरिंग टीम ने भी इस तंत्र का मूल्यांकन शुरू कर दिया है। ब्लिज़ार्ड के प्रभारी संबंधित व्यक्ति ने कहा कि नई प्रणाली खिलाड़ियों पर अतिरिक्त परिचालन बोझ डालने से बचने की कोशिश करते हुए प्लेटफ़ॉर्म के समग्र सुरक्षा स्तर को बेहतर बनाने में मदद करेगी। हालांकि, कंपनी ने यह नहीं बताया कि वह भविष्य में इसे अनिवार्य बनाएगी या नहीं।

यह परिवर्तन दर्शाता है कि Microsoft Windows पारिस्थितिकी तंत्र के लिए एकीकृत सुरक्षा पहुंच मानकों की स्थापना को बढ़ावा देने का प्रयास कर रहा है। जैसे-जैसे साइबर हमलों, धोखाधड़ी वाले सॉफ़्टवेयर और दुर्भावनापूर्ण ड्राइवरों की समस्याएं तेजी से प्रमुख होती जा रही हैं, भविष्य में अधिक से अधिक सॉफ़्टवेयर और ऑनलाइन सेवाएँ ऑपरेटिंग स्थितियों में डिवाइस सुरक्षा स्थिति को शामिल कर सकती हैं। उन उपयोगकर्ताओं के लिए जो संगतता, प्रदर्शन या दोहरे सिस्टम अनुभव की खोज में कुछ विंडोज सुरक्षा सुविधाओं को बंद करने के आदी हैं, इस प्रवृत्ति का मतलब यह हो सकता है कि अधिक अनुप्रयोगों को सामान्य रूप से उपयोग किए जाने से पहले माइक्रोसॉफ्ट द्वारा निर्धारित सुरक्षा आधार रेखाओं को पूरा करने के लिए उपकरणों की आवश्यकता होगी।
टिप्पणियाँ