सार:
इंटरनेट कंपनी F5 ने हाल ही में 10 गंभीर सुरक्षा कमजोरियों को ठीक करने के लिए ओपन सोर्स सर्वर घटक NGINX के लिए एक आपातकालीन सुरक्षा अद्यतन जारी किया है, जिनमें से CVE-2026-123007 और 123633 एक अप्रमाणित हमलावर को दूरस्थ रूप से कोड निष्पादित करने की अनुमति दे सकते हैं।
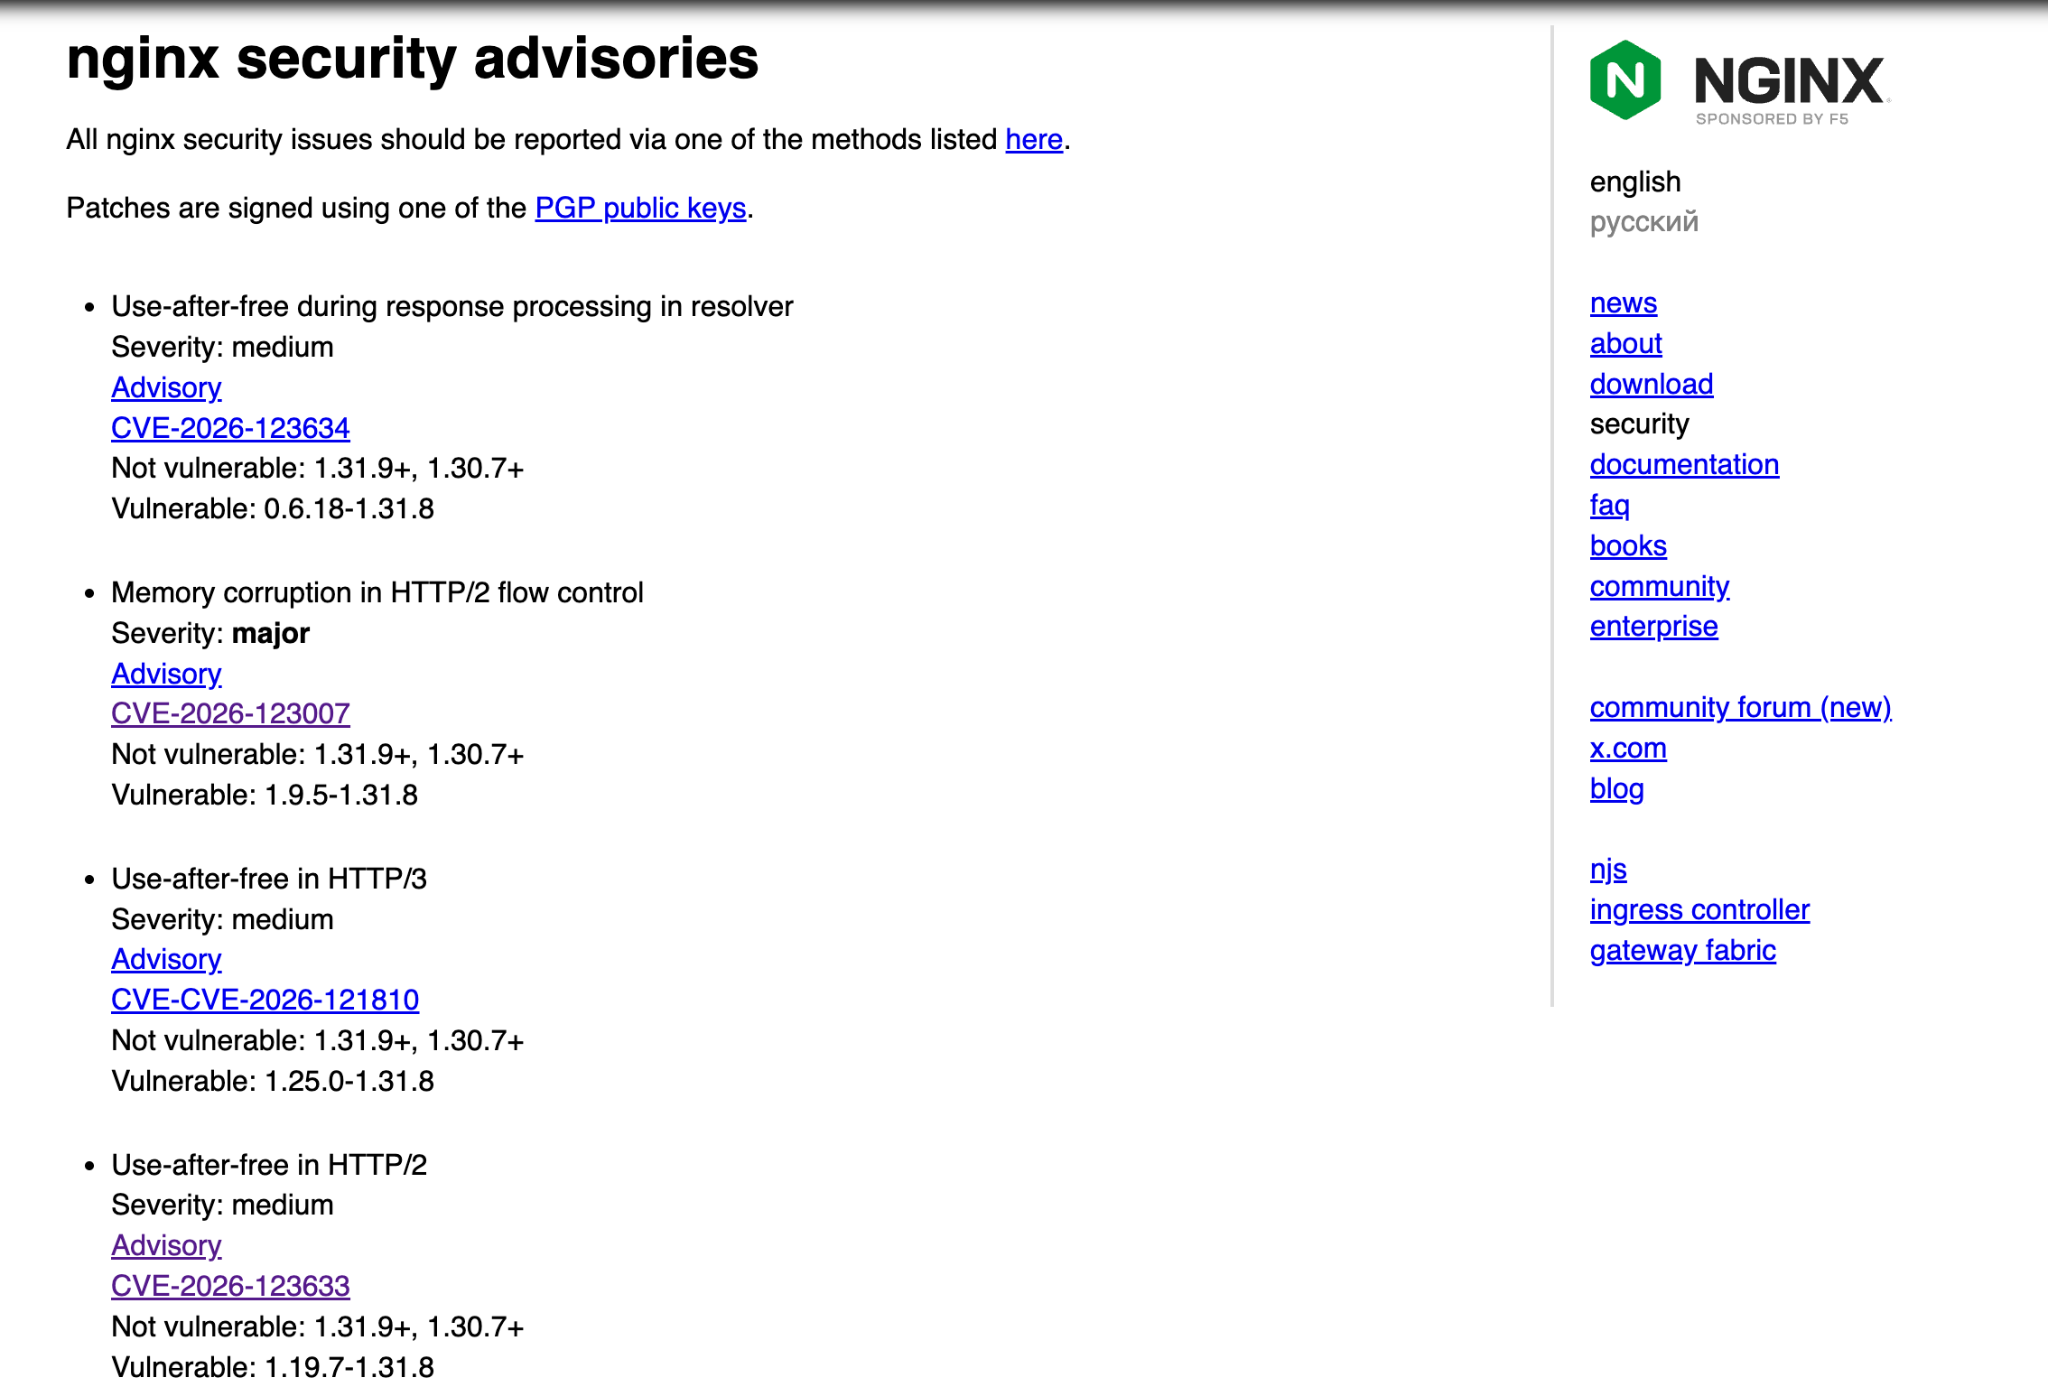
ये कमजोरियाँ HTTP/2 प्रोटोकॉल प्रोसेसिंग से संबंधित हैं। सिद्धांत रूप में, जब तक HTTP/2 सेवा चालू है, रिमोट कोड निष्पादन संभव हो सकता है। वर्तमान में, अधिकांश एनजीआईएनएक्स परिनियोजन को डिफ़ॉल्ट रूप से HTTP/2 प्रोटोकॉल को सक्षम करना चाहिए, इसलिए प्रभाव का दायरा बहुत व्यापक है।
हमला शुरू करने की सीमा 128GB ट्रैफ़िक भेजना है:
संबंधित सुरक्षा कमजोरियों का फायदा उठाने की विधि के बारे में कहना मुश्किल और सरल है, क्योंकि मौजूदा प्रूफ-ऑफ-कॉन्सेप्ट कोड से देखते हुए, शोषण प्रक्रिया के लिए लगभग 128GB HTTP/2 डेटा के ट्रांसमिशन की आवश्यकता होती है, और नेटवर्क बैंडविड्थ और कनेक्शन टाइमआउट वास्तविक हमले को प्रभावित करेगा।
यहां 128जीबी डेटा का तात्पर्य उस डेटा की कुल मात्रा से है जिसे एकल एनजीआईएनएक्स कनेक्शन में भेजने की आवश्यकता है। परीक्षणों के अनुसार, 60GB डेटा भेजते समय NGINX वर्कर क्रैश हो सकता है; 128GB भेजने पर कोड निष्पादन प्राप्त किया जा सकता है।
एनजीआईएनएक्स का डिफ़ॉल्ट कनेक्शन टाइमआउट लगभग 1 घंटा है। यदि यह एक स्थानीय हाई-स्पीड नेटवर्क है, तो 128GB डेटा भेजने में लगभग 2.5 मिनट लगेंगे, 10Gbit/s बैंडविड्थ लगभग 2 मिनट है, और 1Gbit/s बैंडविड्थ लगभग 17 मिनट है। इस गणना के आधार पर, जब बैंडविड्थ 300Mbit/s से कम है, तो डेटा टाइमआउट से पहले नहीं भेजा जा सकता है।
उच्च बैंडविड्थ सर्वर को तुरंत अपग्रेड करने की आवश्यकता है:
वर्तमान में, एनजीआईएनएक्स ओपन सोर्स संस्करण ने मरम्मत अपडेट जारी किया है, जिसमें मेनलाइन संस्करण 1.31.9 और स्थिर संस्करण 1.30.7 शामिल हैं। यदि आप पैगोडा जैसे पैनल पर तैनात एनजीआईएनएक्स का उपयोग करते हैं, तो नया संस्करण पैगोडा की तरफ उपलब्ध नहीं हो सकता है। उपयोगकर्ता स्वयं को संकलित और उन्नत करने के लिए एआई एजेंटों का उपयोग कर सकते हैं। लेकिन कृपया ध्यान दें: यदि आप पैगोडा पैनल त्वरित इंस्टॉलेशन मोड का उपयोग करते हैं, तो आप इसे स्वयं संकलित नहीं कर सकते। अपडेट जारी करने के लिए आपको अभी भी पगोडा की ओर निर्भर रहना होगा और फिर अपडेट करने के लिए स्टोर पर जाना होगा।
उपयोगकर्ताओं द्वारा खरीदे गए कुछ विदेशी वीपीएस सर्वरों में जी पोर्ट बैंडविड्थ है और वे प्रभावित हो सकते हैं। यदि संस्करण को अस्थायी रूप से अपग्रेड नहीं किया जा सकता है, तो आप वेबसाइट या बाहरी सेवा श्रवण पोर्ट पर HTTP/2 को बंद कर सकते हैं और सुनिश्चित कर सकते हैं कि सभी मौजूदा HTTP/2 समाप्त हो गए हैं (कॉन्फ़िगरेशन बंद करें और फिर NGINX को पुनरारंभ करें)।
और जानें:
https://nginx.org/en/security_advisories.html
टिप्पणियाँ