सार:
दैनिक जीवन और व्यावसायिक क्षेत्रों में कृत्रिम बुद्धिमत्ता तकनीक की तेजी से लोकप्रियता के साथ, साइबर अपराधी भी इस तकनीक को नए हमले के उपकरणों में बदल रहे हैं। Google थ्रेट इंटेलिजेंस टीम (GTIG) ने हाल ही में एक रिपोर्ट जारी की है जिसमें कहा गया है कि हैकर संगठन सुरक्षा कमजोरियों को स्वचालित रूप से खोजने और उनका फायदा उठाने के लिए निर्देश उत्पन्न करने के लिए AI का उपयोग करने से लेकर स्वायत्त, मल्टी-एजेंट हमले ढांचे को तैनात करने तक विकसित हुए हैं। नेटवर्क हमलों के स्वचालन में काफी सुधार हो रहा है।
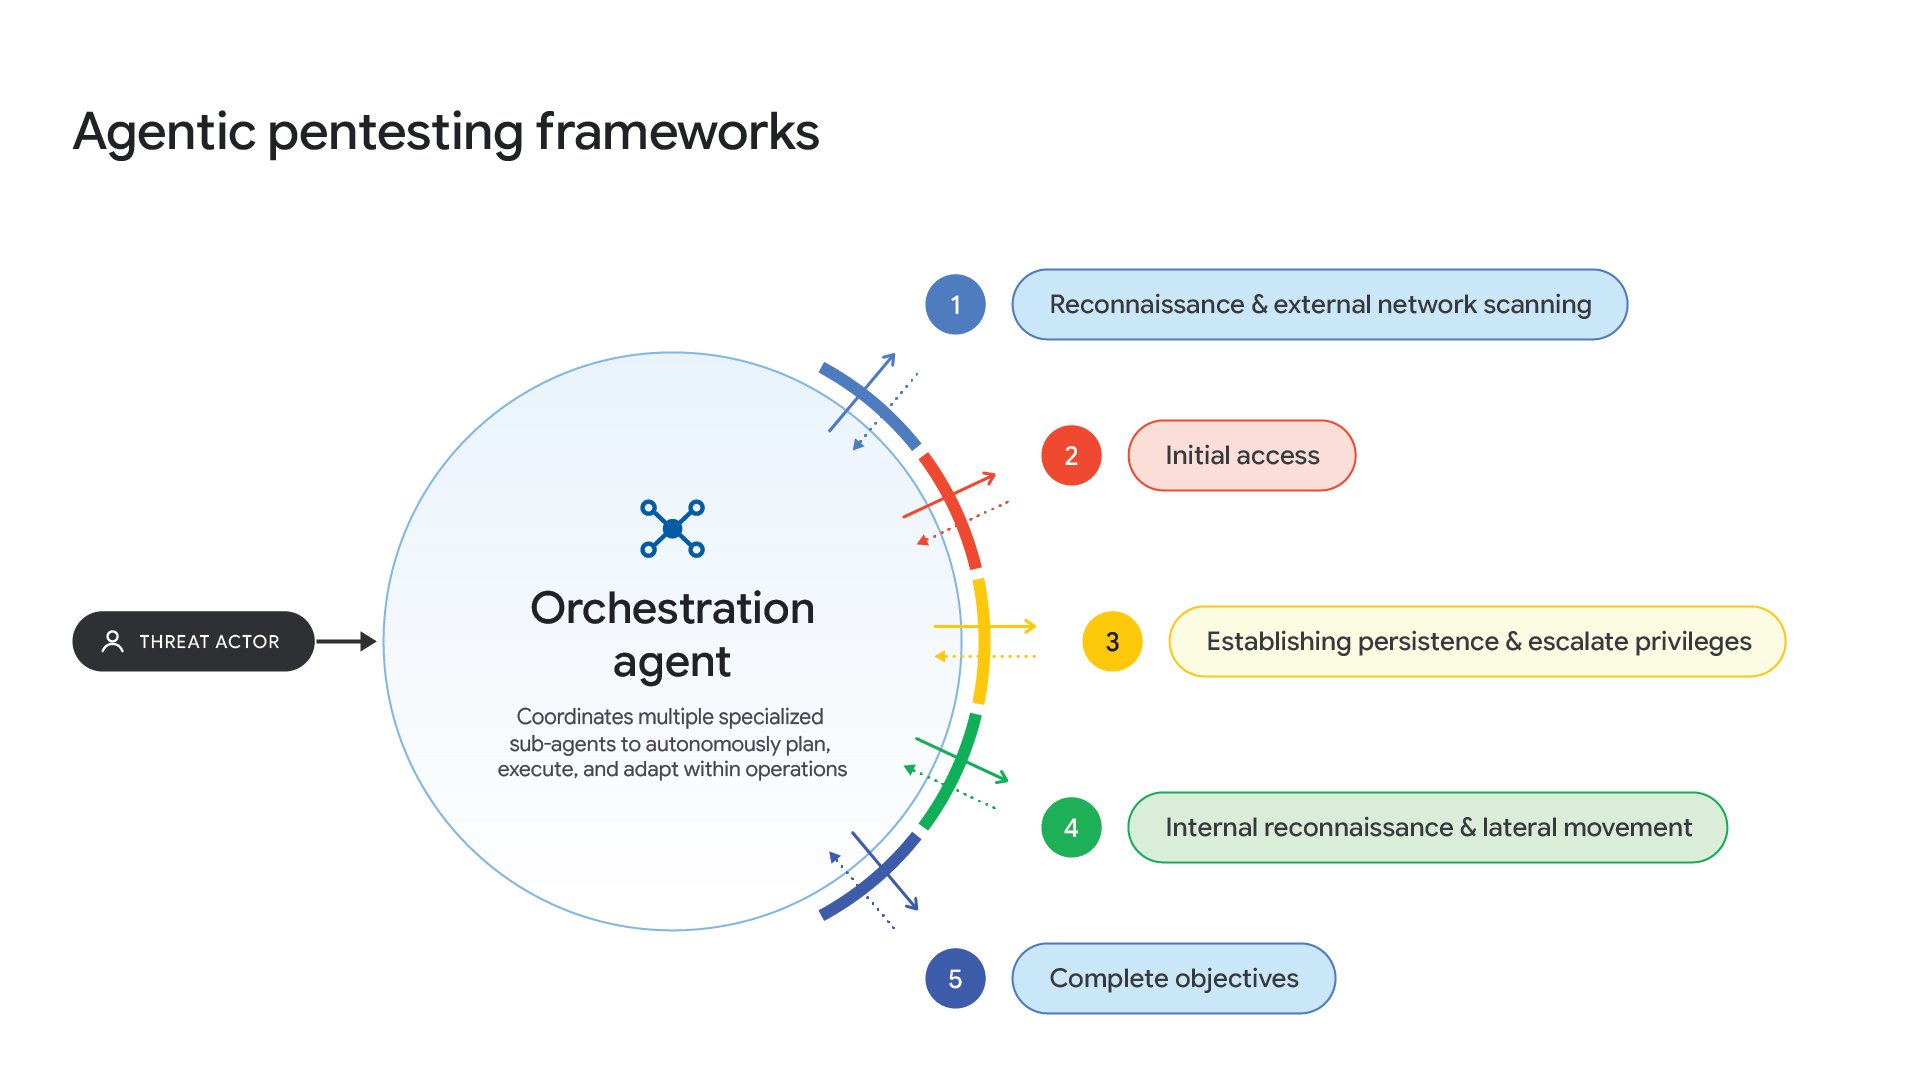
रिपोर्ट से पता चलता है कि हमलावर अब स्वचालित रूप से भेद्यता खनन, विश्लेषण और शोषण करने के लिए एआई एजेंट सिस्टम का उपयोग कर सकते हैं, हमले की तैयारी के समय को काफी कम कर सकते हैं और परिचालन दक्षता में सुधार कर सकते हैं। जीटीआईजी शोधकर्ताओं का अनुमान है कि अगले तीन महीनों के भीतर, हैकर्स कम-सीमा वाले साइबर हमले शुरू करने में सक्षम होंगे, जिसमें लगभग किसी मानव भागीदारी की आवश्यकता नहीं होती है, और अधिकांश प्रक्रियाओं को एआई एजेंटों द्वारा स्वायत्त रूप से पूरा किया जा सकता है।
शोधकर्ताओं ने पाया कि साइबर अपराधी हमलों को अंजाम देने के लिए बड़ी संख्या में वैध ओपन सोर्स पैठ परीक्षण उपकरण और ढांचे का उपयोग कर रहे हैं, जिनमें साइबरस्ट्राइकएआई, पेंटाजीआई और सीएआईआरएन जैसे प्लेटफॉर्म शामिल हैं। कुछ समय पहले, एफबीआई ने एक चेतावनी जारी की थी जिसमें कहा गया था कि आर्टेक्स नामक एआई-संचालित प्रवेश परीक्षण मंच का उपयोग दुनिया भर के व्यवसायों और संस्थानों पर हमलों को स्वचालित करने के लिए खतरनाक संगठनों द्वारा किया जा रहा है।
जीटीआईजी ने कहा कि हालिया तिमाही में, अनुसंधान टीम ने पहली बार देखा कि खतरे वाले अभिनेताओं ने बिना किसी मानवीय भागीदारी के भेद्यता खोज और शोषण की पूरी प्रक्रिया को पूरा करने के लिए एक बड़े भाषा मॉडल ढांचे का उपयोग किया। इसका मतलब है कि स्वचालित नेटवर्क हमलों ने एक महत्वपूर्ण सीमा पार कर ली है और विकास के एक नए चरण में प्रवेश किया है।
उदाहरण के लिए, रिपोर्ट में कहा गया है कि शोधकर्ताओं ने पाया कि हैकर्स फ्रांसीसी मीडिया, मनोरंजन और शिक्षा वेबसाइटों पर स्वचालित हमले करने के लिए "exploit_agent" नामक मल्टी-एजेंट एआई सिस्टम का उपयोग कर रहे थे। सिस्टम लगातार मुख्यधारा नेटवर्क अनुप्रयोगों के सॉफ़्टवेयर अपडेट का विश्लेषण कर सकता है, संभावित सुरक्षा कमजोरियों का पता लगा सकता है और स्वचालित रूप से उनका फायदा उठाने का प्रयास कर सकता है।
Google ने बताया कि ऐसे फ़्रेमवर्क के उद्भव ने सुरक्षा टीमों के लिए कमजोरियों को ठीक करने के लिए समय सीमा को बहुत कम कर दिया है। अतीत में, सुरक्षा कर्मियों के पास अक्सर अपडेट तैनात करने और कमजोरियों को ठीक करने के लिए पर्याप्त समय होता था; एआई ऑटोमेशन टूल की मदद से, हमलावर ज्ञात कमजोरियों को तेजी से हथियार बना सकते हैं और तेजी से हमले शुरू कर सकते हैं। हालाँकि, Google ने यह भी कहा कि ये सिस्टम कभी-कभी गलत पहचाने गए या अमान्य हमले के सुराग उत्पन्न करते हैं।
जीटीआईजी का मानना है कि हमलावरों द्वारा ऐसे ढांचे को अपनाने से नेटवर्क घुसपैठ पैटर्न में एक बड़ा बदलाव आता है। हालांकि घुसपैठ के बुनियादी सिद्धांत नहीं बदले हैं, साख चुराने या अप्रकाशित सिस्टम का शोषण करने जैसे पारंपरिक साधन अभी भी मौजूद हैं, "मशीन गति" पर जटिल हमले श्रृंखलाओं को एक साथ जोड़ने और बड़े पैमाने पर संचालित करने के लिए स्वचालित ढांचे की क्षमता ने नेटवर्क रक्षा प्रयासों के लिए नई और अभूतपूर्व चुनौतियां पैदा की हैं।
इस प्रवृत्ति के जवाब में, Google इस बात पर जोर देता है कि उद्यमों को जितनी जल्दी हो सके पैच सिस्टम को इंटरनेट के लिए खोलना चाहिए और पैच रिलीज़ और आधिकारिक तैनाती के बीच के समय को जितना संभव हो उतना कम करना चाहिए। रिपोर्ट का मानना है कि सक्रिय रूप से नई कमजोरियों की तलाश करने के बजाय, हमलावर अब उन कमजोरियों का तेजी से फायदा उठाने के इच्छुक हैं जिनका सार्वजनिक रूप से खुलासा किया गया है लेकिन अभी तक उन्हें ठीक नहीं किया गया है। इसलिए, सिस्टम को लगातार अपडेट रखना अभी भी सुरक्षा में सुधार के सबसे प्रभावी उपायों में से एक है।
वहीं, Google का मानना है कि AI का उपयोग न केवल अपराध के लिए, बल्कि रक्षा के लिए भी किया जा रहा है। कंपनी ने "बिग स्लीप" नामक एक एआई सुरक्षा एजेंट का उल्लेख किया है जो सक्रिय रूप से ज्ञात सॉफ़्टवेयर कमजोरियों की तलाश करता है और उन्हें ठीक करने में सहायता करता है। Google ने अपना AI खतरा रक्षा सुरक्षा आर्किटेक्चर भी पेश किया, जो नेटवर्क खतरों का तेजी से पता लगाने और प्रतिक्रिया देने के लिए AI मॉडल, जोखिम प्राथमिकता विश्लेषण और स्वचालित मरम्मत क्षमताओं को जोड़ता है।
उद्योग के अंदरूनी सूत्रों का मानना है कि जैसे-जैसे एआई-संचालित हमले उपकरण परिपक्व होते जा रहे हैं, नेटवर्क सुरक्षा का क्षेत्र एक नए चरण में प्रवेश कर रहा है जिसमें अपराध और रक्षा दोनों कृत्रिम बुद्धिमत्ता पर निर्भर हैं। भविष्य में, उद्यमों को न केवल स्वचालित हमलों के विस्तार द्वारा लाए गए दबाव का सामना करना पड़ेगा, बल्कि लगातार बढ़ते नेटवर्क जोखिमों से निपटने के लिए अधिक उन्नत एआई सुरक्षा प्रणालियों पर भी भरोसा करना होगा।
टिप्पणियाँ