सार:
कनाडा में टोरंटो विश्वविद्यालय से संबद्ध साइबर सुरक्षा अनुसंधान संस्थान सिटीजन लैब ने हाल ही में एक सर्वेक्षण के परिणामों का खुलासा किया जिसने व्यापक ध्यान आकर्षित किया है। शोधकर्ताओं ने पता लगाया है कि ऑनलाइन विज्ञापन वितरण प्रणाली पर आधारित एक नई हमले पद्धति का उपयोग वास्तव में जासूसी गतिविधियों के लिए किया गया है। हमलावर ऑनलाइन विज्ञापनों के माध्यम से लक्ष्य की पहचान कर सकते हैं और पीड़ितों को किसी भी लिंक पर क्लिक करने की आवश्यकता के बिना उपकरणों पर स्पाइवेयर तैनात कर सकते हैं।
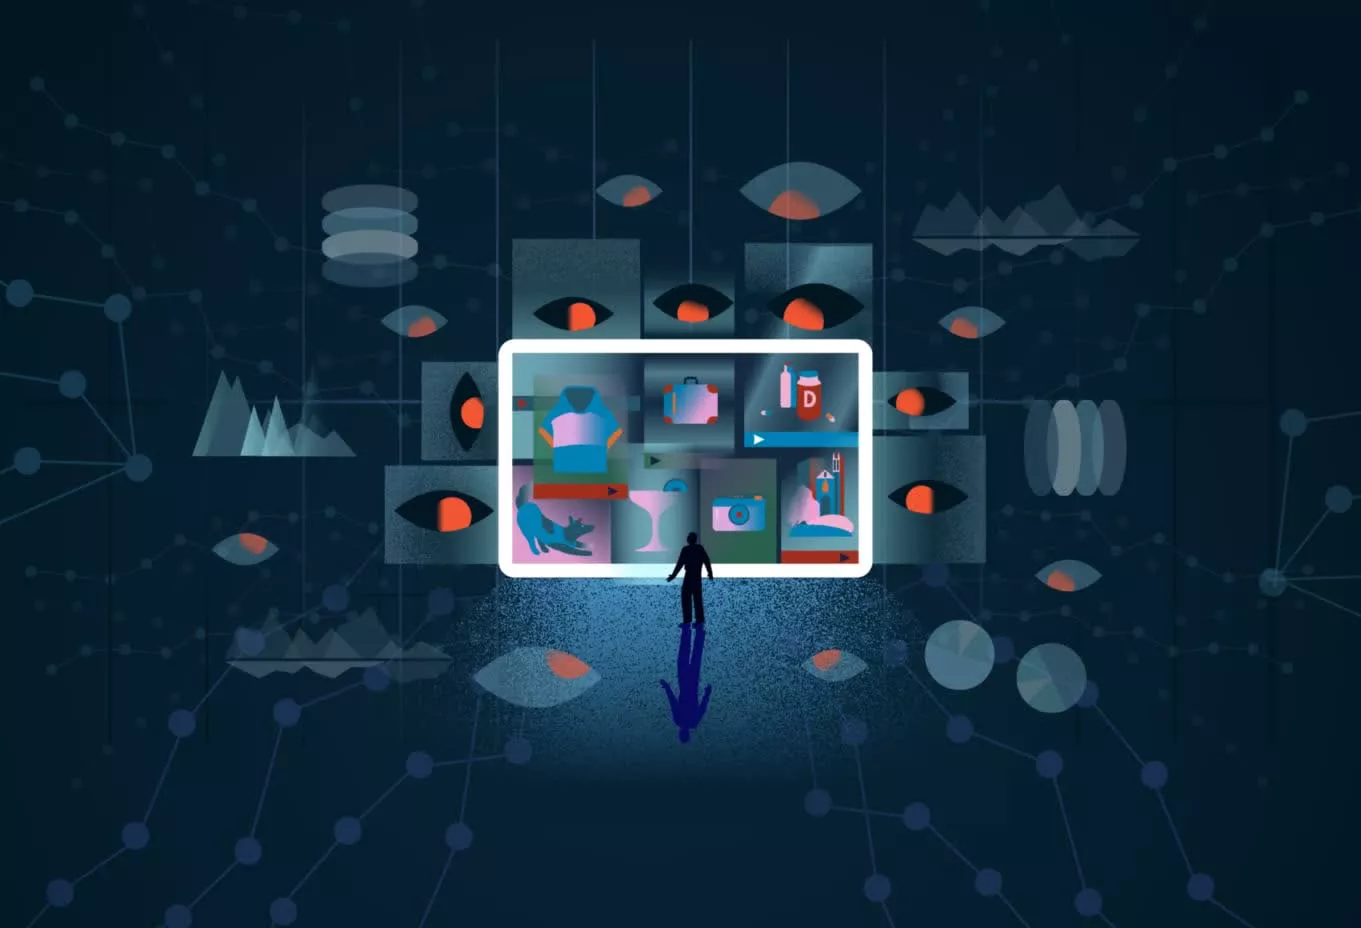
शोध टीम ने इस तकनीक को "एडफ़ेक्शन" नाम दिया और कहा कि यह पहली बार है कि सार्वजनिक रूप से तकनीकी सबूत यह साबित करने के लिए प्राप्त किए गए हैं कि "ज़ीरो-क्लिक" वाणिज्यिक स्पाइवेयर हमलों को ऑनलाइन विज्ञापन प्रणालियों की मदद से लागू किया जा सकता है। जांच से पता चला कि इस तकनीक का इस्तेमाल कतर में अल जज़ीरा को लक्षित करने वाले एक ऑनलाइन प्रवेश अभियान में किया गया था।
रिपोर्ट के मुताबिक, इस ऑपरेशन में डिस्कवर-टेक नाम की इजरायली कंपनी ने अहम भूमिका निभाई. कंपनी एक डिजिटल विज्ञापन कंपनी होने का दावा करती है, लेकिन शोधकर्ताओं का मानना है कि यह एक ऐसा प्लेटफ़ॉर्म संचालित करती है जो वास्तव में भागीदारों को विशिष्ट लक्ष्य उपकरणों की पहचान करने, ट्रैक करने और लक्षित करने में मदद करती है।
जांच से पता चला कि डिस्कवर-टेक कंट्रोलियम नामक एक प्लेटफॉर्म संचालित करता है। प्लेटफ़ॉर्म विज्ञापन पहचानकर्ताओं और आईपी पते सहित डिवाइस की जानकारी एकत्र करने के लिए एक ऑनलाइन विज्ञापन वास्तविक समय बोली प्रणाली का उपयोग करने में सक्षम है। सिस्टम इच्छित लक्ष्य की पहचान करने के बाद, यह संबंधित डिवाइस पर दुर्भावनापूर्ण कोड भेज सकता है, जबकि सामान्य उपयोगकर्ता केवल सामान्य विज्ञापन सामग्री देखेंगे। इसका मतलब यह है कि पीड़ित को विज्ञापन पर क्लिक करने या किसी फ़ाइल को डाउनलोड करने की आवश्यकता नहीं है, और हमले की प्रक्रिया स्वचालित रूप से सामने आ सकती है।
शोधकर्ताओं ने कहा कि यह प्लेटफॉर्म न केवल लक्ष्य की पहचान कर सकता है, बल्कि मैलवेयर फैलने के लिए प्रवेश बिंदु भी बन सकता है। अल जज़ीरा के मामले में, हमलावरों ने कथित तौर पर लक्षित उपकरणों पर कैंडिरू वाणिज्यिक स्पाइवेयर को तैनात करने के लिए इस तंत्र का उपयोग किया था। कैंडिरू एक प्रसिद्ध स्पाइवेयर-फॉर-हायर टूल है जो डिवाइस को दूर से नियंत्रित कर सकता है, डेटा चुरा सकता है और डिवाइस के कैमरे और माइक्रोफ़ोन तक पहुंच सकता है।
सिटीज़न लैब ने कहा कि उन्होंने पाया कि अल जज़ीरा के नेटवर्क पर कम से कम 45 डिवाइस 2024 से 2025 तक संबंधित हमलों के अधीन थे। शोधकर्ताओं का मानना है कि लक्षित विज्ञापन के माध्यम से पूर्ण तकनीकी शून्य-क्लिक स्पाइवेयर संक्रमण का यह पहला सार्वजनिक रूप से खुलासा किया गया उदाहरण है।
इस ऑपरेशन का दायरा व्यक्तिगत लक्ष्यों से भी कहीं आगे तक जाता है। अनुसंधान टीम ने लगभग 4 बिलियन विज्ञापन बोली रिकॉर्ड का विश्लेषण किया और पाया कि मार्च और जून 2026 के बीच, डिस्कवर-टेक द्वारा रखे गए विज्ञापन दुनिया भर में लगभग 120,000 वेबसाइटों और 70,000 से अधिक मोबाइल एप्लिकेशन पर दिखाई दिए, जिसमें कई देश और क्षेत्र शामिल थे।
शोधकर्ताओं ने आगे बताया कि ये विज्ञापन न केवल व्यावसायिक प्रचार के रूप में काम करते हैं, बल्कि बड़े पैमाने पर टोही और लक्ष्य स्क्रीनिंग के लिए भी उपयोग किए जाते हैं। लाखों उपकरणों को चुपचाप कैंडिरू-संबंधित सर्वर से जुड़ने के लिए निर्देशित किया गया, जिससे हमलावरों को जानकारी इकट्ठा करने, लक्ष्यों की पहचान करने और बाद के हमलों के लिए तैयार होने में मदद मिली।
जांच में यह भी पाया गया कि डिस्कवर-टेक लंबे समय से Google विज्ञापन प्रणाली और यूरोपीय विज्ञापन उद्योग संगठन IAB यूरोप सहित कई बड़े विज्ञापन पारिस्थितिकी तंत्रों की प्रमाणित आपूर्तिकर्ता सूची में दिखाई देता है। इसका मतलब है कि इसके विज्ञापन दुनिया भर में बड़ी संख्या में वेबसाइटों और ऐप्स तक पहुंच सकते हैं।
कैंडिरू के अलावा, सिटीजन लैब ने यह भी पता लगाया कि "डार्क कार्टोग्राफर" नामक एक अन्य खतरा समूह विज्ञापन प्लेटफ़ॉर्म से जुड़ा हुआ है। शोधकर्ताओं ने कहा कि संगठन मुख्य रूप से डिवाइस विज्ञापन पहचानकर्ताओं को वास्तविक फोन नंबरों के साथ जोड़ने के लिए मोबाइल ऑपरेटर-संबंधित कमजोरियों का फायदा उठाता है, जिससे बड़े पैमाने पर उपयोगकर्ता डीनोनाइजेशन प्राप्त होता है।
एक स्वतंत्र जांच में, विज्ञापन सुरक्षा कंपनी कॉन्फिएंट ने यह भी पाया कि प्रासंगिक विज्ञापन सरकारी विभागों, रक्षा एजेंसियों और नाटो नेटवर्क वातावरण में दिखाई दिए थे। हालाँकि, फिलहाल इस बात का कोई सबूत नहीं है कि ये संस्थागत उपकरण सफलतापूर्वक संक्रमित हो गए थे।
घटना उजागर होने के बाद, कई विज्ञापन प्लेटफार्मों ने डिस्कवर-टेक के साथ अपने सहकारी संबंधों को खत्म करने के लिए कदम उठाए हैं। साथ ही, शोधकर्ता नियामकों और विज्ञापन उद्योग से मौजूदा डिजिटल विज्ञापन पारिस्थितिकी तंत्र के सुरक्षा जोखिमों की फिर से जांच करने का आह्वान कर रहे हैं। उनका मानना है कि मूल रूप से वाणिज्यिक विपणन के लिए उपयोग किया जाने वाला विज्ञापन बुनियादी ढांचा बड़े पैमाने पर निगरानी, लक्ष्य ट्रैकिंग और यहां तक कि साइबर हमलों के लिए एक उपकरण साबित हुआ है, और यह घटना इंटरनेट गोपनीयता और नेटवर्क सुरक्षा के लिए नई चुनौतियां पेश करती है।
टिप्पणियाँ