सार:
कमजोर पासवर्ड से उत्पन्न खतरों के बारे में साइबर सुरक्षा कंपनियों और विशेषज्ञों की वर्षों की चेतावनियों के बावजूद, बड़ी संख्या में उपयोगकर्ता अभी भी सरल, पूर्वानुमानित लॉगिन क्रेडेंशियल पसंद करते हैं। नए शोध से पता चलता है कि पासवर्ड सेट करते समय सुविधा और याद रखने की क्षमता लोगों के लिए सबसे महत्वपूर्ण विचार है, जबकि सुरक्षा अक्सर पीछे रह जाती है।
पासवर्ड प्रबंधन सेवा प्रदाता नॉर्डपास, नॉर्डलेयर और साइबर सुरक्षा शोधकर्ताओं द्वारा जारी एक नई रिपोर्ट से पता चलता है कि अनुसंधान टीम ने सितंबर 2025 से सितंबर 2026 तक सार्वजनिक डेटा उल्लंघनों और मैलवेयर हमलों में उजागर पासवर्ड डेटा का विश्लेषण किया, और दुनिया भर के 44 देशों और क्षेत्रों में पासवर्ड के उपयोग पर आंकड़े और तुलना की।
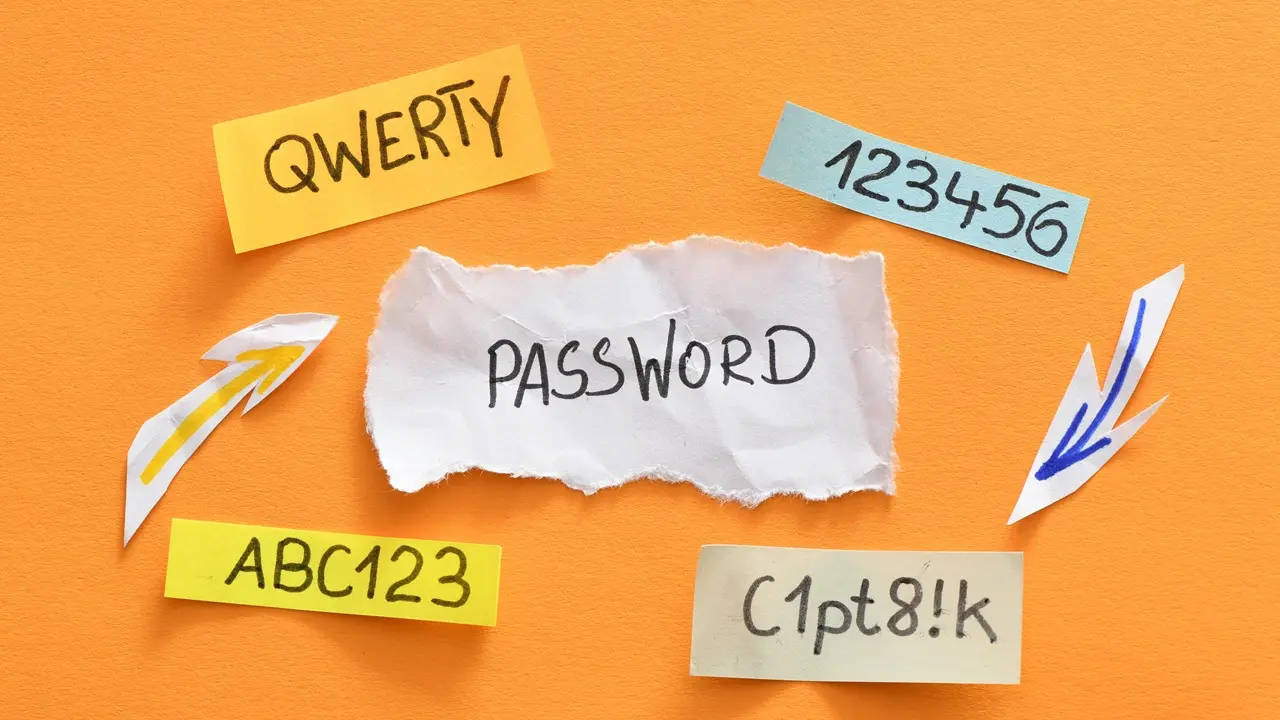
रिपोर्ट में पाया गया कि 2026 में दुनिया में सबसे आम पासवर्ड में अभी भी "123456", "एडमिन" और "12345678" जैसे संयोजनों को क्रैक करना बेहद आसान है। उनमें से, "123456" पिछले आठ वर्षों में से सात में सूची में शीर्ष पर रहा है, जबकि शीर्ष तीन पासवर्ड लंबे समय से अपरिवर्तित बने हुए हैं। इसका मतलब यह है कि हालांकि नेटवर्क सुरक्षा के बारे में लोगों में जागरूकता बढ़ी है, लेकिन बड़ी संख्या में उपयोगकर्ता अभी भी खाता सुरक्षा के बजाय पासवर्ड याद रखने की सुविधा को प्राथमिकता देते हैं।
अध्ययन में यह भी पाया गया कि पासवर्ड बनाते समय लोगों में आलसी होने की स्पष्ट प्रवृत्ति दिखाई देती है, और यह घटना भाषाओं और क्षेत्रों तक फैली हुई है। कई उपयोगकर्ता अपने पासवर्ड के रूप में "पासवर्ड" के मूल भाषा संस्करण का उपयोग करते हैं, जैसे फ्रेंच में "मोटडेपासे" और स्पेनिश में "कॉन्ट्रासेना"। इसी समय, लैटिन वर्णमाला का उपयोग करने वाले देशों में शब्दों से बने पासवर्ड का उपयोग करने की अधिक संभावना है, जबकि अन्य लेखन प्रणालियों का उपयोग करने वाले क्षेत्र अक्सर विशुद्ध रूप से संख्यात्मक पासवर्ड का उपयोग करते हैं।
पॉप संस्कृति का भी पासवर्ड चयन पर स्पष्ट प्रभाव पड़ता है। रिपोर्ट में वीडियो गेम, एनीमेशन, संगीत और इंटरनेट संस्कृति से पासवर्ड नमूनों की एक श्रृंखला सूचीबद्ध की गई है, जैसे गेम और एनीमेशन से संबंधित शब्द जैसे "माइनक्राफ्ट" और "सासुके20", साथ ही मेटल बैंड नाम जैसे "स्लेयर@666" और "पैनटेरा1234"। इसके अलावा, इंटरनेट मीम्स और सोशल मीडिया प्लेटफॉर्म भी अक्सर पासवर्ड में दिखाई देते हैं, जैसे "स्किबिडिटोलेट" और "टिकटॉक2002।"
स्पोर्ट्स स्टार्स भी उपयोगकर्ताओं के लिए पासवर्ड सेट करने के लिए प्रेरणा का एक महत्वपूर्ण स्रोत बन गए हैं। रिपोर्ट में बताया गया है कि एनबीए स्टार लेब्रोन जेम्स ने 2024 में 39 साल और 319 दिन की उम्र में लगातार तीन खेलों में ट्रिपल-डबल पूरा करने के बाद, संबंधित नंबरों वाले "लेब्रोन0319" को नॉर्डपास द्वारा संकलित शीर्ष 200 पासवर्ड सूची में प्रवेश किया। इसके अलावा फुटबॉल खिलाड़ी मेसी, लैम्पार्ड और लेवांडोस्की के नाम का भी इस्तेमाल बड़ी संख्या में यूजर्स ने पासवर्ड सेटिंग के लिए किया है।
हालाँकि ये पासवर्ड विभिन्न स्रोतों से आते हैं और कई रूपों में आते हैं, NordPass का मानना है कि उनमें से लगभग सभी को सेकंड के भीतर क्रैक किया जा सकता है। इस उद्देश्य के लिए, एजेंसी अनुशंसा करती है कि उपयोगकर्ता ऐसे पासवर्ड बनाएं जो 15 अक्षरों से कम लंबे न हों और अपरकेस और लोअरकेस अक्षरों, संख्याओं और विशेष प्रतीकों को संयोजित करें। साथ ही, सुरक्षा में सुधार के लिए उपयोगकर्ता कई असंबंधित शब्दों से बने पासफ़्रेज़ का भी उपयोग कर सकते हैं।
रिपोर्ट प्रत्येक खाते के लिए अद्वितीय पासवर्ड सेट करने, बहु-कारक प्रमाणीकरण को सक्षम करने, जटिल पासवर्ड को सहेजने और उत्पन्न करने के लिए पासवर्ड प्रबंधक का उपयोग करने और नियमित रूप से जांच करने की भी सिफारिश करती है कि डेटा उल्लंघन में खाता क्रेडेंशियल उजागर हुए हैं या नहीं।
इसके अलावा, शोधकर्ताओं ने एक बार फिर "पासकी" जैसी पासवर्ड रहित प्रमाणीकरण विधियों को बढ़ावा देने का आह्वान किया। यह तकनीक उपयोगकर्ताओं को जटिल पासवर्ड याद रखे बिना उंगलियों के निशान और चेहरे की पहचान जैसे बायोमेट्रिक माध्यमों से वेबसाइटों और एप्लिकेशन में लॉग इन करने की अनुमति देती है। चूँकि Microsoft, Google और Facebook जैसी प्रौद्योगिकी कंपनियाँ संबंधित तकनीकों को लोकप्रिय बनाने को बढ़ावा दे रही हैं, उद्योग आमतौर पर मानता है कि पास कुंजियाँ फ़िशिंग हमलों के जोखिम को प्रभावी ढंग से कम कर सकती हैं और "12345678" और "qwertyuiop" जैसे नाजुक पासवर्ड पर उपयोगकर्ताओं की निरंतर निर्भरता को कम कर सकती हैं।
टिप्पणियाँ