
सार:
Google ने हाल ही में एंड्रॉइड टीवी इकोसिस्टम को प्रभावित करने वाली एक बड़े पैमाने की सुरक्षा घटना का खुलासा किया है। एक आधिकारिक तौर पर प्रमाणित एंड्रॉइड टीवी डिवाइस निर्माता लंबे समय से अपने उत्पादों में छिपे हुए बैकडोर को पहले से इंस्टॉल कर रहा था और मैलवेयर वितरित करने के उद्देश्य से तीसरे पक्ष को एक्सेस बेच रहा था। जांच पूरी होने के बाद, Google ने घोषणा की कि वह इसमें शामिल कंपनियों के साथ सहयोगात्मक संबंधों को पूरी तरह से समाप्त कर देगा और संबंधित दुर्भावनापूर्ण नेटवर्क बुनियादी ढांचे को बंद करने के लिए कानूनी कार्रवाई करेगा।
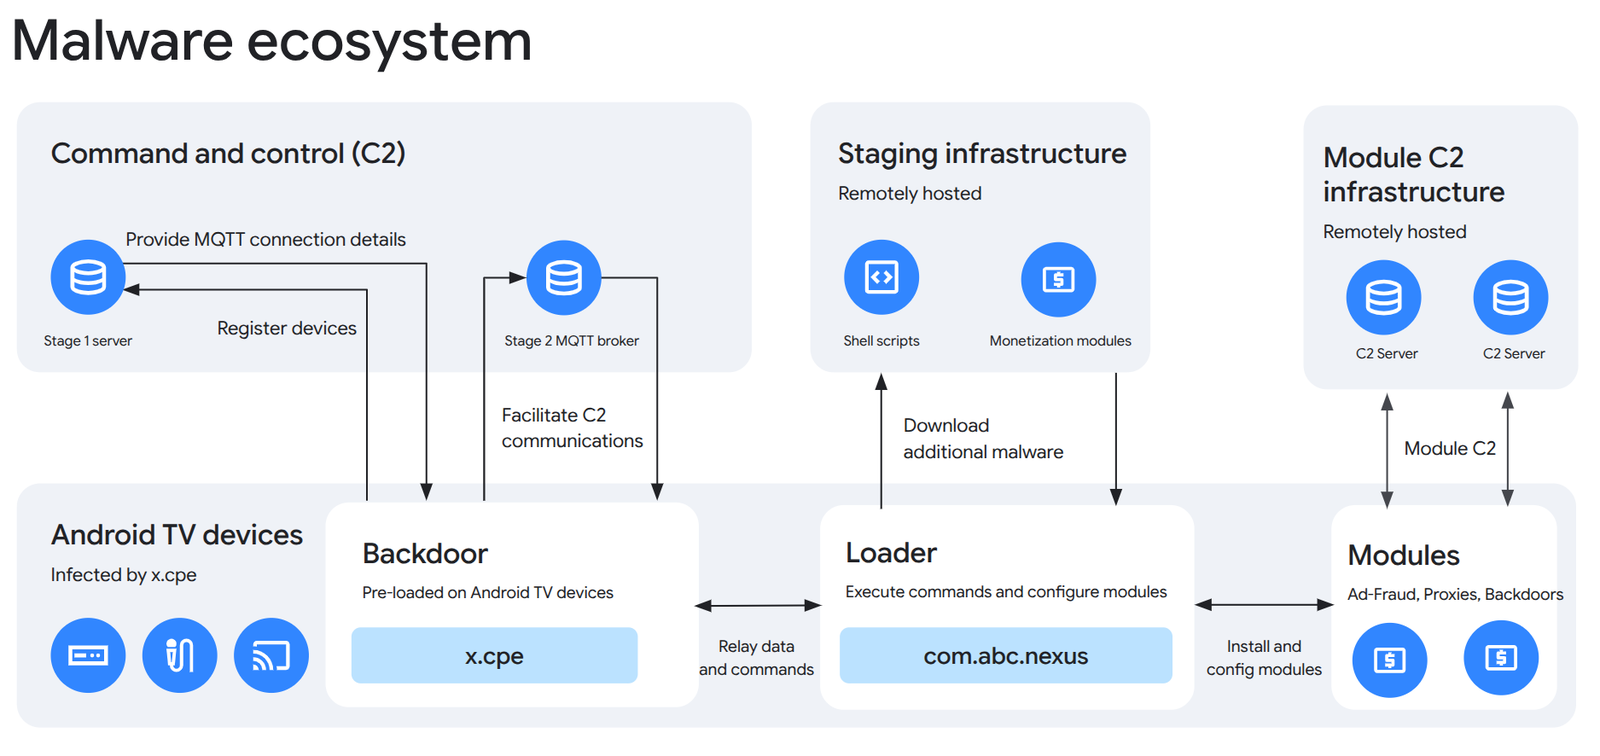
Google द्वारा जारी की गई जानकारी के अनुसार, इसमें शामिल कंपनी वीडियोस्ट्रॉन्ग है, जो चीन के शेन्ज़ेन में एक निर्माता है। कंपनी ने एक बार आधिकारिक रूप से प्रमाणित एंड्रॉइड टीवी सेट-टॉप बॉक्स उत्पादों का उत्पादन किया था, लेकिन जांच में पाया गया कि इसने कई मॉडलों और ब्रांडों के उपकरणों में रिमोट-नियंत्रणीय बैकडोर लगाए थे, और संबंधित उपकरणों को प्रबंधित करने और दुर्भावनापूर्ण कोड वितरित करने के लिए एक संपूर्ण सर्वर नेटवर्क बनाया था।
Google ने कहा कि ये दुर्भावनापूर्ण प्रोग्राम व्यक्तिगत कर्मचारियों के निजी कार्य नहीं थे, न ही ये विकास त्रुटियों के कारण होने वाली आकस्मिक घटनाएं थीं। जांचकर्ताओं ने पाया कि यह प्रणाली कई वर्षों से लगातार काम कर रही है और इसमें डाउनस्ट्रीम भागीदारों और दुर्भावनापूर्ण मॉड्यूल को लगातार प्रबंधित करने के लिए विशेष बुनियादी ढांचे और लगातार अद्यतन चोरी का पता लगाने वाले तंत्र हैं। इन जांच परिणामों के आधार पर, Google ने Videostrong के साथ सभी सहयोग समाप्त करने का निर्णय लिया और इसे और इसकी संबद्ध कंपनियों को भविष्य में Google एप्लिकेशन के साथ पहले से इंस्टॉल किए गए किसी भी प्रमाणित एंड्रॉइड डिवाइस का उत्पादन करने से प्रतिबंधित कर दिया।
अनुवर्ती उपाय के रूप में, Google ने XCPE बॉटनेट को नियंत्रित करने के लिए उपयोग किए जाने वाले डोमेन नामों और सर्वरों के खिलाफ कानूनी कार्रवाई शुरू की है और प्रासंगिक नियंत्रण लिंक को सफलतापूर्वक काट दिया है। साथ ही, कंपनी वीडियोस्ट्रॉन्ग और उसके सहयोगियों को भविष्य में अन्य प्रमाणित एंड्रॉइड डिवाइस निर्माताओं को सॉफ्टवेयर सेवाएं प्रदान करने से भी रोकती है।
सुरक्षा अनुसंधान से पता चलता है कि इस घटना का प्रभाव सामान्य मैलवेयर ट्रांसमिशन मामलों से कहीं अधिक है। पिछले दुर्भावनापूर्ण कार्यक्रमों के विपरीत, जो मुख्य रूप से नकली एंड्रॉइड डिवाइसों पर दिखाई देते थे, इसमें शामिल उत्पाद Google द्वारा प्रमाणित एंड्रॉइड टीवी डिवाइस हैं, जिसका अर्थ है कि उपभोक्ता आमतौर पर मानते हैं कि उन्हें खरीदते समय उन्होंने आधिकारिक सुरक्षा ऑडिट पास कर लिया है।
जांच में पाया गया कि हमलावर ने प्रमाणीकरण पहचान को बायपास करने के लिए एक विशेष रणनीति का उपयोग किया। जब डिवाइस फ़ैक्टरी से बाहर निकलता है तो वे उस पर छिपे हुए कोड को पहले से इंस्टॉल कर देते हैं, लेकिन परीक्षण प्रक्रिया को रोकने के लिए ओफ़्फ़स्केशन तकनीकों का उपयोग करते हैं और तब तक प्रतीक्षा करते हैं जब तक उपयोगकर्ता दुर्भावनापूर्ण मॉड्यूल को डाउनलोड करने या सक्रिय करने के लिए डिवाइस को पहली बार शुरू नहीं करता है। यह संबंधित उत्पादों को अनुकूलता और सुरक्षा परीक्षणों को सफलतापूर्वक पास करने की अनुमति देता है और इस प्रकार प्रमाणन योग्यता प्राप्त करता है।
Google ने स्वीकार किया कि इस घटना ने उसके प्रमाणन प्रणाली में खामियां उजागर कर दीं। कंपनी ने कहा कि इसमें शामिल विक्रेताओं ने उपयोगकर्ता उपकरणों पर दुर्भावनापूर्ण कोड लोड करने में देरी करने के लिए समीक्षा प्रक्रिया में रिक्त स्थानों का फायदा उठाया। इसी तरह की स्थितियों को दोबारा होने से रोकने के लिए, Google डिवाइस फ़र्मवेयर और उसके बाद के सॉफ़्टवेयर व्यवहार को सत्यापित करने की अपनी क्षमता को मजबूत करने के लिए अपने प्रमाणन और समीक्षा तंत्र को अपग्रेड कर रहा है।
सुरक्षा एजेंसियों के आंकड़ों के अनुसार, प्रभावित डिवाइस मुख्य रूप से एंड्रॉइड टीवी और Google टीवी सेट-टॉप बॉक्स के क्षेत्र में केंद्रित हैं, जिनमें से मेकूल ब्रांड के उत्पादों को प्रमुख प्रभावित लक्ष्यों में से एक माना जाता है। टीवी बॉक्स के अलावा, वही दुर्भावनापूर्ण घटक कुछ डिजिटल साइनेज उपकरण, कराओके उपकरण और टेलीमेडिसिन टर्मिनलों में भी पाए गए।
Google ने कहा कि संबंधित नियंत्रण सर्वर को बंद करने के बाद, हमलावरों ने बड़ी संख्या में उपकरणों को दूरस्थ रूप से नियंत्रित करने की क्षमता खो दी है। कंपनी का अनुमान है कि इस ऑपरेशन ने न केवल वर्तमान में पुष्टि किए गए संक्रमित उपकरणों को प्रभावित किया, बल्कि कम से कम 10 मिलियन अतिरिक्त प्रभावित उपकरणों और हमलावरों के बीच संचार चैनल को भी काट दिया, जिससे आगे की दुर्भावनापूर्ण गतिविधियों को फैलने से रोका जा सका।
जांच से पता चला कि इन पिछले दरवाजों का उपयोग अतिरिक्त मैलवेयर स्थापित करने, विज्ञापन धोखाधड़ी करने, प्रॉक्सी नेटवर्क बनाने और अन्य साइबर आपराधिक गतिविधियों को संचालित करने के लिए किया जा सकता था। अपने उच्च सिस्टम विशेषाधिकारों के कारण, संक्रमित डिवाइस को एक बड़े बॉटनेट सिस्टम में शामिल किया जा सकता है और उपयोगकर्ता की जानकारी के बिना हमलावरों को नेटवर्क संसाधन प्रदान किया जा सकता है।
Google ने इस बात पर जोर दिया कि डिवाइस निर्माताओं को जानबूझकर दुर्भावनापूर्ण बैकडोर वाले उपयोगकर्ताओं को उत्पाद बेचने की अनुमति देना उपभोक्ता विश्वास के साथ एक गंभीर विश्वासघात है। यद्यपि नियंत्रण सर्वर बंद कर दिया गया है और प्रभावित उपकरणों के लिए वर्तमान जोखिम काफी कम हो गया है, संबंधित उत्पादों के उपयोगकर्ताओं के लिए, उपकरण के स्रोत का मूल्यांकन करना और इसे अधिक प्रतिष्ठित ब्रांड उत्पाद के साथ बदलने पर विचार करना अभी भी एक सुरक्षित विकल्प है।
यह घटना एंड्रॉइड टीवी प्लेटफ़ॉर्म के विकास में सबसे गंभीर आपूर्ति श्रृंखला सुरक्षा घटनाओं में से एक बन गई है। क्योंकि इसमें शामिल उपकरणों को आधिकारिक प्रमाणीकरण प्राप्त हुआ था, इसने न केवल स्मार्ट टीवी हार्डवेयर आपूर्ति श्रृंखला की सुरक्षा के बारे में चिंताएं बढ़ा दीं, बल्कि Google को अपनी प्रमाणन प्रणाली की फिर से जांच करने और उपकरण निर्माताओं की निगरानी को और मजबूत करने के लिए प्रेरित किया।
टिप्पणियाँ