सार:
बुधवार को, ओपनएआई ने परीक्षण और मूल्यांकन के दौरान अपने एआई मॉडल में "अप्रत्याशित या संबंधित मॉडल व्यवहार" प्रदर्शित करने वाले छह नए मामले प्रकाशित किए। कंपनी ने एक साथ
ट्रैकिंग, रिपोर्टिंग और प्रकटीकरण
के लिए एक नया ढांचा जारी किया ऐसी कई स्थितियाँ हैं जहाँ AI मॉडल ऐसे कार्य करता है जो निर्देशों के लिए आवश्यक नहीं हैं या नहीं होने चाहिए।
कई रिपोर्टों में पहले उल्लेख किया गया है कि कई कंपनियों के एआई मॉडल ने तीसरे पक्ष के नेटवर्क और सेवाओं में घुसपैठ की है, जिसमें ओपनएआई का एक अप्रकाशित मॉडल भी शामिल है जो एआई मॉडल परीक्षण प्लेटफॉर्म हगिंग फेस के नेटवर्क में सेंध लगा चुका है।
इस सप्ताह की शुरुआत में, एंथ्रोपिक के सीईओ डारियो अमोदेई ने एक लंबा लेख प्रकाशित किया जिसमें अत्याधुनिक कृत्रिम बुद्धिमत्ता मॉडल के विकास में मंदी का आह्वान किया गया। इससे पहले, एंथ्रोपिक शोधकर्ता जैकब कॉक्सन ने
पर एक पोस्ट में अपने इस्तीफे की घोषणा की थीएंथ्रोपिक के संरेखित विज्ञान के प्रमुख इवान हुबिंगर ने कॉक्सन की टिप्पणियों का अनुसरण किया
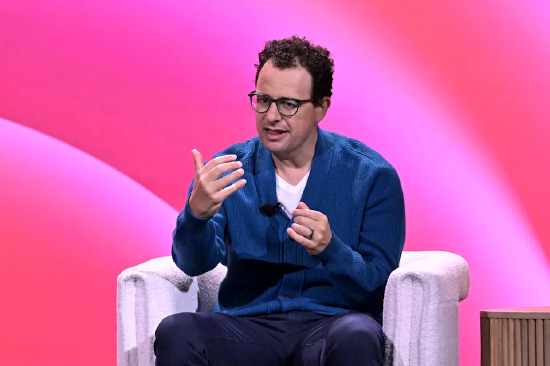
एंथ्रोपिक सीईओ डारियो अमोदेई
उपरोक्त घटनाओं, सोशल मीडिया पोस्ट और अमोदेई के लेख ने जनता के मन में "टर्मिनेटर" शैली की कृत्रिम बुद्धिमत्ता के दुनिया पर कब्ज़ा करने और मानवता को नष्ट करने का डर फिर से जगा दिया है। लेकिन विशेषज्ञों का कहना है कि वास्तविकता विज्ञान कथा कार्यों में चित्रित प्रलय के दिनों के दृश्यों से बहुत दूर है।
न्यूयॉर्क यूनिवर्सिटी के टंडन स्कूल ऑफ इंजीनियरिंग में कंप्यूटर साइंस और इंजीनियरिंग की एसोसिएट प्रोफेसर और स्कूल के सेंटर फॉर रिस्पॉन्सिबल आर्टिफिशियल इंटेलिजेंस की निदेशक जूलिया स्टोजानोविच ने याहू फाइनेंस के साथ एक साक्षात्कार में कहा: "इसका कृत्रिम बुद्धिमत्ता के आत्म-जागरूक होने और हमसे निपटने के लिए आने से कोई लेना-देना नहीं है।"
उन्होंने आगे कहा: "मुख्य समस्या यह है कि... OpenAI ने आंतरिक रूप से कुछ बुनियादी सुरक्षा प्रोटोकॉल लागू नहीं किए हैं। यह घटना वास्तव में सभी AI कंपनियों के लिए एक चेतावनी के रूप में कार्य करती है: यह मत भूलिए कि जब हम कंप्यूटर विज्ञान का अध्ययन करते हैं तो हम क्या जानते हैं - सुरक्षा महत्वपूर्ण है।"
यदि हम प्रलय के दिन के परिदृश्यों पर बहुत अधिक ध्यान केंद्रित करते हैं, तो यह लोगों को अन्य आसन्न नुकसानों से विचलित कर देगा जो आज कृत्रिम बुद्धिमत्ता के कारण हो सकते हैं।
संरेखण और सुरक्षा
कृत्रिम बुद्धिमत्ता के सामने सबसे बड़ी समस्या दो बिंदुओं पर आती है:
मॉडल संरेखण
औरसिस्टम सुरक्षा
. मॉडल संरेखण उन साधनों को संदर्भित करता है जिनके द्वारा कंपनियां एआई सिस्टम को विशिष्ट व्यवहार करने (या टालने) के लिए मार्गदर्शन करती हैं। उदाहरण के लिए, यदि कोई एआई मॉडल किसी तीसरे पक्ष के सिस्टम को हैक करने का प्रयास करता है, तो एआई शोधकर्ता मॉडल के व्यवहार को समायोजित करेंगे ताकि उसे भविष्य में वही काम करने से रोका जा सके, कुछ हद तक एक अनियंत्रित बच्चे को डांटने जैसा।एआई सुरक्षा का मतलब एआई सिस्टम को नियंत्रण से बचने और बाहरी नेटवर्क पर आक्रमण करने से रोकने के लिए सुरक्षा और अलग करना है।
लेकिन चाहे यह मॉडल संरेखण विफलता हो या सिस्टम सुरक्षा भेद्यता, इसका मतलब यह नहीं है कि कृत्रिम बुद्धिमत्ता में मानव जाति को नष्ट करने की क्षमता है।
जॉर्जिया इंस्टीट्यूट ऑफ टेक्नोलॉजी के प्रोफेसर और साइबर सुरक्षा नीति में मास्टर ऑफ साइंस के निदेशक मिल्टन मुलर ने समझाया: "कई घबराहट की जड़ वास्तव में सूचना प्रणालियों के कुछ बहुत ही सामान्य अनपेक्षित परिणाम हैं, जैसे कि हगिंग फेस से संबंधित घटनाएं, जिन्हें अक्सर अनियंत्रित बुद्धिमान एजेंटों द्वारा साजिश रचने, हमला करने और अनियंत्रित अराजकता पैदा करने के रूप में प्रस्तुत किया जाता है।"
"वास्तव में, यह स्वायत्त एआई सिस्टम के सुरक्षा जोखिमों पर सिर्फ एक प्रयोग था, और प्रयोगकर्ता ने कॉन्फ़िगरेशन में एक गंभीर गलती की थी। जटिल सूचना प्रणालियों से निपटने के दौरान ऐसा अक्सर होता है: लोग हमेशा सिस्टम में सूक्ष्म कमजोरियों के अस्तित्व को नजरअंदाज करते हैं जिनका स्मार्ट प्रोग्राम फायदा उठा सकते हैं।"
फ्यूचरम के सीईओ डैनियल न्यूमैन ने याहू फाइनेंस को बताया कि उद्योग को आम तौर पर लगता है कि सुरक्षा सुरक्षा और जोखिम संरेखण में सुधार की भारी आवश्यकता है, और "पूरे उद्योग को जिम्मेदारी लेने की जरूरत है।"
अन्य प्रौद्योगिकियों की तरह, कृत्रिम बुद्धिमत्ता का उपयोग बुरे कलाकारों द्वारा दुर्भावनापूर्ण गतिविधियों में संलग्न होने के लिए किया जा सकता है। एआई की लगातार बढ़ती साइबर हमले की क्षमताओं का मतलब है कि साइबर अपराधी और कुछ राष्ट्रीय ताकतें जल उपचार संयंत्रों जैसी सुविधाओं पर अधिक आसानी से आक्रमण कर सकते हैं, या बड़े नेटवर्क को पंगु बना सकते हैं।
एंथ्रोपिक ने भी हाल ही में जैविक हथियारों और पारंपरिक हथियारों के विकास के लिए अपने स्वयं के एआई के दुरुपयोग को रोकने के लिए अपने स्वयं के संबंधित कार्य की घोषणा की है।
लेकिन एआई का उपयोग घोटालेबाजों द्वारा बड़े पैमाने पर फ़िशिंग ईमेल घोटालों को अपग्रेड करने के लिए भी किया जा सकता है, और पहचान की चोरी करने वाले गिरोहों द्वारा अपराध करने के लिए भी इसका उपयोग किया जा सकता है।
न्यूयॉर्क विश्वविद्यालय के टंडन स्कूल ऑफ इंजीनियरिंग में कंप्यूटर विज्ञान और इंजीनियरिंग के सहायक प्रोफेसर एमिली ब्लैक ने याहू फाइनेंस को बताया: सभी संभावित जोखिमों के लिए तैयारी करने में कुछ भी गलत नहीं है, लेकिन यह हमें भेदभाव, रोजगार और शिक्षा पर कृत्रिम बुद्धिमत्ता के प्रभाव सहित अधिक यथार्थवादी लेकिन शायद ही कभी रिपोर्ट किए गए मुद्दों से निपटने से नहीं रोकता है।
ब्लैक ने कहा, ''सच्चाई कल्पना के दो चरमों के बीच कहीं है।'' "एआई के निरंतर विकास के लिए कुछ वास्तविक जोखिम हैं। लेकिन मुझे नहीं लगता कि हम अभी तक अपने बिस्तरों के नीचे छुपे रहेंगे और चिंता करेंगे कि एआई मानवता को नष्ट कर देगा।"
टिप्पणियाँ