सार:
फ्रांस और यूरोप में कई सुपरमार्केट श्रृंखलाओं को हाल ही में बड़े पैमाने पर साइबर हमलों का सामना करना पड़ा है। हैकरों ने सीधे स्टोर के प्रशीतन उपकरण को नियंत्रित किया और मूल रूप से अल्पकालिक डीफ़्रॉस्ट के लिए उपयोग किए जाने वाले फ़ंक्शन को चालू करना जारी रखा। इससे प्रशीतित और जमे हुए क्षेत्रों का तापमान बढ़ गया और बड़ी मात्रा में भोजन खराब हो गया और नष्ट हो गया, जिससे महत्वपूर्ण बुनियादी ढांचे की नेटवर्क सुरक्षा के बारे में चिंताएं बढ़ गईं।
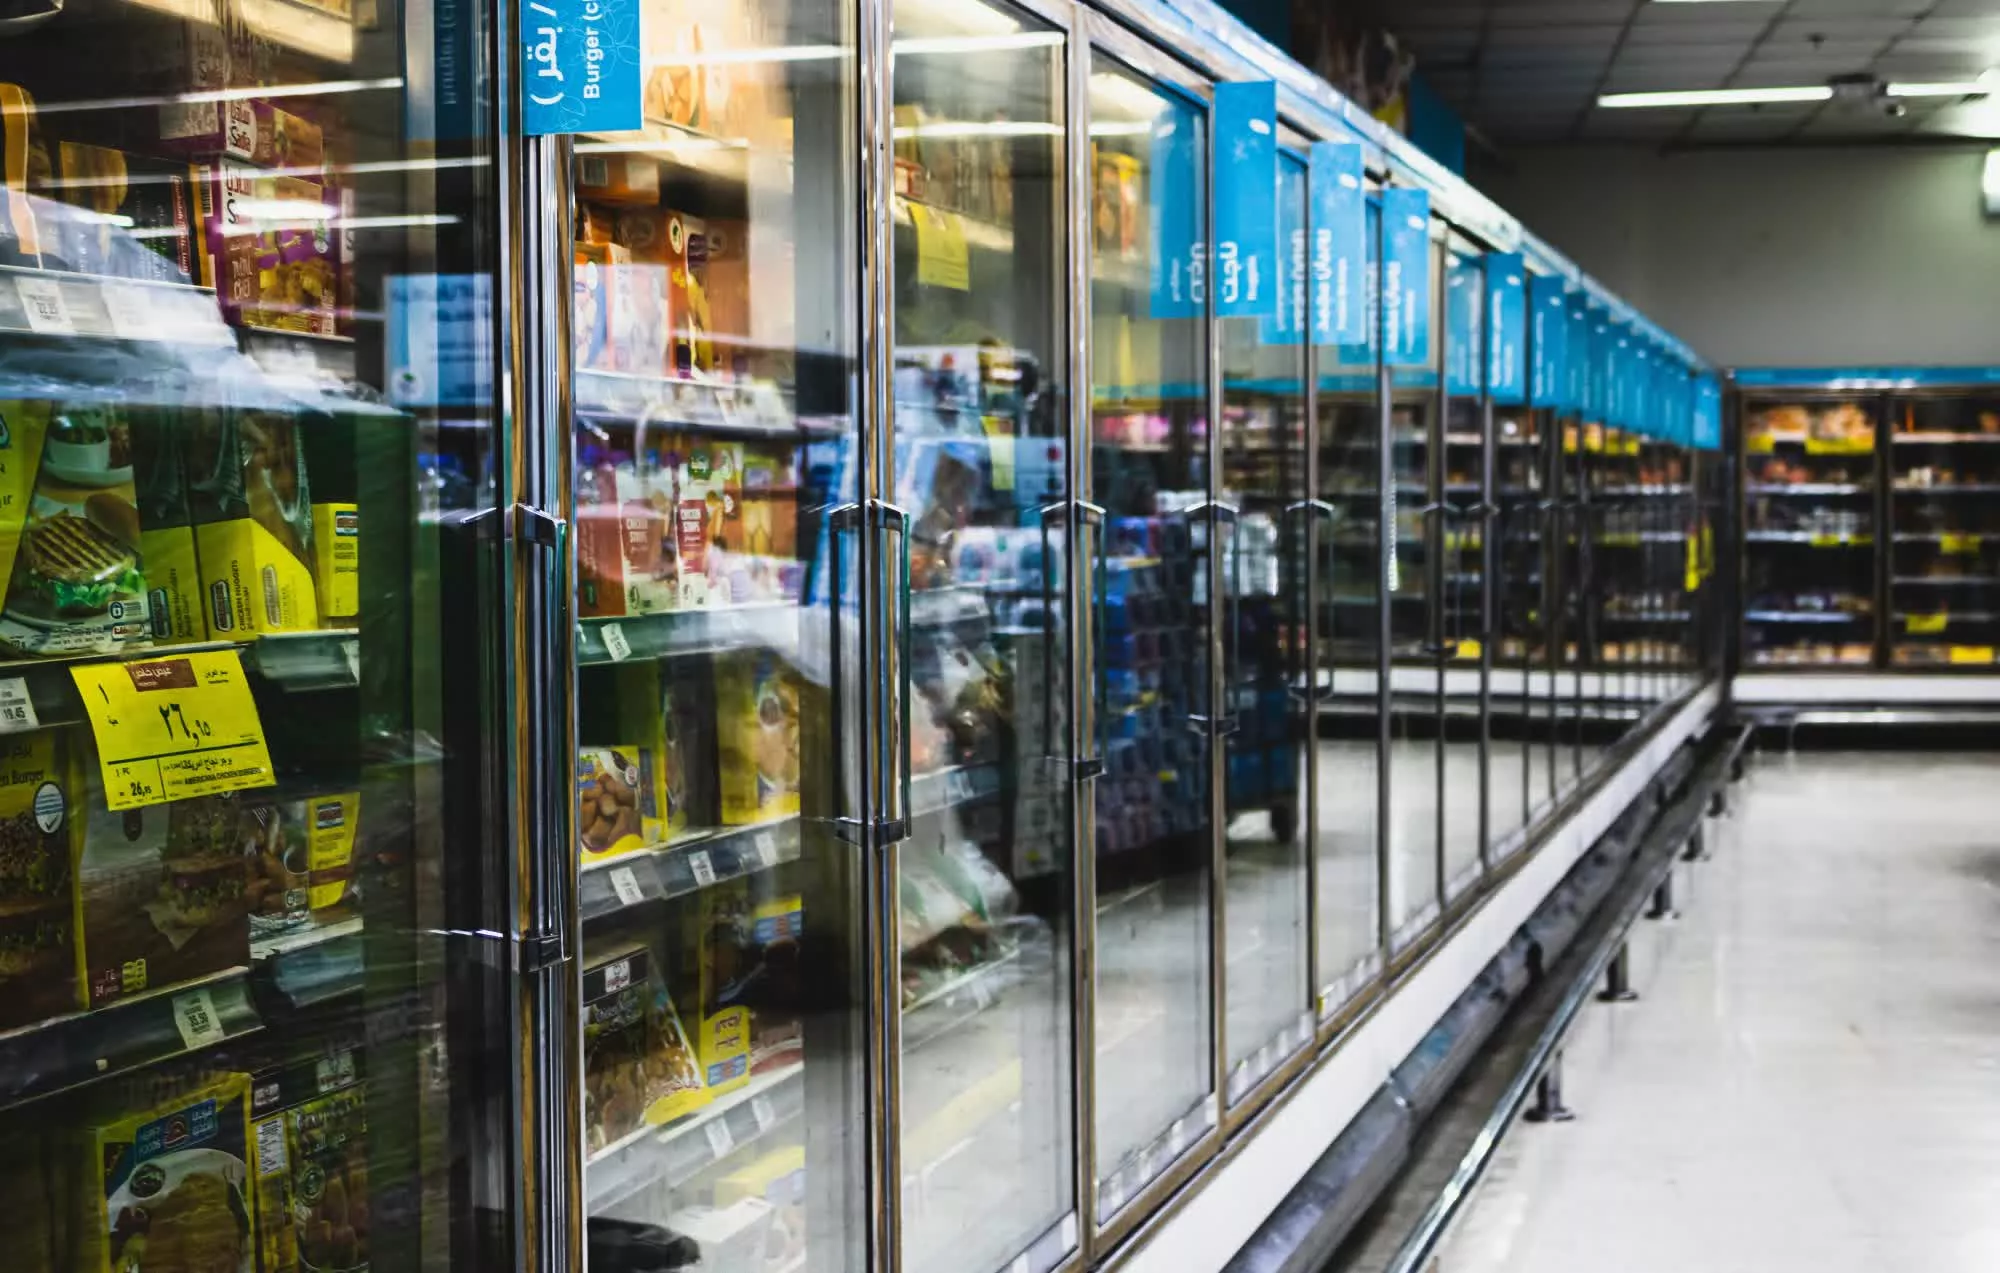
फ्रांसीसी खुदरा विक्रेताओं और मीडिया के अनुसार, हमला 11 अक्टूबर की शाम से 12 अक्टूबर की सुबह तक हुआ। हैकर्स ने सुपरमार्केट रेफ्रिजरेशन सिस्टम कंट्रोल प्लेटफॉर्म पर सफलतापूर्वक आक्रमण किया और उपकरण को निरंतर डीफ्रॉस्ट मोड में बदल दिया, जिससे कुछ फ्रीजर और कोल्ड स्टोरेज का तापमान 50 डिग्री सेल्सियस तक बढ़ गया। चूँकि हमला रात में हुआ, इसलिए कर्मचारियों को विसंगति का पता लगाने में कई घंटे लग गए। इस समय, बड़ी मात्रा में ताज़ा भोजन, मांस, डेयरी उत्पाद और जमे हुए भोजन अब नहीं बेचे जा सकेंगे।
सबसे बुरी तरह प्रभावित बड़ी फ्रांसीसी सुपरमार्केट श्रृंखला इंटरमार्चे है, जिसकी मूल कंपनी ने कहा कि लगभग 150 दुकानों पर हमला किया गया। फ्रांसीसी सहकारी सुपरमार्केट कॉपरेटिव यू के तहत लगभग सौ स्टोर भी प्रभावित हुए हैं। इसके अलावा, कहा जाता है कि लेक्लर्क और कैरेफोर जैसी सुपरमार्केट श्रृंखलाओं के कुछ स्टोरों में भी समस्याएं आई हैं, और कुछ क्षेत्रों में उपकरणों के अधिक गर्म होने के कारण आग भी लग गई है।
खाद्य सुरक्षा जोखिमों के कारण, संबंधित सुपरमार्केट को प्रभावित वस्तुओं का केंद्रीकृत विनाश करना पड़ा। शुरुआती अनुमानों से संकेत मिलता है कि अकेले कुछ दुकानों को नुकसान सैकड़ों-हजारों यूरो तक पहुंच गया है, और जैसे-जैसे अधिक प्रभावित दुकानों का काम पूरा होगा, समग्र आर्थिक क्षति लाखों यूरो तक पहुंचने की उम्मीद है।
कोऑपरेटिव यू के सीईओ डोमिनिक शेर्चर ने इस घटना को "अभूतपूर्व" हमला बताया। उन्होंने कहा कि खाद्य संरक्षण बनाए रखने और लोगों के लिए खाद्य आपूर्ति सुनिश्चित करने वाले महत्वपूर्ण उपकरणों के खिलाफ हमले की प्रकृति बेहद गंभीर है। प्रत्येक स्टोर की तकनीकी टीम और बाहरी विशेषज्ञ सिस्टम संचालन को बहाल करने के लिए कड़ी मेहनत कर रहे हैं।
जांच से पता चलता है कि हमले में डेनिश कंपनी डैनफॉस द्वारा प्रदान की गई प्रशीतन प्रबंधन प्रणाली शामिल होने की संभावना है। कुछ समय पहले, नेटवर्क सुरक्षा अनुसंधान टीम Team82 ने एक शोध रिपोर्ट जारी की थी जिसमें बताया गया था कि कुछ डैनफॉस रेफ्रिजरेशन नियंत्रकों में कई सुरक्षा कमजोरियां हैं, जो हमलावरों को रेफ्रिजरेशन उपकरण की ऑपरेटिंग स्थिति को दूर से नियंत्रित करने, यहां तक कि कूलिंग फ़ंक्शन को बंद करने और तापमान डेटा को गलत साबित करने की अनुमति देती हैं।
रिपोर्टों से संकेत मिलता है कि अधिकांश हमला किए गए डिवाइस फ़र्मवेयर के पुराने संस्करण चलाते हैं, और संबंधित सुरक्षा मुद्दों का खुलासा किया गया है और महीनों पहले समाधान प्रदान किए गए हैं। इसने बाहरी दुनिया को औद्योगिक नियंत्रण प्रणालियों और इंटरनेट ऑफ थिंग्स उपकरणों के अद्यतन और रखरखाव में खुदरा उद्योग में सुरक्षा जोखिमों पर ध्यान देने के लिए प्रेरित किया है।
इस बीच, डच रिटेल दिग्गज अहोल्ड डेल्हाइज़ ग्रुप ने भी पुष्टि की कि उसका नेटवर्क एक सुरक्षा घटना से निपट रहा है। समूह के अल्बर्ट हाइजन और अन्य ब्रांडों की कुछ वेबसाइटें और डिलीवरी सेवाएँ प्रभावित हुई हैं। हालाँकि यह स्पष्ट नहीं है कि डच घटना और फ्रांसीसी सुपरमार्केट पर हमले के बीच कोई सीधा संबंध है या नहीं, यूरोपीय खुदरा उद्योग स्पष्ट रूप से साइबर सुरक्षा चुनौतियों के एक नए दौर का सामना कर रहा है।
पेरिस में फ्रांसीसी प्रोक्यूरेटोरेट ने इस घटना की जांच शुरू कर दी है, और फ्रांसीसी राष्ट्रीय साइबर सुरक्षा एजेंसी ने भी हस्तक्षेप किया है। फिलहाल, हमलावर की पहचान की घोषणा नहीं की गई है और किसी संगठन ने इसकी जिम्मेदारी नहीं ली है.
सुरक्षा विशेषज्ञों ने चेतावनी दी है कि यह घटना दर्शाती है कि साइबर हमले अब डेटा चोरी करने या कंपनियों से जबरन वसूली तक सीमित नहीं हैं, बल्कि वास्तविक दुनिया की आपूर्ति श्रृंखलाओं और आजीविका के बुनियादी ढांचे को सीधे प्रभावित कर सकते हैं। यदि भविष्य में पावर ग्रिड, जल प्रणालियों या अन्य महत्वपूर्ण सार्वजनिक सेवाओं के खिलाफ इसी तरह के हमले शुरू किए गए, तो परिणाम भोजन की बर्बादी से कहीं अधिक गंभीर हो सकते हैं। जिसे लंबे समय तक सैद्धांतिक रूप से सबसे खराब स्थिति माना जाता था, वह अब वास्तविक जोखिम बन रही है।
टिप्पणियाँ