
सार:
प्रौद्योगिकी मीडिया टॉम के हार्डवेयर के अनुसार, सुरक्षा शोधकर्ताओं ने पाया कि लेनोवो थिंकप्लस FU100 फिंगरप्रिंट USB फ्लैश ड्राइव में AES-256 एन्क्रिप्शन तकनीक का उपयोग करने का दावा किया गया था, लेकिन अंदर डेटा संग्रहीत करने वाला SD कार्ड वास्तव में एन्क्रिप्टेड नहीं था। जिस किसी को यह उपकरण मिलता है वह संभावित रूप से फिंगरप्रिंट पहचान को बायपास कर सकता है और केवल आवरण हटाकर डेटा पढ़ सकता है।
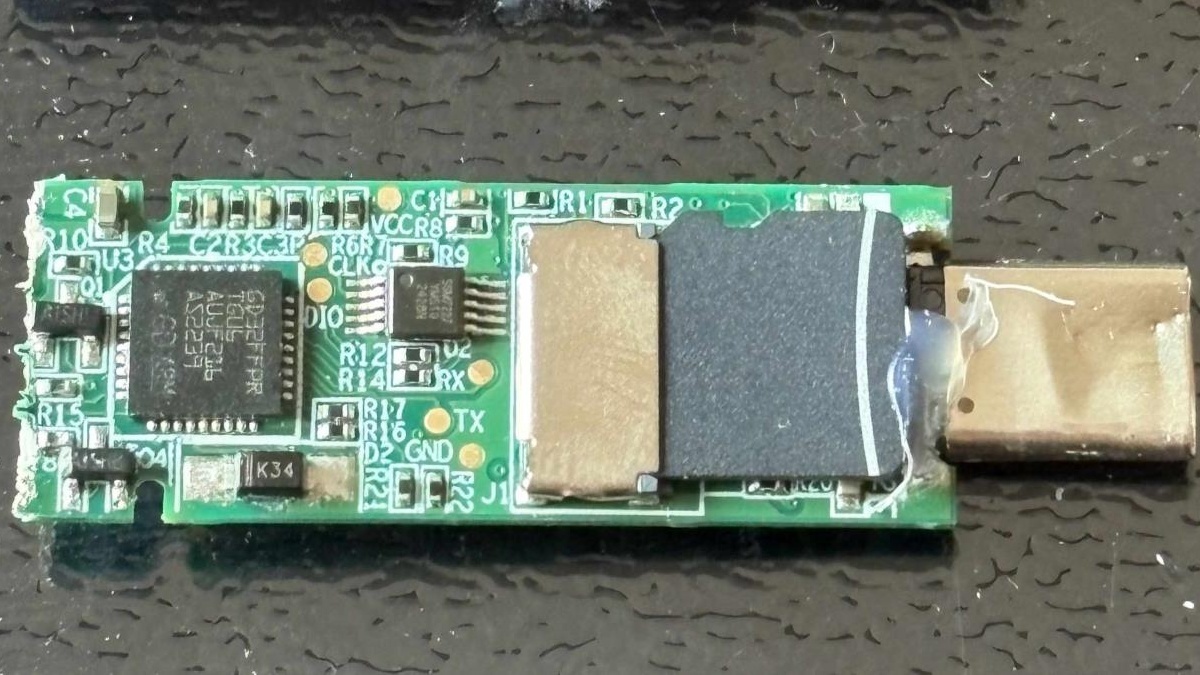
सुरक्षा शोधकर्ता ज़ुशेंग ली ने पिछले साल FU100 को अलग किया और इस साल मार्च में एक सम्मेलन में परिणाम प्रस्तुत किए। उन्होंने पाया कि इस यूएसबी फ्लैश ड्राइव के फिंगरप्रिंट पहचान फ़ंक्शन का उपयोग केवल यूएसबी कनेक्शन को नियंत्रित करने के लिए किया गया था, और मेमोरी कार्ड पर डेटा स्पष्ट टेक्स्ट में सहेजा गया था।
ली ने FU100 का वर्णन "एक फैंसी केस में एक एसडी कार्ड" के रूप में किया है। उनका मानना है कि यह मामला दिखाता है कि कुछ उत्पादों द्वारा दावा किया गया "हार्डवेयर सुरक्षा" सिर्फ विपणन हो सकता है।
लेनोवो ने बाद में FU100, FU200, TU800 USB फ्लैश ड्राइव और TSD303 मोबाइल सॉलिड-स्टेट ड्राइव के लिए मरम्मत समाधान जारी किए। उपयोगकर्ताओं को चीनी सेवा हॉटलाइन पर कॉल करना होगा और डिवाइस को प्रतिस्थापन के लिए वापस भेजना होगा या ऑन-साइट फर्मवेयर अपग्रेड की प्रतीक्षा करनी होगी। लेनोवो अनुशंसा करता है कि उपयोगकर्ता अपने डेटा का पहले से बैकअप ले लें और इसे वापस भेजने से पहले डिवाइस को पोंछने की दृढ़ता से अनुशंसा करता है।
लेनोवो प्रासंगिक सुरक्षा सलाह की गंभीरता को
उच्च
मानता है . घोषणा में शामिल तीन कमजोरियों में से एक कॉन्फ़िगरेशन सॉफ़्टवेयर से संबंधित है और लॉग-इन स्थानीय उपयोगकर्ताओं को डिवाइस प्रमाणीकरण को बायपास करने और अनधिकृत फिंगरप्रिंट दर्ज करने की अनुमति दे सकती है।ली ने लेनोवो के TSD303 मोबाइल सॉलिड-स्टेट ड्राइव पर एक और भेद्यता का भी पता लगाया। FU100 के विपरीत, TSD303 पर डेटा एन्क्रिप्ट किया गया है, लेकिन हार्ड ड्राइव पहले USB के माध्यम से कनेक्ट किया गया था और तुलना के लिए सॉफ़्टवेयर को स्पष्ट टेक्स्ट में सही पासवर्ड भेजा गया था, और पासवर्ड को इंटरसेप्ट किया जा सकता है।
भेद्यता की सूचना मिलने के लगभग तीन महीने बाद पहला समाधान निकाला गया था, लेकिन शोधकर्ताओं ने पाया कि समाधान में एक एन्क्रिप्शन कुंजी का उपयोग किया गया था जिसे टाइमस्टैम्प-जैसे मान से प्राप्त किया जा सकता था और फिर भी डिवाइस चोरी होने पर डेटा को प्रभावी ढंग से सुरक्षित करने में विफल रहा। पिछले साल के अंत में शुरू किया गया एक अनुवर्ती सुधार, ड्राइव को उपयोगकर्ता द्वारा दर्ज किए गए पासवर्ड को स्वयं सत्यापित करने की अनुमति देता है ताकि सही पासवर्ड कभी भी डिवाइस से बाहर न जाए।
रिपोर्ट में कहा गया है कि एक ही सॉफ्टवेयर डेवलपमेंट किट का उपयोग कई निर्माताओं के नौ अन्य उपकरणों द्वारा भी किया जाता है, और इनमें से अधिकांश उत्पाद संबंधित तकनीकी क्षमताओं वाले हमलावरों के लिए पासवर्ड भी लीक कर सकते हैं। शोधकर्ताओं ने यह भी पता लगाया कि दो अन्य डिवाइस माइक्रोएसडी कार्ड पर अनएन्क्रिप्टेड डेटा सहेजते हैं। ली द्वारा प्रस्तुत स्लाइडों में, संबंधित निर्माताओं के नाम अस्पष्ट कर दिए गए हैं।
कृत्रिम बुद्धिमत्ता का उपयोग करते हुए हाल ही में किए गए एक अनुवर्ती अध्ययन में, ली ने अन्य निर्माताओं के भंडारण उत्पादों और सुरक्षा सॉफ़्टवेयर का परीक्षण करने के लिए, अपने नियोक्ता द्वारा विकसित रिवर्स इंजीनियरिंग टूल के साथ मिलकर OpenAI के प्रोग्रामिंग टूल कोडेक्स का उपयोग किया।
रिपोर्ट से पता चलता है कि कोडेक्स लगभग
7 मिनट
में खुल गया हमने नेटैक टूल को तोड़ दिया और पाया कि प्रोग्राम में एक निश्चित कुंजी बनाई गई थी, और उपयोगकर्ता पासवर्ड भी डायग्नोस्टिक लॉग में लिखा गया था। इस साल मार्च में ली के भाषण के समय तक, नेटैक ने अभी तक कोई पैच जारी नहीं किया था। रिपोर्ट में यह नहीं बताया गया कि उत्पाद को अब ठीक कर दिया गया है या नहीं।अध्ययन में दो फ़ाइल कॉपी सुरक्षा उत्पाद भी शामिल थे। ऐसे उत्पाद प्राप्तकर्ता को फ़ाइलें देखने की अनुमति देते हैं लेकिन उन्हें सामग्री की प्रतिलिपि बनाने से रोकने का प्रयास करते हैं। कोडेक्स लगभग
26 मिनट
में काकासॉफ्ट यूएसबी कॉपी प्रोटेक्शन प्रोग्राम द्वारा उत्पन्न पासवर्ड को फिर से बनाया गया और उपयोगकर्ता के पासवर्ड के बिना एक परीक्षण फ़ाइल को डिक्रिप्ट किया गया। नेक्सकॉपी की कॉपी सिक्योर सुरक्षा व्यवस्था में लगभग10 मिनट
का समय लगता है भीतर उल्लंघन किया गया था.इसके अलावा, ली ने SecZure के YutianDun उत्पाद में अपेक्षाकृत सरल पासवर्ड वाले दो छिपे हुए खातों की खोज की। रिपोर्ट के अनुसार, इन खातों को ली द्वारा "बैकडोर्स" कहा जाता है, लेकिन इसका उपयोग यह निर्धारित करने के लिए नहीं किया जा सकता है कि निर्माता के इरादे दुर्भावनापूर्ण हैं।
ली ने कहा कि उन्होंने प्रासंगिक निष्कर्षों के बारे में KakaSoft, Nexcopy या SecZure को पहले से सूचित नहीं किया था। उनका मानना है कि जो यूएसबी फ्लैश ड्राइव हमलावरों के हाथ लग गए हैं, उन्हें वापस बुलाना या अपडेट करना मुश्किल है।
उन्होंने एक सकारात्मक मामले के रूप में एक ओपन सोर्स यूएसबी फ्लैश ड्राइव का भी हवाला दिया। हालाँकि डिवाइस माइक्रोएसडी कार्ड का भी उपयोग करता है, यह एन्क्रिप्शन को सही ढंग से लागू करता है और उपयोगकर्ता के पासवर्ड से कुंजी उत्पन्न करता है। हमलावर मेमोरी कार्ड को अकेले पढ़ता है और सीधे उसमें डेटा प्राप्त नहीं कर सकता है।
टिप्पणियाँ