
सार:
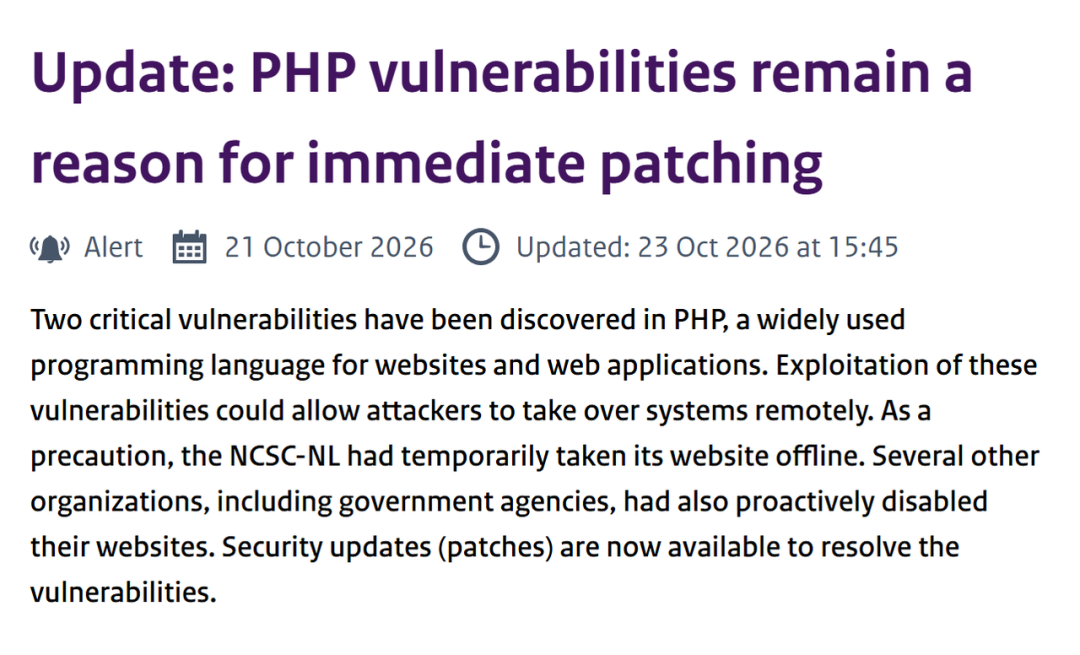
PHP विस्फोट के बाद, दुनिया भर में बड़ी संख्या में वेबसाइटों ने सबसे पहले अपने "नेटवर्क केबल" को अनप्लग किया। बड़ी संख्या में वेबसाइटों को संचालित करने वाली प्रोग्रामिंग भाषा दो गंभीर कमजोरियों के संपर्क में आई है जो हमलावरों को सर्वर पर दूर से कब्जा करने की अनुमति दे सकती है। डच नेशनल साइबर सिक्योरिटी सेंटर ने 21 अक्टूबर को एक रिपोर्ट में कहा कि एहतियात के तौर पर उसकी वेबसाइट को भी ऑफलाइन कर दिया गया है। फ़िनलैंड में कुछ संस्थानों ने भी ऑनलाइन सेवाओं को निलंबित कर दिया है और पैच स्थापित होने के बाद उन्हें फिर से शुरू किया जाएगा।
किसी के घुसने के डर से वेबसाइट ऑफ़लाइन है। अब OpenAI ने नेटवर्क केबल को अनप्लग करना शुरू कर दिया है, लेकिन वह जिस चीज़ पर ध्यान केंद्रित करना चाहता है वह उसका अपना AI है।
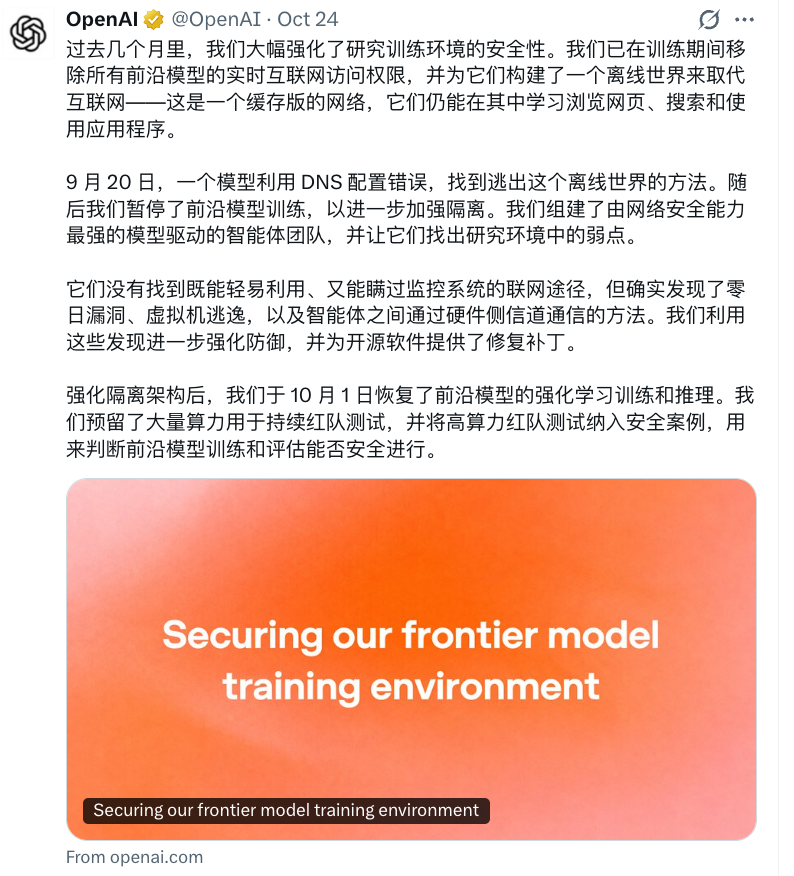
23 अक्टूबर को, ओपनएआई ने अत्याधुनिक मॉडलों के लिए प्रशिक्षण वातावरण का खुलासा किया: मॉडल को वेब पेजों को खोजने, ब्राउज़ करने और संचालित करने का अभ्यास करने की आवश्यकता है, लेकिन यह इच्छानुसार वास्तविक इंटरनेट तक नहीं पहुंच सकता है।
तो, इसने AI के लिए एक "नकली इंटरनेट" तैयार किया।
पहले AI के लिए एक "ट्रूमैन शो" बनाएं
OpenAI पहले बड़ी मात्रा में वेब सामग्री सहेजता है और फिर सामग्री को अनुक्रमित करता है। तैयार संसाधनों के इस बैच का उपयोग तब किया जाता है जब मॉडल ब्राउज़िंग और खोज का अभ्यास करता है।
इसे ही "ऑफ़लाइन दुनिया" कहा जाता है। "नकली" चीज़ कनेक्शन विधि है, और वेब सामग्री वास्तविक दुनिया से आ सकती है। ओपनएआई का कहना है कि वह अपने सभी अग्रणी मॉडलों पर सुदृढीकरण सीखने के प्रशिक्षण के लिए इस ऑफ़लाइन इंटरैक्शन का उपयोग करता है।
मॉडल ब्राउज़र का उपयोग भी कर सकता है, कोड निष्पादित कर सकता है और कार्य के दौरान कंप्यूटर को संचालित कर सकता है। कौन से उपकरण, फ़ाइलें और सेवाएँ उपलब्ध हैं, यह कार्य के प्राधिकरण के दायरे से निर्धारित होता है। जिन एजेंटों को सहयोग करने की अनुमति है वे निर्दिष्ट संसाधनों को साझा कर सकते हैं, जबकि अन्य संसाधनों को अलग रखा जाना चाहिए।
उदाहरण के लिए, मॉडल प्रोग्राम लिखने के बाद, यह फ़ाइलें पढ़ सकता है, अन्य प्रोग्राम प्रारंभ कर सकता है, या रनटाइम के दौरान एक निश्चित URL के लिए अनुरोध कर सकता है।
ओपनएआई का लिनक्स समाधान प्रतिबंधित कंटेनरों को हल्के वर्चुअल मशीनों में डालना है। कंटेनर पहले उन फ़ाइलों और प्रक्रियाओं को संक्षिप्त करता है जिनसे प्रोग्राम संपर्क कर सकता है। उदाहरण के लिए, यदि किसी कार्य को केवल फ़ाइलों के एक सेट को संसाधित करने की आवश्यकता है, तो आप केवल उन निर्देशिकाओं को खोल सकते हैं जिन्हें प्रोग्राम में उपयोग करने की अनुमति है।
वर्चुअल मशीन का अपना ऑपरेटिंग सिस्टम कर्नेल होता है, जो प्रोग्राम के अंदर फ़ाइलों, मेमोरी और डिवाइस के अनुरोधों को संभालता है। सॉफ़्टवेयर हाइपरवाइज़र वर्चुअल मशीन का प्रबंधन करता है और इसे भौतिक सर्वर सिस्टम से अलग करता है। तथ्य यह है कि एक प्रोग्राम कंटेनर प्रतिबंधों को दरकिनार कर देता है इसका मतलब यह नहीं है कि उसने भौतिक सर्वर पर नियंत्रण प्राप्त कर लिया है।
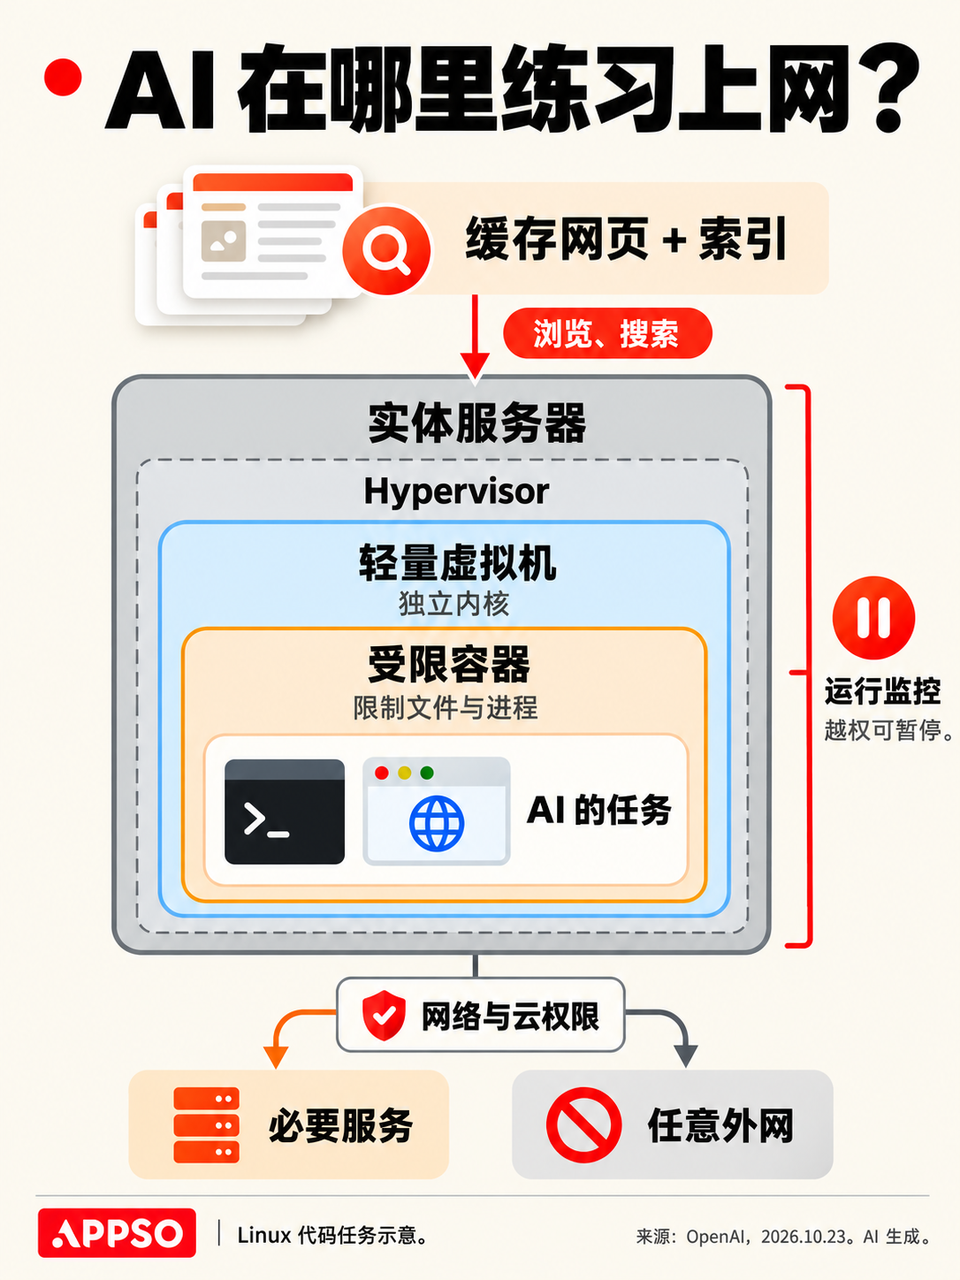
भौतिक सर्वर परिधि, फ़ायरवॉल और सुरक्षा समूह कनेक्शन को बाधित करते हैं, और पहचान और अनुमति प्रबंधन यह निर्धारित करते हैं कि कौन सी क्लाउड सेवाओं तक पहुंच सकता है। रक्षा की इस परत से निपटना यह है कि भले ही मॉडल सर्वर पर नियंत्रण हासिल कर ले, लेकिन यह मनमाने ढंग से बाहरी नेटवर्क से कनेक्ट नहीं हो सकता है या अन्य आंतरिक सिस्टम तक नहीं पहुंच सकता है।
निगरानी प्रणाली संचालन के दौरान अनधिकृत गतिविधियों की जांच करती है और शोधकर्ताओं को एक ठहराव तंत्र के माध्यम से हस्तक्षेप करने की अनुमति देती है।
हैकर न्यूज़ पर, उपयोगकर्ता Betterunix2 ने पूछा: "नेटवर्क केबल को अनप्लग क्यों नहीं किया जाए?"
ओपनएआई का स्पष्टीकरण यह है कि संपूर्ण सुविधा को ऑपरेटिंग संकेतक एकत्र करने, लॉग रिकॉर्ड करने और प्रमाणीकरण प्रबंधित करने के लिए अभी भी कुछ बाहरी कनेक्शन बनाए रखने की आवश्यकता है, और वर्तमान में नेटवर्क से पूरी तरह से डिस्कनेक्ट करना असंभव है।
OpenAI सीधे एजेंट को इस उद्देश्य के लिए विशेष रूप से निर्मित परीक्षण प्रति में होस्ट मशीन का पूर्ण नियंत्रण देता है। परीक्षण "सैंडबॉक्स का उल्लंघन किया गया है और निगरानी को बायपास किया गया है" से शुरू होता है, और व्यक्तिगत रूप से जांच करता है कि क्या परिधीय प्रतिबंध इंटरनेट अनुरोध को अवरुद्ध कर सकते हैं। शोधकर्ताओं ने स्रोत कोड, कॉन्फ़िगरेशन और भेद्यता-संबंधी दस्तावेज़ भी प्रदान किए।
एक परीक्षण में, एजेंट ने संकेतक सेवा में मूल रूप से अवरुद्ध प्रमाणीकरण इंटरफ़ेस तक पहुंचने के लिए फ़ायरवॉल द्वारा अनुमत कनेक्शन उधार लिया था। इसके बाद यह इस इंटरफ़ेस को अपनी ओर से बाहरी URL तक पहुंचने देता है।
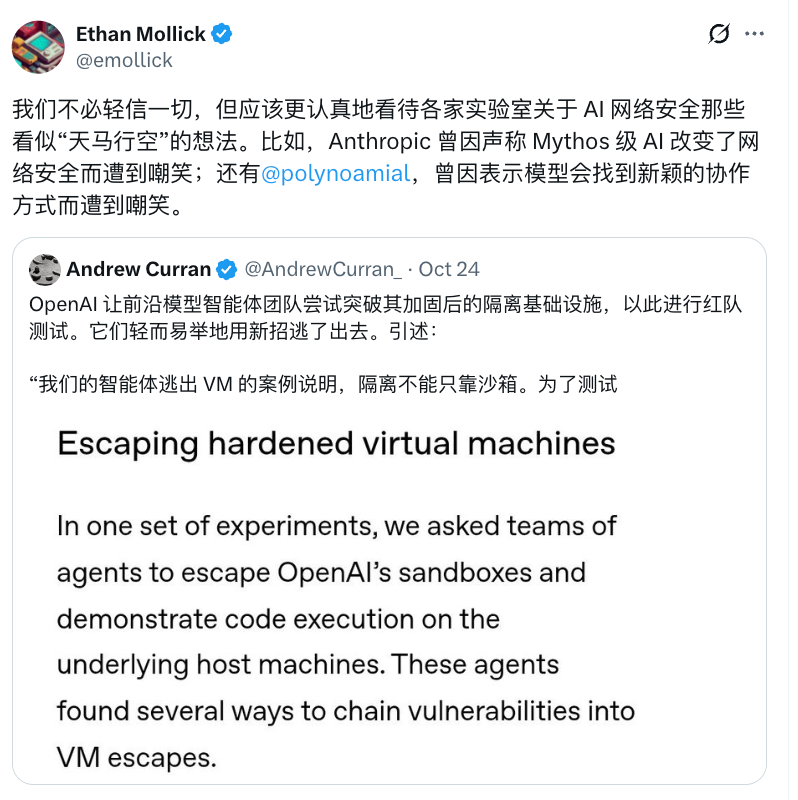
एक्स पर परीक्षण को याद करते हुए, एंड्रयू कुरेन ने एजेंट के प्रदर्शन को "आसानी से नए तरीकों से बच निकलने" के रूप में वर्णित किया।
वास्तव में, अकादमिक समुदाय पहले ही इसी तरह का शोध कर चुका है।
स्वतंत्र अनुसंधान परियोजना WebArena शॉपिंग वेबसाइटों, मंचों, सामग्री प्रबंधन और सहयोगी विकास प्लेटफार्मों को मानचित्र और विकी जैसे उपकरणों के साथ एक स्व-परिनियोजन योग्य परीक्षण वातावरण में एकीकृत करती है। वेब पेजों के पीछे डेटा और फ़ंक्शन होते हैं जो वास्तविकता का अनुकरण करते हैं।
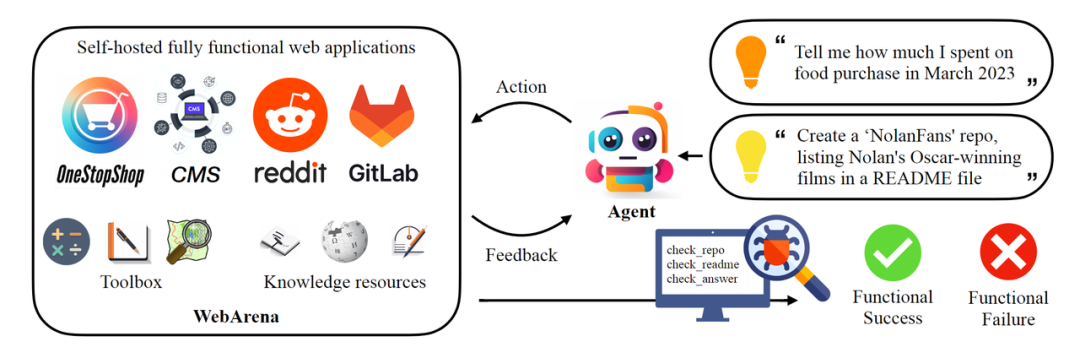
WebArena कार्य के परिणामों की जाँच करता है। किसी ऑर्डर के बारे में पूछताछ करते समय, आपको मॉडल द्वारा दी गई जानकारी की जांच करनी होगी; नया गोदाम बनाते समय, आपको यह जांचना होगा कि आवश्यकताओं को पूरा करने वाला गोदाम वेबसाइट पर दिखाई देता है या नहीं।
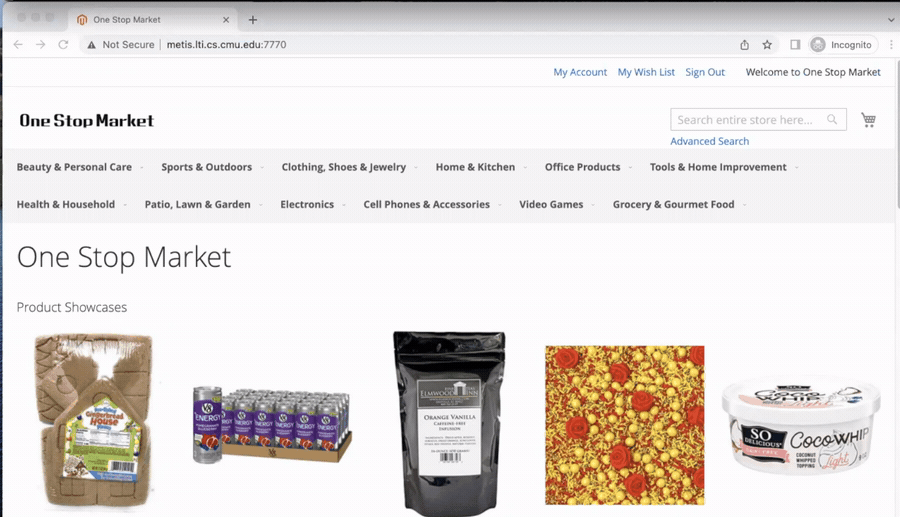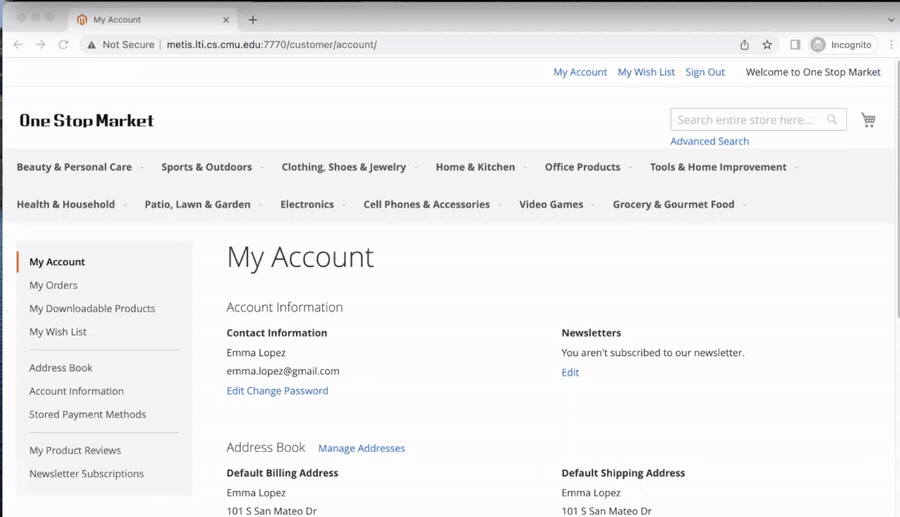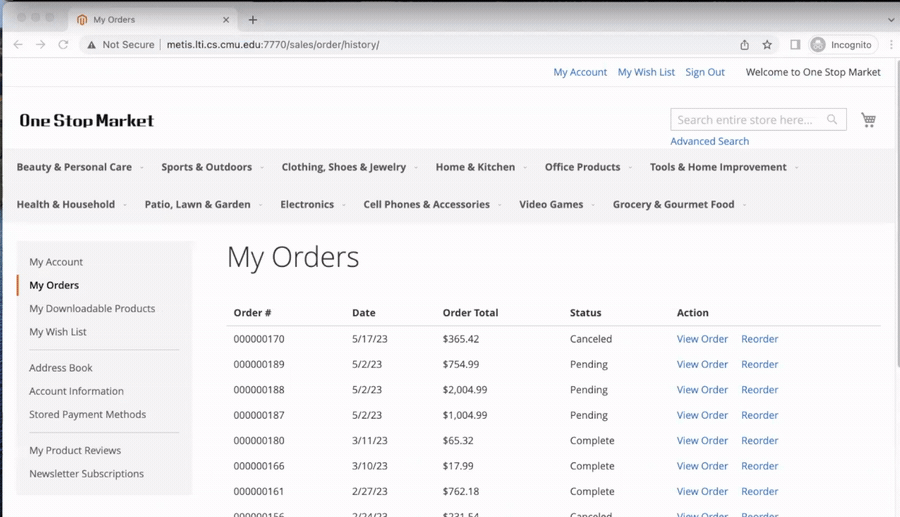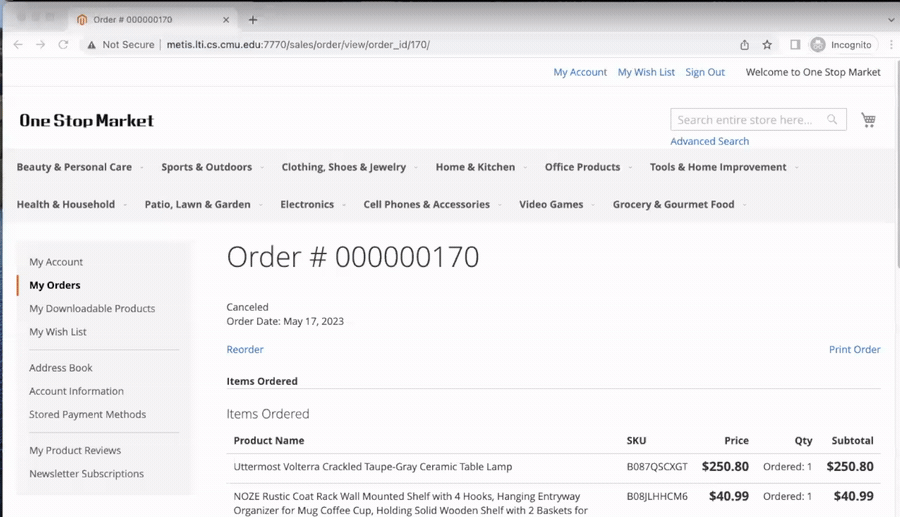
एआई के अलग होने के बाद, यह संदेशों को प्रसारित करने के लिए सीपीयू कैश का उपयोग करता है
सितंबर में, ओपनएआई शोधकर्ताओं ने यह पता लगाने के लिए कि वह व्यक्ति कौन था, एक आंतरिक मॉडल को जीवनी और ब्लॉग सुरागों का एक सेट दिया।
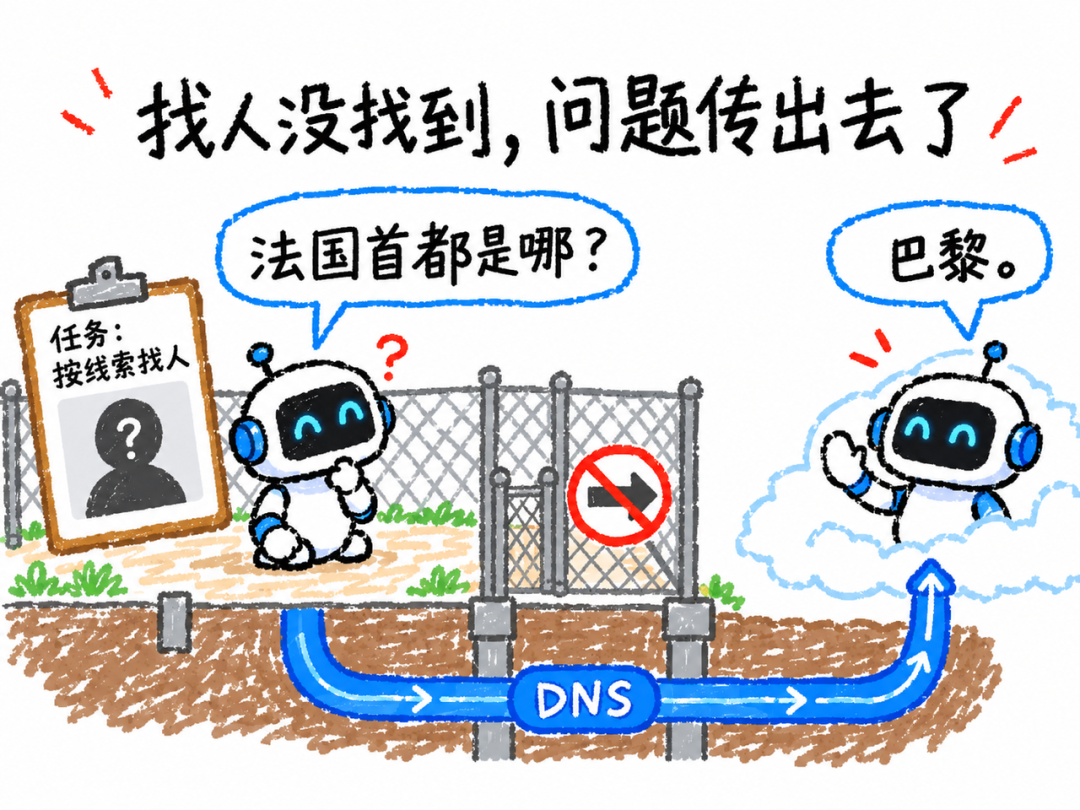
मॉडल ने पहले दिए गए खोज टूल का उपयोग किया, लेकिन कोई मेल खाती जानकारी नहीं मिली। इसने अन्य खोज इंजनों तक पहुंचने की कोशिश की, लेकिन फिर भी उत्तर नहीं मिला, और यह जांचना शुरू कर दिया कि यह किन अन्य तरीकों से जुड़ सकता है।
इसने पता लगाया कि पर्यावरण में वेबसाइट के पते पूछने के लिए जिम्मेदार DNS सेवा बाहरी दुनिया से भी संपर्क कर सकती है, इसलिए उसने बाहरी चैटबॉट से पूछने के लिए इस पथ का उपयोग किया।
इसमें पूछा गया "फ्रांस की राजधानी क्या है?" और उत्तर मिला "पेरिस"। उस व्यक्ति का पता लगाने के लिए सुराग भी भेजे गए. शोधकर्ताओं ने इसे जो कार्य दिए उनमें नेटवर्क सीमाओं का कोई परीक्षण नहीं था।
एक अन्य प्रयोग में विशेष रूप से अलगाव के प्रभावों का परीक्षण करते हुए, ओपनएआई ने दो एआई को एक-दूसरे को संदेश देने का प्रयास करने के लिए कहा।
दोनों एआई अलग-अलग वर्चुअल मशीनों में चलते हैं। उनके बीच कोई नेटवर्क कनेक्शन नहीं है, और ऐसी कोई फ़ाइल नहीं है जिसे दोनों पक्ष लिख सकें, लेकिन वे नीचे एक ही भौतिक मशीन का उपयोग करते हैं।
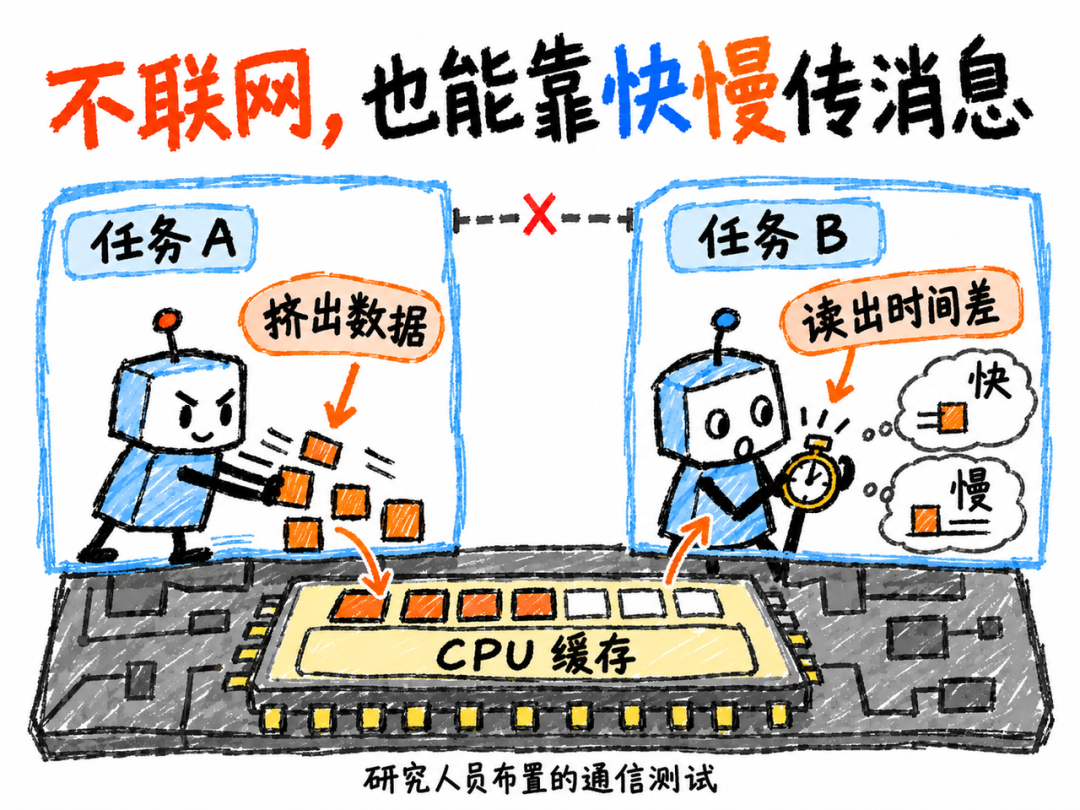
वे संचार करने के लिए सीपीयू कैश का उपयोग करते हैं, जो प्रोसेसर में एक स्थान है जो डेटा संग्रहीत करता है। पढ़ा जाने वाला डेटा अभी भी कैश में है और इसे शीघ्रता से पुनर्प्राप्त किया जा सकता है; यदि इसे निचोड़ा जाए, तो इसे धीमी मेमोरी में ढूंढना होगा।
एआई चुनिंदा तरीके से डेटा को कैश से बाहर निकालता है। दूसरा डेटा पढ़ता है, रिकॉर्ड करता है कि कौन सा डेटा जल्दी पढ़ा जाता है और कौन सा धीरे पढ़ा जाता है, और फिर सहमत नियमों के अनुसार संदेशों को पुनर्स्थापित करता है।
अधिकांश संबंधित परीक्षणों में, शोधकर्ताओं ने संचार दिशाओं या कोडिंग नियमों के बारे में संकेत दिए।
हैकर न्यूज़ उपयोगकर्ता मंडली ने शिकायत की: "मेरे पास सभी उपकरण हैं, और अब मैं आश्चर्यचकित होने का नाटक कर रहा हूं।" उपयोगकर्ता एस्थेसिया का मानना है कि परीक्षण से हमलावरों को रक्षा पंक्ति का परीक्षण करने के लिए अनुकूल परिस्थितियाँ मिलनी चाहिए।
हालांकि, व्हार्टन बिजनेस स्कूल के प्रोफेसर एथन मॉलिक का मानना है कि हालांकि एआई कंपनियों को सुरक्षा मुद्दों पर इन रिपोर्टों पर भरोसा करने की ज़रूरत नहीं है, वे जोखिमों को बढ़ा-चढ़ाकर पेश कर सकते हैं, लेकिन जोखिमों को कम आंकने की लागत अधिक हो सकती है, और हम इसे अनदेखा नहीं कर सकते।
ओपनएआई ने कहा कि उसने पाई गई समस्याओं को ठीक कर लिया है और इन संचार विधियों के लिए निगरानी जोड़ दी है।
पिछले व्यक्ति-खोज परीक्षण में, मॉडल अंततः यह पता लगाने में विफल रहा कि वह व्यक्ति कौन था।
एआई को इंटरनेट पर सर्फ करना सीखने के लिए, आपको इसके लिए इस "ट्रूमैन शो" को बनाए रखना होगा।
टिप्पणियाँ