सार:
एफबीआई ने हाल ही में एक कनाडाई साइबर सुरक्षा कंपनी के सह-संस्थापक को गिरफ्तार किया है। यह व्यक्ति लंबे समय से रैंसमवेयर घटना प्रतिक्रिया और फिरौती वार्ता व्यवसाय में लगा हुआ है, और वर्तमान में हैकर समूह शाइनीहंटर्स की सहायता करने के लिए संघीय आपराधिक आरोपों का सामना कर रहा है। यह मामला न केवल हाल ही में बड़ी संख्या में एफबीआई कर्मचारियों की संवेदनशील जानकारी की चोरी से संबंधित है, बल्कि साइबर सुरक्षा परामर्श कंपनियों, रैंसमवेयर वार्ता सेवाओं और साइबर अपराध उद्योग श्रृंखला के बीच संबंधों पर भी ध्यान आकर्षित कर सकता है।
साइबर सुरक्षा खोजी रिपोर्टर ब्रायन क्रेब्स द्वारा संचालित क्रेब्सऑन सिक्योरिटी वेबसाइट द्वारा 9 अक्टूबर को प्रकट की गई जानकारी के अनुसार, एफबीआई एजेंटों ने स्थानीय समयानुसार 8 अक्टूबर को पेंसिल्वेनिया में एक कनाडाई साइबर सुरक्षा कंपनी के सह-संस्थापक एडवर्ड डबरोव्स्की को गिरफ्तार किया। इससे पहले, न्यूयॉर्क टाइम्स ने बताया था कि एफबीआई ने शाइनीहंटर्स हैकर समूह की सहायता करने के संदेह में पेंसिल्वेनिया में एक कनाडाई व्यक्ति को गिरफ्तार किया था, लेकिन उसका नाम जारी नहीं किया था।
मामले से परिचित कई लोगों ने क्रेब्सऑनसिक्योरिटी को बताया कि डबरोव्स्की पेंसिल्वेनिया में एक साइबर बीमा उद्योग सम्मेलन में भाग ले रहे थे जब उन्हें गिरफ्तार किया गया था। उनकी कंपनी के व्यवसाय में साइबर अपराधियों के साथ रैंसमवेयर भुगतान पर बातचीत करना और साइबर हमलों का सामना करने वाले व्यवसायों को प्रतिक्रिया और बातचीत सेवाएं प्रदान करना शामिल है।
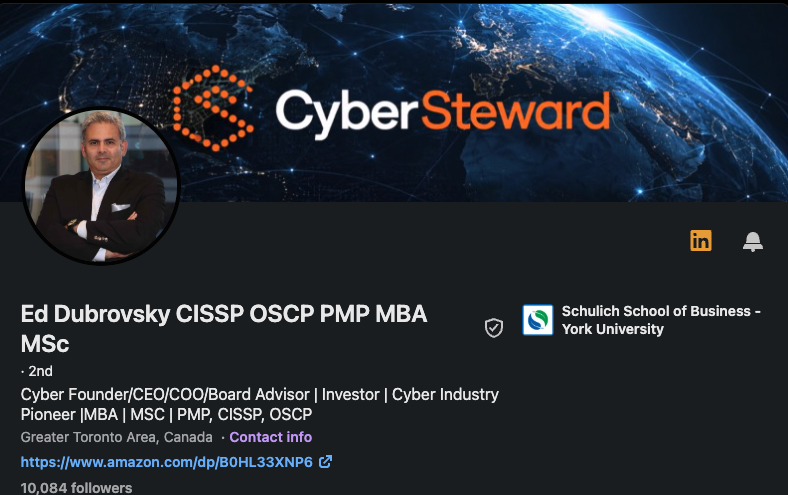
प्रासंगिक सम्मेलन वेबसाइट पर दी गई जानकारी के अनुसार, साइबर जोखिम शिखर सम्मेलन 5 से 7 अक्टूबर तक फिलाडेल्फिया के लोउज़ होटल में आयोजित किया जाएगा। सम्मेलन के प्रमुख प्रायोजकों में से एक कनाडाई साइबर सुरक्षा कंपनी साइफर है। सार्वजनिक लिंक्डइन प्रोफाइल से पता चलता है कि डबरोव्स्की साइफ़र के सह-संस्थापक थे और वर्तमान में एक अन्य कनाडाई साइबर सुरक्षा कंपनी, साइबरस्टीवर्ड से जुड़े हुए हैं।
डबरोव्स्की ने पहले लिंक्डइन पर कहा था कि उन्होंने साइबरस्टीवर्ड टीम के साथ सम्मेलन में भाग लेने की योजना बनाई है और उद्योग के अंदरूनी सूत्रों के साथ रैंसमवेयर और साइबर जबरन वसूली की घटनाओं में रणनीतिक परामर्श, बातचीत और समाधान पर चर्चा जारी रखने के लिए उत्सुक हैं।
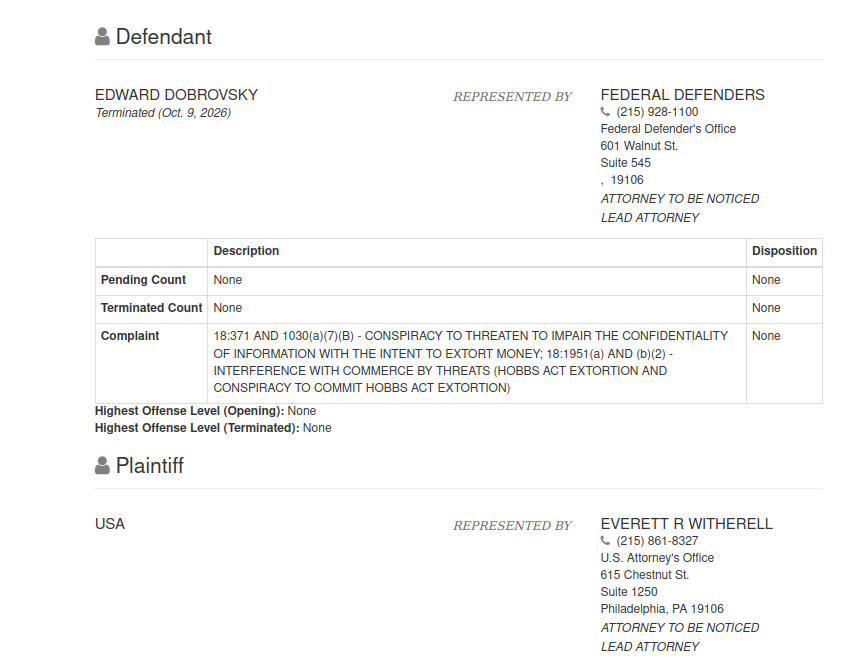
अमेरिकी संघीय अदालत में सार्वजनिक रिकॉर्ड से पता चलता है कि एडवर्ड डोबरोव्स्की, जिसका अंतिम नाम थोड़ा अलग तरीके से लिखा गया है, को 8 अक्टूबर को पेंसिल्वेनिया में गिरफ्तार किया गया था और इंटरनेट जबरन वसूली और साजिश से संबंधित आरोपों का सामना करना पड़ा था। मामले में मुख्य अभियोजन सामग्री सहित कुछ अदालती दस्तावेजों को सील कर दिया गया है। हालाँकि, कुछ दस्तावेज़ अभी भी कानूनी जानकारी वेबसाइट कोर्टलिसनर में शामिल हैं।
मौजूदा अदालती रिकॉर्ड से पता चलता है कि संबंधित आरोपों में धन उगाही के उद्देश्य से जानकारी की गोपनीयता से समझौता करने की धमकी देने और धमकियों के माध्यम से व्यावसायिक गतिविधियों में हस्तक्षेप करने की साजिश शामिल है। यह ध्यान दिया जाना चाहिए कि वर्तमान सार्वजनिक जानकारी अभी भी सीमित है, मामले के कुछ प्रमुख दस्तावेज़ अभी तक सार्वजनिक नहीं किए गए हैं, और संबंधित आरोपों का मतलब यह नहीं है कि प्रतिवादी को अदालत द्वारा दोषी पाया गया है।
अमेरिकी संघीय कारागार ब्यूरो की वेबसाइट से पता चलता है कि 54 वर्षीय एडवर्ड डबरोव्स्की को वर्तमान में फिलाडेल्फिया में एक संघीय सुविधा में रखा जा रहा है। वहीं, अदालत के रिकॉर्ड बताते हैं कि मामला 9 अक्टूबर को टेक्सास के पूर्वी जिले के संघीय जिला न्यायालय में स्थानांतरित कर दिया गया था। मामले से परिचित लोगों ने कहा कि एफबीआई ने शाइनीहंटर्स संगठन में अपनी जांच को टेक्सास के एक फील्ड कार्यालय में केंद्रित कर दिया है।
एफबीआई ने डबरोव्स्की की गिरफ्तारी के संबंध में क्रेब्सऑनसिक्योरिटी पर कोई टिप्पणी नहीं की। रिपोर्ट के समय, डबरोव्स्की को अभी तक सार्वजनिक रूप से किसी वकील को बनाए रखने की पुष्टि नहीं की गई थी, और अदालत के रिकॉर्ड से पता चलता है कि उस समय उसे अभी तक अदालत द्वारा नियुक्त सार्वजनिक रक्षक नहीं मिला था।
डबरोव्स्की ने "साइबर एक्सटॉर्शन स्ट्रैटेजिक रिस्पॉन्स" नामक एक किताब भी लिखी है, जो लगभग 252 पृष्ठों की है और इस बात पर केंद्रित है कि रैंसमवेयर हमले का सामना करने के बाद कंपनियां खतरों का आकलन कैसे कर सकती हैं, प्रतिक्रिया योजनाएं विकसित कर सकती हैं, संवाद कर सकती हैं और अपने हितों की रक्षा कर सकती हैं।
पुस्तक में एक मुख्य बिंदु यह है कि अपराधियों के साथ संवाद करने का मतलब फिरौती देने के लिए सहमत होना नहीं है; बातचीत में भाग लेने का मतलब यह नहीं है कि भुगतान अंततः किया जाना चाहिए। हमलावर के साथ जुड़ाव के अन्य उद्देश्य भी हो सकते हैं, जैसे चोरी किए गए डेटा की प्रामाणिकता की पुष्टि करना, अतिरिक्त जानकारी इकट्ठा करना, घटना से निपटने के लिए समय खरीदना और विकल्पों को संरक्षित करना, जबकि संगठन विभिन्न प्रतिक्रिया विकल्पों का मूल्यांकन करता है।
यह दृष्टिकोण रैंसमवेयर घटना प्रतिक्रिया उद्योग में लंबे समय से जोर दिए जाने वाले सिद्धांत को दर्शाता है: पेशेवर वार्ताकारों की भूमिका केवल पीड़ितों को फिरौती कम करने में मदद करना नहीं है, बल्कि इसमें यह निर्धारित करना भी शामिल हो सकता है कि हमलावर के पास क्या जानकारी है, खतरे की विश्वसनीयता का आकलन करना, और व्यवसाय को बहाल करने और घाटे को कम करने के लिए रणनीति विकसित करने में उद्यमों की सहायता करना।
हालाँकि, डबरोव्स्की की गिरफ़्तारी ने उद्योग जगत के लिए नए सवाल खड़े कर दिए हैं। यदि कोई कंपनी जो व्यवसायों के लिए जबरन वसूली की घटनाओं पर बातचीत करती है, उस पर हैकर समूह के साथ अनुचित संबंध होने का संदेह है, तो उसकी व्यावसायिक गतिविधियों और साइबर अपराध के बीच की रेखा कानून प्रवर्तन जांच का केंद्र बन सकती है।
यह गिरफ्तारी शाइनीहंटर्स हैकिंग समूह की चल रही जांच से निकटता से संबंधित है। संगठन ने हाल के वर्षों में सॉफ्टवेयर-ए-ए-सर्विस कंपनियों के खिलाफ अक्सर हमले शुरू किए हैं। यह आमतौर पर फ़िशिंग, अकाउंट क्रेडेंशियल्स चुराने आदि के माध्यम से कॉर्पोरेट सिस्टम में प्रवेश करता है, ग्राहक या आंतरिक डेटा प्राप्त करता है, और फिर पीड़ितों को फिरौती देने के लिए मजबूर करने के लिए चोरी की गई जानकारी को सार्वजनिक करने की धमकी देता है।
एफबीआई द्वारा पहले बताई गई जानकारी के अनुसार, शाइनीहंटर्स ने इस साल अब तक पीड़ितों से 70 मिलियन डॉलर से अधिक की उगाही की है। समूह के हमले के मॉडल में अक्सर पीड़ित के सिस्टम को बड़े पैमाने पर नुकसान की आवश्यकता नहीं होती है, लेकिन डेटा चोरी करने और इसे मुख्य दबाव विधि के रूप में सार्वजनिक करने की धमकी का उपयोग किया जाता है।
यह मॉडल उद्यमों के लिए गंभीर अनुवर्ती जोखिमों का सामना करना संभव बनाता है, भले ही वे अपने सिस्टम को जल्दी से बहाल कर सकें। यदि किसी हमलावर ने ग्राहक डेटा, कर्मचारी जानकारी, या व्यापार रहस्यों की प्रतिलिपि बनाई है, तो सर्वर को पुनः स्थापित करने और बैकअप पुनर्स्थापित करने से डेटा उल्लंघन का प्रभाव समाप्त नहीं होगा। परिणामस्वरूप, व्यवसायों को व्यवसाय पुनर्प्राप्ति, गोपनीयता नोटिस, कानूनी दायित्व, विनियामक रिपोर्टिंग और संभावित जबरन वसूली वार्ता से निपटने की आवश्यकता हो सकती है।
हाल ही में, शाइनीहंटर्स ने एफबीआई के ऑनलाइन भर्ती पोर्टल को हैक करने और बड़ी मात्रा में संवेदनशील कर्मचारी जानकारी चुराने का भी दावा किया था। चुराए गए डेटा में कथित तौर पर कर्मचारियों के विभाग, विशेषज्ञता के क्षेत्र और चिकित्सा और मानसिक स्वास्थ्य रिकॉर्ड शामिल थे। घटना के उजागर होने के बाद, हैकर संगठन ने इस जानकारी का उपयोग एफबीआई को और अधिक भड़काने के लिए किया, जिससे जांच तेजी से आगे बढ़ी।
एफबीआई वर्तमान में संगठन के संबंधित सदस्यों पर नज़र रख रही है और पहले जब्त किए गए इलेक्ट्रॉनिक उपकरणों और डिजिटल संचार रिकॉर्ड का विश्लेषण कर रही है। क्रेब्सऑनसिक्योरिटी ने मामले से परिचित लोगों का हवाला देते हुए कहा कि जांचकर्ता डच पुलिस द्वारा जब्त किए गए उपकरणों की जांच कर रहे हैं जब उन्होंने पिछले महीने साइबर अपराधी पेपिजन वैन डेर स्टैप को गिरफ्तार किया था। इन उपकरणों में ऐसी जानकारी हो सकती है जो इसमें शामिल अन्य लोगों की पहचान और गतिविधियों की पहचान करने में मदद कर सकती है।
वान डेर स्टैप की गिरफ्तारी के बाद, शाइनीहंटर्स के एक अन्य सदस्य ने "रे" नाम से काम करना शुरू किया और संगठन के संचालन का कुछ हिस्सा अपने हाथ में ले लिया। इस व्यक्ति ने अमेरिकी कानून प्रवर्तन एजेंसियों को सार्वजनिक रूप से उकसाने के लिए एफबीआई डेटा लीक का इस्तेमाल किया।
रॉयटर्स ने पहले बताया था कि "रे" की पहचान सैफ अल-दीन खादर नामक किशोर के रूप में की गई थी। उन्हें पिछले सप्ताह जॉर्डन में स्थानीय कानून प्रवर्तन द्वारा हिरासत में लिया गया था और कथित तौर पर वह एफबीआई जांच में सहयोग कर रहे हैं। क्रेब्स ने पहले बताया था कि समूह पर एक नेविगेशन और डिजिटल विमानन कंपनी को जबरन वसूली करने की कोशिश करने का संदेह था, जिसे खादर को हिरासत में लेने से पहले बोइंग से अलग कर दिया गया था।
जैसे-जैसे जांच आगे बढ़ रही है, अमेरिकी कानून प्रवर्तन एजेंसियां शाइनीहंटर्स के संगठनात्मक संबंधों, सदस्यता पहचान, हमले की गतिविधियों और संभावित व्यावसायिक कनेक्शनों को सुलझाने की कोशिश कर रही हैं। जांचकर्ताओं को न केवल यह निर्धारित करने की आवश्यकता है कि वास्तव में साइबर घुसपैठ में कौन शामिल था, बल्कि यह भी कि क्या ऐसे अन्य लोग थे जिन्होंने हैकर्स को बातचीत, धन हस्तांतरण या अन्य सहायता प्रदान की थी।
क्रेब्सऑनसिक्योरिटी ने सूत्रों के हवाले से कहा कि रैंसमवेयर वार्ता उद्योग में अन्य कंपनियों की संबंधित जांच का भी विस्तार जारी रह सकता है। सूत्रों का मानना है कि चूंकि कानून प्रवर्तन एजेंसियां जब्त किए गए उपकरण और संचार रिकॉर्ड का विश्लेषण करती हैं, इसलिए इस बात से इंकार नहीं किया जाता है कि भविष्य में अधिक प्रासंगिक कंपनी नेताओं को आरोपों का सामना करना पड़ेगा।
हालाँकि, रिपोर्ट के समय तक, यह साबित करने के लिए कोई सार्वजनिक सबूत नहीं है कि रैंसमवेयर वार्ता सेवाएँ प्रदान करने वाली सभी कंपनियाँ साइबर आपराधिक संगठनों से जुड़ी हुई हैं, और न ही यह निष्कर्ष निकाला जा सकता है कि डबरोव्स्की जिन सभी व्यवसायों में शामिल है, उनमें अवैध गतिविधियाँ शामिल हैं। मामला अभी भी जांच और न्यायिक प्रक्रिया के चरण में है, और विशिष्ट तथ्यों को बाद के अदालती दस्तावेजों और कानून प्रवर्तन एजेंसियों की जानकारी से और अधिक पुष्टि की जानी चाहिए।
यह मामला रैंसमवेयर बातचीत सेवाओं की अनूठी स्थिति पर भी प्रकाश डालता है। जब कोई कंपनी साइबर ब्लैकमेल का सामना करती है, तो पेशेवर सलाहकारों को हमलावर के साथ सीधे संवाद करने, दूसरे पक्ष द्वारा रखे गए डेटा को सत्यापित करने, यह निर्धारित करने की आवश्यकता हो सकती है कि खतरा विश्वसनीय है या नहीं, और कंपनी को बातचीत जारी रखने का निर्णय लेने में सहायता करने की आवश्यकता हो सकती है। काम स्वयं अवैध नहीं है, लेकिन वार्ताकारों को सख्त अनुपालन आवश्यकताओं का सामना करना पड़ता है क्योंकि वे अपराधियों के संपर्क में आते हैं, संवेदनशील जानकारी संभालते हैं और कभी-कभी बड़ी रकम से जुड़े निर्णयों में शामिल होते हैं।
जिन कंपनियों पर हमला हुआ है, उनके लिए पेशेवर सलाहकारों को नियुक्त करने से उन्हें अधिक संगठित तरीके से संकट से निपटने में मदद मिल सकती है, लेकिन सेवा प्रदाता चुनते समय आपको अभी भी सतर्क रहने की आवश्यकता है। कंपनियों को सलाहकार की वास्तविक जिम्मेदारियों, जानकारी को कैसे प्रबंधित किया जाता है, कानून प्रवर्तन के साथ संचार व्यवस्था, और क्या सेवा में हितों के संभावित टकराव हैं, को समझने की आवश्यकता है। अपराध करने में पेशेवर सलाह और सहायता के बीच की कानूनी रेखा आपराधिक गतिविधि से जुड़ी बातचीत के लिए विशेष रूप से महत्वपूर्ण है।
व्यापक साइबर सुरक्षा स्थिति को देखते हुए, शाइनीहंटर्स मामले से पता चलता है कि आधुनिक साइबर अपराध अब सिस्टम पर आक्रमण करने के लिए कमजोरियों का फायदा उठाने वाले हैकर्स तक सीमित नहीं है। डेटा चोरी और जबरन वसूली गतिविधियों के आसपास, खाता घुसपैठ, डेटा लेनदेन, खतरा संचार, फंड प्रोसेसिंग और पेशेवर सेवाओं सहित एक जटिल पारिस्थितिकी तंत्र भी बन सकता है। कानून प्रवर्तन के लिए ऐसे समूहों की पूरी तरह से जांच करने के लिए, उन्हें स्वयं हमलावरों को ट्रैक करने की आवश्यकता है और उन परिधीय संबंधों और सेवाओं के नेटवर्क का भी विश्लेषण करना होगा जिन पर वे भरोसा कर सकते हैं।
क्या डबरोव्स्की की गिरफ़्तारी अन्य साइबर सुरक्षा कंपनियों के प्रमुखों को और फँसाएगी या नहीं यह अभी भी स्पष्ट नहीं है। लेकिन जैसा कि एफबीआई व्यवसायों और सरकारी एजेंसियों के खिलाफ शाइनीहंटर्स की डेटा चोरी और जबरन वसूली गतिविधियों की जांच जारी रखती है, यह मामला रैंसमवेयर वार्ता उद्योग और साइबर अपराध के बीच संबंधों की अमेरिकी कानून प्रवर्तन की जांच में एक महत्वपूर्ण बिंदु बन सकता है।
अब तक जो पुष्टि की जा सकती है वह यह है कि मामला केवल हैकर संगठन के सदस्यों का पता लगाने से लेकर एक कंपनी के सह-संस्थापक की जांच तक फैल गया है, जिसकी साइबर सुरक्षा उद्योग में पृष्ठभूमि है और जो लंबे समय से रैंसमवेयर प्रतिक्रिया व्यवसाय में लगा हुआ है। इसके बाद, अदालत द्वारा जारी किए गए अधिक दस्तावेज़, कानून प्रवर्तन एजेंसियों द्वारा अनुवर्ती कार्रवाई और इसमें शामिल लोगों की कानूनी प्रतिक्रियाएं इस मामले की विशिष्ट दिशा निर्धारित करेंगी।
टिप्पणियाँ