
सार:
उच्च जोखिम वाले उपयोगकर्ताओं के लिए Apple के "लॉकडाउन मोड" को हमेशा iPhone के लिए सबसे मजबूत सुरक्षा सुरक्षा तंत्रों में से एक माना गया है, लेकिन नवीनतम प्रदर्शन से पता चलता है कि भले ही यह मोड सक्षम हो, फिर भी डिवाइस को जेलब्रेक किया जा सकता है।
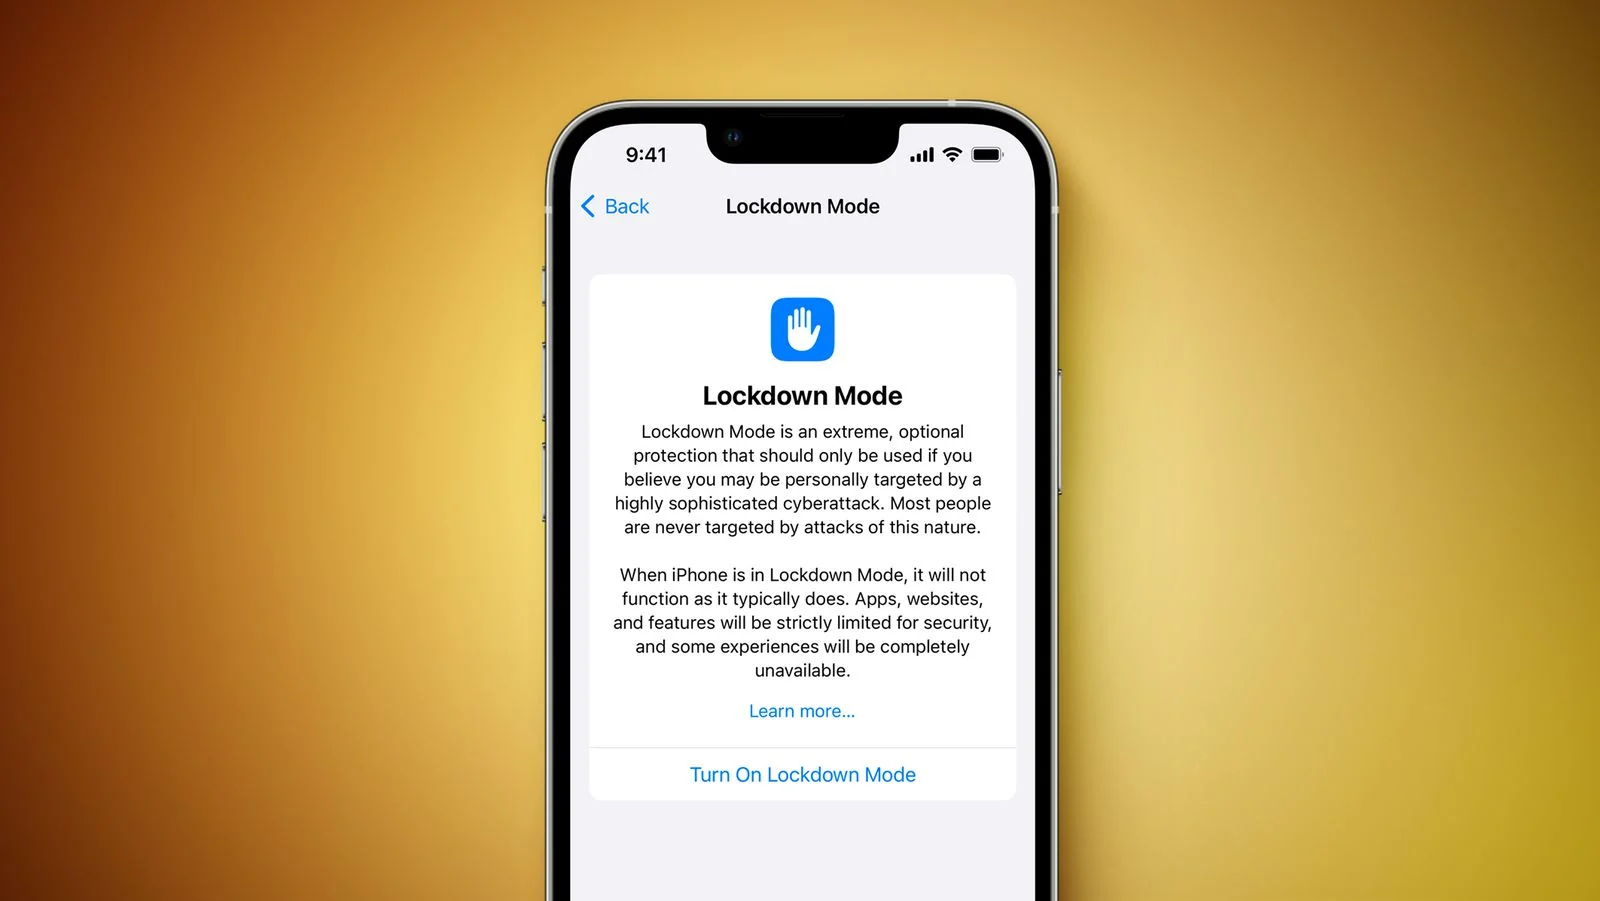
कुछ समय पहले बिक्री के पहले दिन iPhone डुओ को सफलतापूर्वक जेलब्रेक करने के बाद, सुरक्षा अनुसंधान टीम कैलिफ़ोर्निया ने एक बार फिर नए शोध परिणामों की घोषणा की। इस बार, टीम ने दिखाया कि कैसे लॉक मोड सक्षम होने के साथ iPhone 18 प्रो को सफलतापूर्वक जेलब्रेक किया गया था, और सिस्टम अपडेट होने के बाद भी जेलब्रेक स्थिति बरकरार रखी गई थी।
टीम द्वारा जारी किए गए वीडियो के अनुसार, शोधकर्ताओं ने सबसे पहले iPhone 18 Pro पर लॉक मोड चालू करके जेलब्रेक पूरा किया, और फिर डिवाइस के लिए iOS 27.2 अपडेट इंस्टॉल किया। अपडेट के बाद, डिवाइस जेलब्रेक हो गया है और सिस्टम अपग्रेड के कारण स्वचालित रूप से हटाया नहीं गया है। इसका मतलब यह है कि यह जिस आक्रमण श्रृंखला का उपयोग करता है उसमें मजबूत दृढ़ता होती है। हालाँकि, यह स्पष्ट नहीं है कि क्या इस जेलब्रेक विधि को पहले से ही iOS 27.2 चलाने वाले उपकरणों पर सीधे लागू किया जा सकता है।
लॉकडाउन मोड Apple द्वारा विशेष रूप से उन उपयोगकर्ताओं के लिए डिज़ाइन किया गया एक सुरक्षा सुविधा है जो उन्नत स्पाइवेयर हमलों का लक्ष्य हो सकते हैं। Apple इसे "अत्यधिक सुरक्षा" तंत्र के रूप में वर्णित करता है। सक्षम होने पर, सिस्टम बड़ी संख्या में संभावित आक्रमण सतहों को बंद या सीमित कर देगा, जिसमें अधिकांश संदेश अनुलग्नक प्रकारों को अवरुद्ध करना, कुछ वेब प्रौद्योगिकियों को प्रतिबंधित करना, अजनबियों से फेसटाइम कॉल को रोकना, कुछ ऐप्पल सेवा आमंत्रण कार्यों को अक्षम करना और फ़ोटो से स्थान की जानकारी को हटाना शामिल है।
कैलिफ़ोर्निया द्वारा जारी किए गए वीडियो से पता चलता है कि शोधकर्ताओं ने लक्ष्य डिवाइस पर एक दुर्भावनापूर्ण पीडीएफ फ़ाइल भेजकर जेलब्रेक प्रक्रिया शुरू की। फ़ाइल को AirDrop का उपयोग करके लक्ष्य iPhone में स्थानांतरित किया जाता है, और उपयोगकर्ता द्वारा फ़ाइल स्वीकार करने के बाद हमला शुरू किया जाता है। हालाँकि, टीम ने विशिष्ट तकनीकी विवरणों का खुलासा नहीं किया है, इसलिए बाहरी दुनिया अभी भी यह पुष्टि करने में असमर्थ है कि यह किस प्रकार की भेद्यता का फायदा उठाती है और संपूर्ण आक्रमण पथ।
इस प्रदर्शन ने लॉक मोड की सुरक्षा क्षमताओं के बारे में भी चर्चा शुरू कर दी। इस साल की शुरुआत में, Apple ने मीडिया को बताया कि कंपनी को लॉकडाउन मोड सक्षम वाले iPhones पर किसी भी सफल व्यावसायिक स्पाइवेयर हमले की जानकारी नहीं थी। इस सार्वजनिक प्रदर्शन से पता चलता है कि Apple के सबसे कड़े सुरक्षा सुरक्षा तंत्र को भी तोड़ना बिल्कुल असंभव नहीं है।
यह ध्यान देने योग्य है कि कैलिफ़ोर्निया ने पहले कहा है कि वे जिम्मेदार प्रकटीकरण के सिद्धांत के अनुसार ऐप्पल को प्रासंगिक भेद्यता जानकारी जमा कर रहे हैं और आम उपयोगकर्ताओं के लिए सीधे उपयोग योग्य जेलब्रेक टूल जारी करने का उनका कोई इरादा नहीं है। इसलिए, इस शोध को वर्तमान में जेलब्रेक समाधान के बजाय सुरक्षा अनुसंधान परिणाम के रूप में अधिक माना जाता है जो जल्द ही जनता के लिए उपलब्ध होगा।
कुछ हफ़्ते पहले, कैलिफ़ोर्निया ने iPhone Duo और iPhone 18 Pro के लिए जेलब्रेक परिणाम प्रदर्शित किए थे। इनमें से कुछ जेलब्रेक डिवाइस के पुनरारंभ होने के बाद भी पहुंच बरकरार रख सकते हैं, जिससे पता चलता है कि अनुसंधान टीम ने आईओएस के नवीनतम संस्करण के सुरक्षा तंत्र पर शोध करने में महत्वपूर्ण प्रगति की है।
जैसा कि Apple iOS सुरक्षा प्रणाली को मजबूत करना जारी रखता है, और सुरक्षा शोधकर्ता नई सफलताओं की तलाश में रहते हैं, मोबाइल डिवाइस सुरक्षा को लेकर दोनों पक्षों के बीच आक्रामक और रक्षात्मक प्रतिस्पर्धा जारी है। सिस्टम अपडेट के बाद लॉक मोड को बायपास करने और जेलब्रेक स्थिति को बनाए रखने में सक्षम होने का यह प्रदर्शन एक बार फिर संभावित सिस्टम कमजोरियों की खोज में उन्नत सुरक्षा अनुसंधान के महत्व पर प्रकाश डालता है।
टिप्पणियाँ