
सार:
"
काली जापानी कंपनियां एक खेल बन गई हैं"
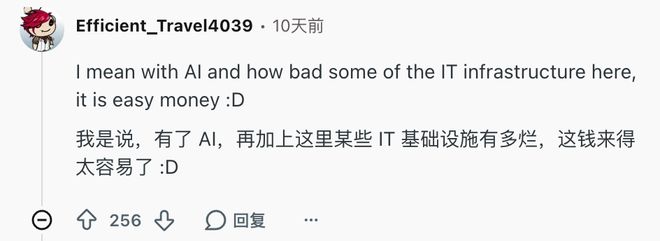
कुछ दिन पहले, एक बूढ़े व्यक्ति ने Reddit पर यह भावना पोस्ट की थी। इसका कारण यह था कि उन्हें जापानी समाचार का एक पेज मिला, जिसमें लिखा था, "XX कंपनी हैक हो गई है और डेटा लीक हो सकता है।"
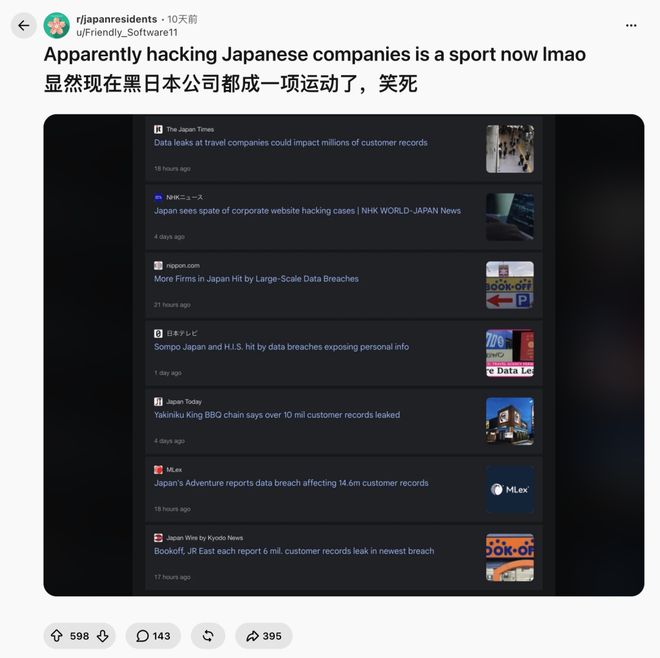
उदाहरण के लिए, 5 अक्टूबर को, बारबेक्यू रेस्तरां श्रृंखला "शाओबाओ किंग" ने माफी मांगते हुए कहा कि उसके अपने ऐप के 10.78 मिलियन से अधिक सदस्यों की जानकारी लीक हो गई होगी;
चार दिन बाद, स्काईटिकट, जो उड़ानें और होटल बुक करता है, ने तुरंत संपर्क किया और मुझे बताया कि 14.64 मिलियन जानकारी लीक हो सकती हैं;
उसी दिन, सेकेंड-हैंड बुक दिग्गज बुकऑफ़ ने भी कहा कि 6.43 मिलियन डेटा लीक हो सकता है।
महज 4 दिनों में तीन कंपनियों के 30 मिलियन सदस्यों की जानकारी लीक होने का खतरा था।
और यह तो बस हिमशैल का सिरा है।
जिजी न्यूज एजेंसी और सुरक्षा विक्रेता CS2 के सारांश के अनुसार, 25 सितंबर से 9 अक्टूबर तक, जापान में एक दर्जन से अधिक प्रसिद्ध कंपनियों और संस्थानों ने घोषणा की कि उन्हें हैक कर लिया गया है और उनका डेटा लीक होने का संदेह है।
ठीक है, ठीक है, अब मुझे झुककर माफी मांगने के लिए एक समूह बनाना होगा...
इस विशाल "हैकर आंदोलन" के सामने, जापान के मुख्य कैबिनेट सचिव केवल यही कह सकते हैं कि यह स्पष्ट नहीं है कि घटनाएँ संबंधित हैं या नहीं; और कहा जाता है कि हमले के तरीकों की राष्ट्रीय पुलिस एजेंसी की जांच के परिणाम मार्च 2027 तक नहीं आएंगे।
नहीं यार, उस समय डॉक्यूमेंट्री का दूसरा सीज़न रिलीज़ हुआ होगा।
इसे देखने के बाद, आप उत्सुक हो सकते हैं कि हैकर्स की इतनी बड़ी लहर अचानक कंपनियों में क्यों घुस गई?
दुनिया में अत्यधिक हिंसा के सिद्धांत के पीछे कुछ तो जरूर है
एआई
<पी>.हालांकि आधिकारिक जांच में अभी तक यह पता नहीं चला है कि हैकर्स ने AI का उपयोग किया है या नहीं, प्रवृत्ति पहले से ही स्पष्ट है:
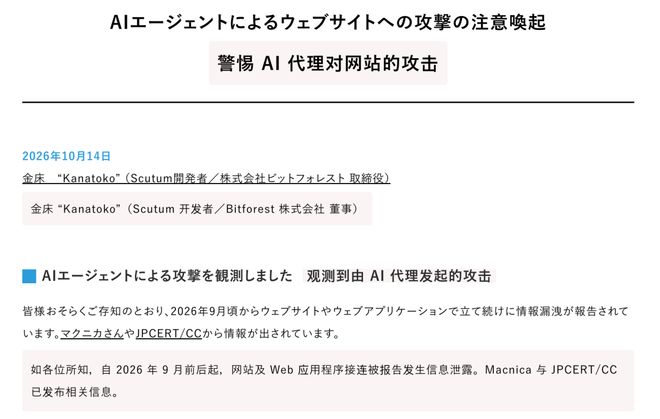
जापानी पुलिस ने पहले कई किशोरों को गिरफ्तार किया है जिन्होंने जापानी कंपनियों पर आक्रमण करने के लिए ChatGPT का उपयोग किया था; 14 अक्टूबर को, जापानी सुरक्षा कंपनी स्कूटम ने भी एक रिपोर्ट जारी की जिसमें कहा गया कि कम से कम तीन आईपी जापानी कॉर्पोरेट वेबसाइटों पर हमला करने के लिए एआई एजेंट का उपयोग कर रहे थे, और उनमें से एक ने 8 घंटे के भीतर एक दर्जन से अधिक हैकिंग टूल के बीच आसानी से स्विच किया।
लेकिन समस्या फिर आ जाती है. एआई हैकर्स दुनिया में हर जगह हैं। वे केवल जापानी कंपनियों को ही मारने के लिए क्यों पकड़ते हैं?
माफ़ करें, आधा दोष जापानियों को उठाना पड़ेगा।
सबसे पहले, कई जापानी कंपनियों के पास पुराना आईटी बुनियादी ढांचा और दीर्घकालिक पिछड़ा सुरक्षा प्रबंधन है।
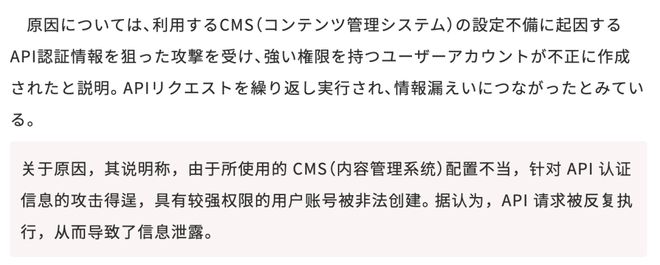
28 सितंबर को, कॉमिक्स उद्योग में अग्रणी शुएशा ने घोषणा की कि उसके ब्लॉगर प्रबंधन सिस्टम के गलत सीएमएस कॉन्फ़िगरेशन के कारण इसे हैक कर लिया गया था। सीएमएस वेबसाइट का कंटेंट बैकएंड है। यह प्रोग्राम डॉकिंग के लिए एक विशेष उद्घाटन छोड़ता है। मूल रूप से, रिलीज़ से पहले पहचान सत्यापित की जानी चाहिए, लेकिन सेटिंग्स गलत थीं। हैकर ने चेक को दरकिनार कर दिया और अपने लिए एक प्रशासक-स्तरीय खाता खोल लिया।
यह ऐसा है जैसे किसी कार्यालय भवन में एक्सेस कंट्रोल कार्ड मशीन गलत तरीके से स्थापित की गई थी। मूल रूप से, केवल संपत्ति का मालिक ही कार्ड के लिए आवेदन कर सकता था। हालाँकि, एक राहगीर वहाँ खड़ा हुआ और कार्ड स्वाइप किया, और फिर उसे बिल्डिंग एक्सेस कार्ड मिल गया।
जापानी राष्ट्रीय पुलिस एजेंसी के आंकड़ों के मुताबिक, इस साल की पहली छमाही में 123 रैंसमवेयर मामले सामने आए, जो आंकड़ों की शुरुआत के बाद से एक रिकॉर्ड है, और पीड़ितों के आधे उल्लंघन वीपीएन डिवाइस थे।
ईमानदारी से कहें तो, यदि आपने जापानी वेबसाइटों का उपयोग किया है, तो यह परिणाम आश्चर्यजनक नहीं होगा।
सहस्राब्दी की सांसें लोगों को हमेशा ऐसा महसूस कराती हैं जैसे वे बीस साल पीछे चले गए हों।
स्पष्ट रूप से कहें तो:
आईटी तकनीक और उद्यमों की जागरूकता बहुत पिछड़ी हुई है...
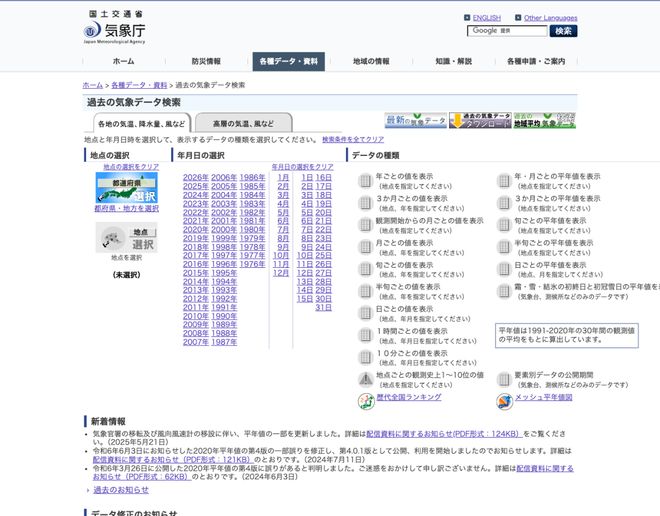
जापान मौसम विज्ञान एजेंसी की आधिकारिक वेबसाइट
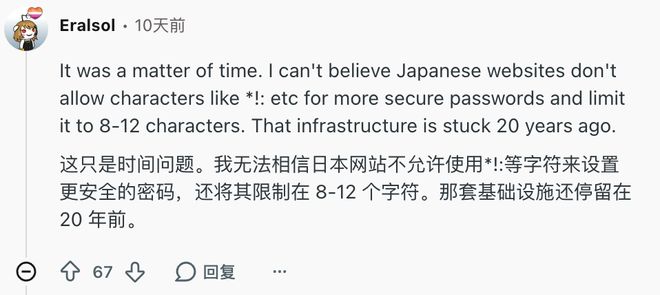
कुछ नेटिज़न्स ने शिकायत की कि यह 2026 है, और कई जापानी वेबसाइट पासवर्डों को अभी भी विशेष वर्णों जैसे *, !, :, आदि का उपयोग करने की अनुमति नहीं है, और लंबाई 8 से 12 वर्णों तक सीमित है, इस डर से कि हैकर्स के पास क्रूर बल क्रैकिंग के दौरान पर्याप्त कंप्यूटिंग शक्ति नहीं होगी;
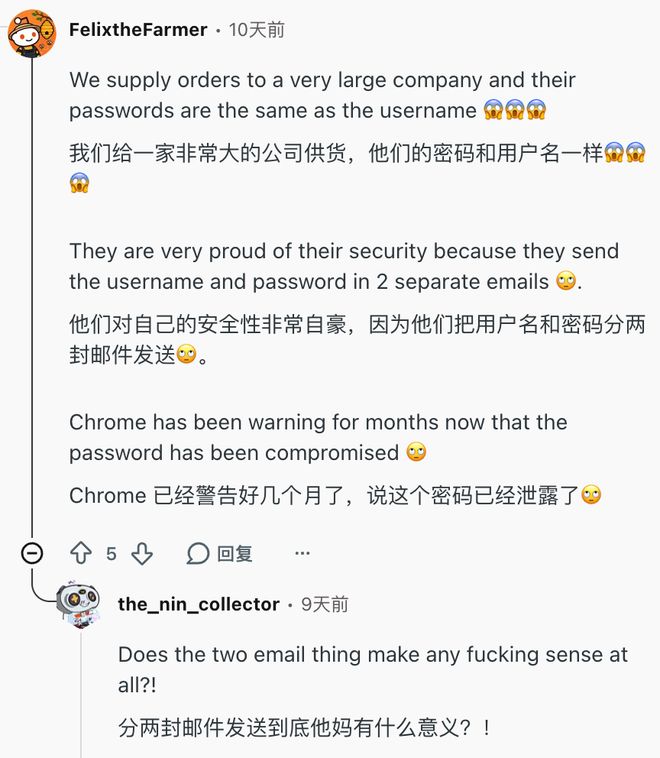
कुछ लोग कहते हैं कि कुछ बड़ी कंपनियों के पासवर्ड और उपयोगकर्ता नाम बिल्कुल एक जैसे हैं, और वे अभी भी "पीपीएपी" के प्राचीन अनुष्ठान से ग्रस्त हैं, जो पहले आपको एक एन्क्रिप्टेड ज़िप संपीड़ित पैकेज ईमेल भेजता है, और फिर आपको सादे पाठ में अनज़िप पासवर्ड के साथ दूसरा ईमेल भेजता है।
इसमें और चाबी को डोरमैट के नीचे रखने और फिर "चाबी डोरमैट के नीचे है" कहते हुए एक नोट पोस्ट करने में क्या अंतर है?
कुछ लोगों का यह भी कहना है कि एक निश्चित विनिर्माण कंपनी अपने ईआरपी सिस्टम (उद्यम प्रबंधन सॉफ्टवेयर) को अपग्रेड करने से इंकार कर देती है और कर्मचारियों को वर्चुअल मशीनों में विंडोज 7 का उपयोग जारी रखने की अनुमति देती है। हालाँकि, Win7 ने 2020 की शुरुआत में ही सुरक्षा अपडेट बंद कर दिए थे...
यह देखने के बाद आप भ्रमित हो सकते हैं: क्या जापान एक तकनीकी शक्ति नहीं है?
जापान कार, कैमरा और गेम कंसोल जैसे विनिर्माण में मजबूत है, जिसे पूरी दुनिया में बेचा जा सकता है;
लेकिन सॉफ्टवेयर सिस्टम, विशेष रूप से कंपनियों द्वारा आंतरिक रूप से उपयोग किए जाने वाले आईटी सिस्टम, लगभग सभी आउटसोर्सिंग कंपनियों को सौंप दिए जाते हैं।
जापान की सूचना प्रसंस्करण संवर्धन एजेंसी ने पहले श्वेत पत्र का एक सेट जारी किया था।
संयुक्त राज्य अमेरिका में, 65.4% आईटी प्रतिभाएँ प्रमुख उपयोगकर्ता कंपनियों (जैसे बैंक, खुदरा विक्रेताओं और अपनी स्वयं की तकनीकी टीमों के साथ विनिर्माण संयंत्र) द्वारा नियोजित हैं, और केवल 34.6% आउटसोर्स आईटी कंपनियों में हैं।
लेकिन जापान बिल्कुल उलट है।
2015 में, जापान के 72% आईटी कर्मी आईटी कंपनियों को आउटसोर्स कर रहे थे; 2020 तक यह अनुपात 73.6% था. क्या यह अब भी बढ़ सकता है? !
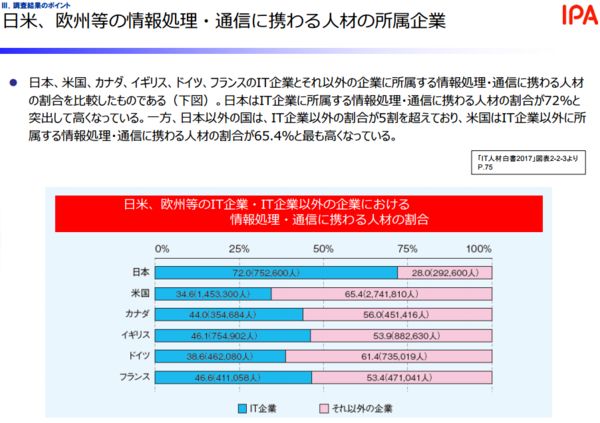
इसका मतलब यह है कि अधिकांश बड़ी पारंपरिक जापानी कंपनियों के पास लगभग कोई आंतरिक अनुसंधान एवं विकास और संचालन और रखरखाव क्षमताएं नहीं हैं।
इस प्रकार की सूचना विषमता और बोझिल डॉकिंग प्रक्रिया के कारण उद्यम आईटी रखरखाव में बेहद पिछड़े हुए हैं। यह लगभग "यदि इसका उपयोग किया जा सकता है, तो इसे न करें।"
ऐसे माहौल में, यह आश्चर्य की बात नहीं है कि अजीब पासवर्ड नियम और कॉन्फ़िगरेशन त्रुटियां हैं।
अधिक महत्वपूर्ण बात यह है कि यह पूर्ण-कर्मचारी आउटसोर्सिंग मॉडल आपूर्ति श्रृंखला हमलों के सामने एक सुपर चेन खदान है: जब तक हैकर्स द्वारा निचले स्तर के आउटसोर्सर में सेंध लगाई जाती है, तब तक इसके बड़े कॉर्पोरेट ग्राहक डोमिनोज़ की तरह एक के बाद एक गिर जाएंगे।
उदाहरण के लिए, 5 से 6 अक्टूबर तक, दाइवा सिक्योरिटीज और सिटीजन ने घोषणा की कि उनका डेटा लीक हो सकता है क्योंकि उसी आउटसोर्सर ने, जो उन्हें उनकी ग्राहक सेवा प्रणालियाँ प्रदान करता था, समझौता कर लिया था।
कराओके की दिग्गज कंपनी बिग इको के 8.72 मिलियन संदेश लीक हो गए होंगे, आउटसोर्सर के एक कर्मचारी के कंप्यूटर पर वायरस के कारण भी।
यह तर्कसंगत है कि चूंकि जापानी कॉर्पोरेट आईटी इतना पुराना है और सुरक्षा प्रबंधन इतना पिछड़ा हुआ है, इसलिए बहुत पहले ही कुछ हो जाना चाहिए था। अब ऐसा क्यों हो रहा है?
शिचाओ को लगता है कि एआई मॉडल की क्षमताएं दूसरे स्तर पर पहुंच गई हैं।
अतीत में, हैकर्स के पास इतनी ऊर्जा नहीं होती थी कि वे एक-एक करके कंपनियों में सेंध लगा सकें। मैं जरूर कुछ अच्छा पाने की कोशिश कर रहा हूँ, है ना? कई कंपनियाँ आज "कम लागत प्रदर्शन" पर भरोसा करके बची हुई हैं।
लेकिन
एआई
सबसे पहले, आप दोनों से अधिक किफायती कौन है? एक हैकर के लिए किसी अन्य कंपनी पर हमला करने की सीमांत लागत लगभग शून्य है।
इसके अलावा, अतीत में, कमजोरियों को स्कैन करने के बाद की समस्याएं, जैसे कि कमजोरियों का फायदा कैसे उठाया जाए, हैकिंग के बाद कौन सा डेटा ढूंढना है, और कौन से टूल का उपयोग किया जाना चाहिए, सभी के लिए हैकर्स को कंप्यूटर के सामने बैठना पड़ता था और चरण दर चरण मैन्युअल रूप से काम करना पड़ता था। एक व्यक्ति एक दिन में कई हैकर्स पर हमला नहीं कर सकता।
लेकिन अब ये चरण AI एजेंट को भी सौंपे जा सकते हैं, और AI इन्हें दिन के 24 घंटे एक के बाद एक आज़मा सकता है।
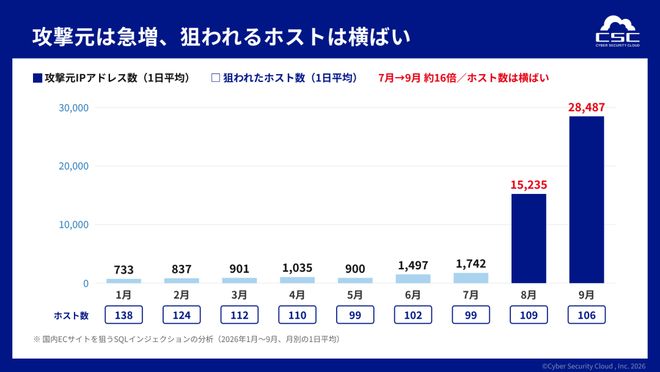
जापानी ई-कॉमर्स एसक्यूएल इंजेक्शन हमलों को लक्ष्य करते हुए, हमले के स्रोत आईपी की संख्या दो महीनों में 16 गुना तक बढ़ गई है
दूसरी बात,
एआई
हैकर बनने की सीमा भी ख़त्म कर दी गई है।
अतीत में, एक हैकर बनने के लिए, आपको अंतर्निहित वास्तुकला, असेंबली और भेद्यता खनन को समझना पड़ता था; अब आपको केवल यह जानना होगा कि हैकर बनने के लिए AI से चैट कैसे करें।
जैसा कि पहले बताया गया है, जापानी पुलिस ने कई लोगों को गिरफ़्तार किया है
एआई
साइबर अपराधी नाबालिग था।
फरवरी 2025 में, टोक्यो मेट्रोपॉलिटन पुलिस विभाग ने केवल 14 से 16 वर्ष की आयु के तीन मिडिल और हाई स्कूल के छात्रों को गिरफ्तार किया। उन्होंने अवैध लॉगिन प्रोग्राम लिखने, अन्य लोगों के राकुटेन मोबाइल खातों में लॉग इन करने, बेतहाशा मोबाइल फोन कार्ड खोलने और फिर उन्हें दोबारा बेचने के लिए एआई का उपयोग किया।
दिसंबर में, जापानी इंटरनेट कैफे श्रृंखला "हैप्पी क्लब" ने घोषणा की कि 7.29 मिलियन सदस्यों की जानकारी लीक हो गई है। बाद में पता चला कि शुरुआतकर्ता 17 वर्षीय ओसाका पुरुष हाई स्कूल का छात्र था। उन्होंने अपराध प्रक्रिया में सुधार के लिए ChatGPT का उपयोग किया। अपराध समूह में एक छठी कक्षा का छात्र भी था।
खैर, एआई ने तकनीकी समानता और आपराधिक समानता हासिल कर ली है।
अतीत में, आप नौसिखिया थे, और आप कीबोर्ड पर केवल 666 दबा सकते थे; अब आप नौसिखिया हैं, और एआई आपको चरण दर चरण स्क्रिप्ट लिखना और गेम में प्रवेश करना सिखाएगा।
एक तरफ है
एआई
प्रौद्योगिकी का तेजी से विकास खराब आईटी बुनियादी ढांचे के साथ है।
जापान हैकर्स के लिए नौसिखिया गांव बन गया है।
हालाँकि यह कहानी केवल जापानी मजाक की तरह लग सकती है, यह आंदोलन निश्चित रूप से जापान में नहीं रुकता है।
बड़े मॉडल उद्योग का विकास अभी भी बहुत तेज़ है:
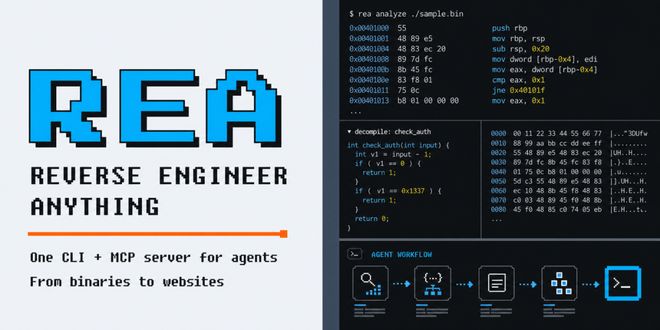
उदाहरण के लिए, REA, रिवर्स इंजीनियरिंग टूल, जो अक्टूबर की शुरुआत में GitHub हॉट लिस्ट में सबसे ऊपर था, का उपयोग कुछ नेटिज़न्स द्वारा सामुदायिक एक्सेस कंट्रोल ऐप को समझने के लिए किया गया था, और किसी ने आधे घंटे में टॉयलेट एप्लेट के ब्लूटूथ प्रोटोकॉल को उलट दिया। (विस्तृत जानकारी देखें)।
जब आम लोग आधे घंटे में सॉफ़्टवेयर और प्रोटोकॉल को क्रैक कर सकते हैं, तो क्या वे भविष्य में फ़ैक्टरी असेंबली लाइन कंट्रोल टर्मिनलों और गृहनगर अस्पतालों में पुराने सिस्टम को क्रैक करने में सक्षम होंगे?
एक बार जब एआई हैकर्स को एक दिन नोविस विलेज में पर्याप्त अनुभव मिल जाता है, तो अगला नक्शा जो अधिकतम हो जाएगा वह दुनिया का कोई भी कमजोर कोना होगा जो अभी भी इतना भाग्यशाली है कि सोचता है कि किसी का ध्यान नहीं जाएगा।
आखिरकार, ऐसा कोई शिकारी नहीं है जिसके पास मांस की कमी है, केवल शिकार के पास है जिसके पास छिपने का समय नहीं है।
टिप्पणियाँ