सार:
जब आपकी त्वचा को नुकसान पहुंचाने की बात आती है तो ग्रोक कभी निराश नहीं करता है। अभी-अभी, सुरक्षा कंपनी क्लैरोक ने पाया कि
ग्रोक के साथ निर्मित 35,000 से अधिक एप्लिकेशन को बिना लॉग इन किए एक्सेस किया जा सकता है, और उनमें से कुछ सीधे कॉर्पोरेट रहस्यों और व्यक्तिगत गोपनीयता को उजागर करते हैं।
सबसे ज्यादा ध्यान खींचने वाली बात ये है कि इनमें लाओ मा की अपनी SpaceXSI (SpaceX और xAI के विलय के बाद की कंपनी) और X भी शामिल हैं.कर्मचारी ऑनबोर्डिंग योजनाएं, बिक्री ग्राहक जानकारी, विज्ञापन प्रस्ताव... यहां तक कि उनकी अपनी निचली रेखा भी उजागर हो गई।
इसके अलावा, टेस्ला, जिसका विलय नहीं हुआ, बच नहीं पाया। एक सेवा केंद्र रेटिंग फॉर्म एक सार्वजनिक वेब पेज पर 22 तकनीशियनों के नाम, कार्य कुशलता और बोनस स्थिति डालता है।
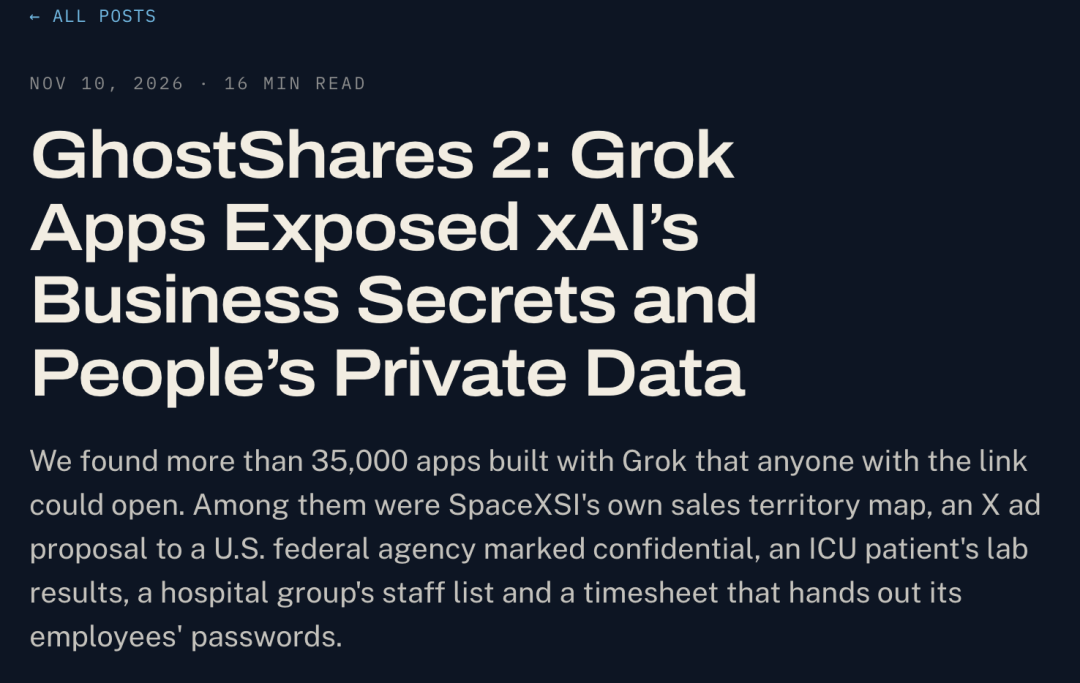
इससे भी अधिक अपमानजनक बात यह है कि न केवल हमारे स्वयं के उत्पाद का उपयोग करने वाले हमारे अपने कर्मचारी पीड़ित हैं, बल्कि लीक हुई सामग्री में आम लोगों की संवेदनशील जानकारी भी शामिल है।
इसमें आईसीयू रोगियों के परीक्षण परिणाम, इमेजिंग परीक्षण, वेंटिलेटर उपयोग रिकॉर्ड और कॉर्पोरेट कर्मचारियों के स्पष्ट टेक्स्ट खाता पासवर्ड शामिल हैं।
मैं यहां हूं, बस ग्रोक का उपयोग करें और मुफ्त में एक-क्लिक बॉक्स खोलने का लाभ उठाएं?
वास्तव में क्या खुलासा हुआ?
विशेष रूप से, मामले की शुरुआत में, क्लैरोक ने 43,551 (37,571 अभी भी ऑनलाइन थे) ग्रोक बिल्ड एप्लिकेशन पतों का परीक्षण किया और पाया कि 94.7% ऑनलाइन एप्लिकेशन बिना लॉग इन किए खोले जा सकते हैं।
हालाँकि इनमें से अधिकांश एप्लिकेशन आपके और मेरे द्वारा बनाए गए AI स्वाइल हैं, जैसे छोटे गेम, कैलकुलेटर, आदि...
मॉडल स्क्रीनिंग और मैन्युअल सैंपलिंग के बाद, क्लैरोक का अनुमान है कि निजी डेटा वाले लगभग 650-800 एप्लिकेशन हैं।
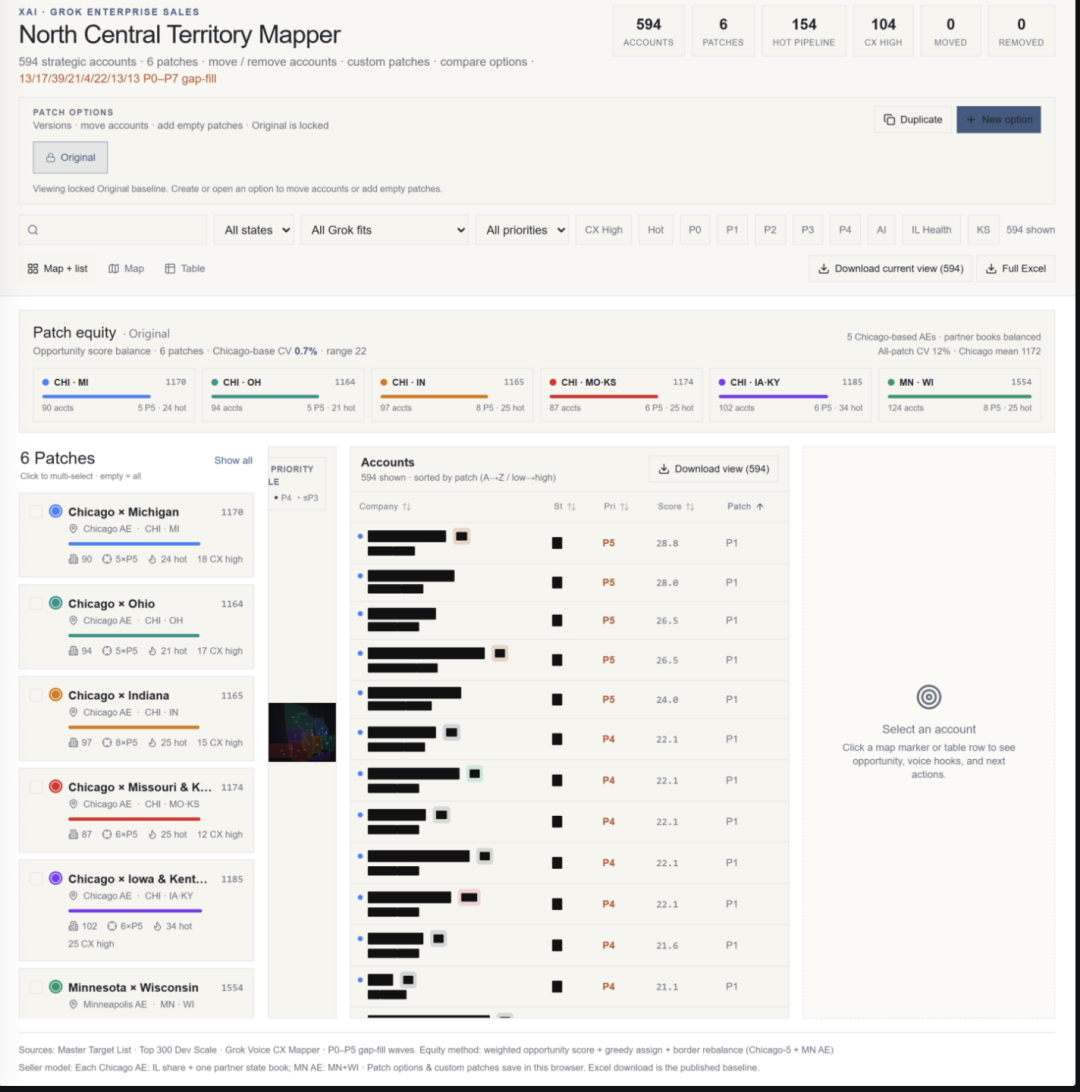
इसमें शामिल संस्थानों में स्पेसएक्सएसआई, एक्स और 30 अन्य कंपनियां शामिल हैं, जिनमें से 6 को फॉर्च्यून 500 में चुना गया था।
यह डेटा कितना संवेदनशील है, यह आपको कुछ उदाहरणों से पता चल जाएगा:
1. एक आईसीयू रोगी ब्रीफिंग शीट, जिसमें रोगी परीक्षण परिणाम, इमेजिंग परीक्षा और वेंटिलेटर उपयोग की स्थिति शामिल है।
2. एक ठेकेदार के समय प्रबंधन एप्लिकेशन ने 18 खातों के स्पष्ट टेक्स्ट पासवर्ड को स्क्रिप्ट में लिखा है, और जो कोई भी पृष्ठ पर जाता है वह इसे डाउनलोड कर सकता है।
3. स्पेसएक्सएसआई का आंतरिक बिक्री उपकरण, जिसमें रणनीतिक ग्राहक खाते, बिक्री के अवसर और आंतरिक टीम की जानकारी शामिल है।
4. टेस्ला सेवा केंद्र रेटिंग फॉर्म, जिसमें कर्मचारी के नाम, कार्य कुशलता और बोनस शामिल हैं।
<पी>. . . .इसे देखने पर पता चलता है कि वाइब कोडिंग पर "किसी अच्छे व्यक्ति" की ओर से कुछ है, जो उसका पासवर्ड और शारीरिक परीक्षण रिपोर्ट रिकॉर्ड कर रहा है।
लेकिन ग्रोक के लिए इसे सीधे जनता के सामने उजागर करना बहुत अपमानजनक था।
तो, ये डेटा, जिसे केवल कंपनी के भीतर प्रसारित किया जाना चाहिए, सार्वजनिक वेब पेजों पर कैसे दिखाई देते हैं?
एक यादृच्छिक लिंक बॉक्स खोलने का प्रवेश द्वार कैसे बन सकता है?
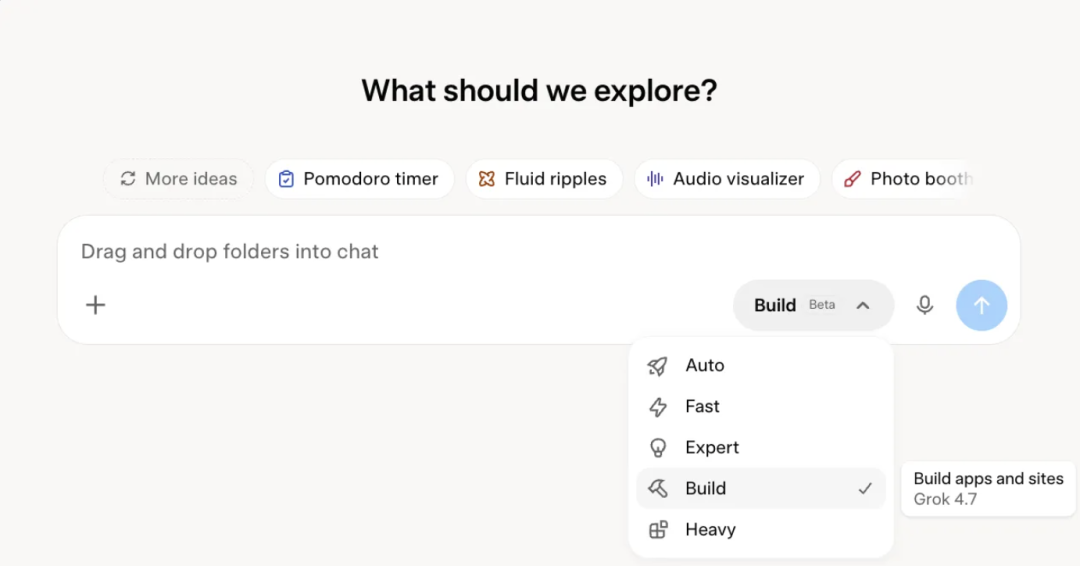
इसे सीधे शब्दों में कहें तो, जब आप ग्रोक वाइबकोडिंग का उपयोग करते हैं, तो यह प्रत्येक प्रकाशित एप्लिकेशन को यादृच्छिक नाम .grok.me के समान एक स्वतंत्र यूआरएल निर्दिष्ट करेगा।
ये यादृच्छिक नाम कई शब्दों से बने हैं और दूसरों के लिए अनुमान लगाना कठिन बनाने के लिए डिज़ाइन किए गए हैं। लेकिन समस्या यह है कि
यूआरएल का अनुमान लगाना मुश्किल है, जिसका मतलब यह नहीं है कि पहुंच अधिकार सुरक्षित हैं।
क्लैरोक ने पाया कि ये एप्लिकेशन पते पैसिव डीएनएस (निष्क्रिय डीएनएस) डेटाबेस के माध्यम से बैचों में पाए जा सकते हैं।
इसे सीधे शब्दों में कहें तो, जब भी कोई किसी वेबसाइट पर जाता है, तो कंप्यूटर को DNS के माध्यम से डोमेन नाम से संबंधित सर्वर पते को क्वेरी करने की आवश्यकता होती है। कुछ DNS रिज़ॉल्यूशन सेवाएँ इन क्वेरी रिकॉर्ड को एकत्र करती हैं और उन्हें खोजने योग्य डेटाबेस में डाल देती हैं।
इस प्रकार, एक खोज पथ बनता है:
कोई व्यक्ति एप्लिकेशन तक पहुंचता है → DNS क्वेरी एक रिकॉर्ड छोड़ती है → डोमेन नाम निष्क्रिय DNS डेटाबेस में प्रवेश करता है → बाहरी कर्मचारी बैचों में एप्लिकेशन का पता ढूंढते हैं।
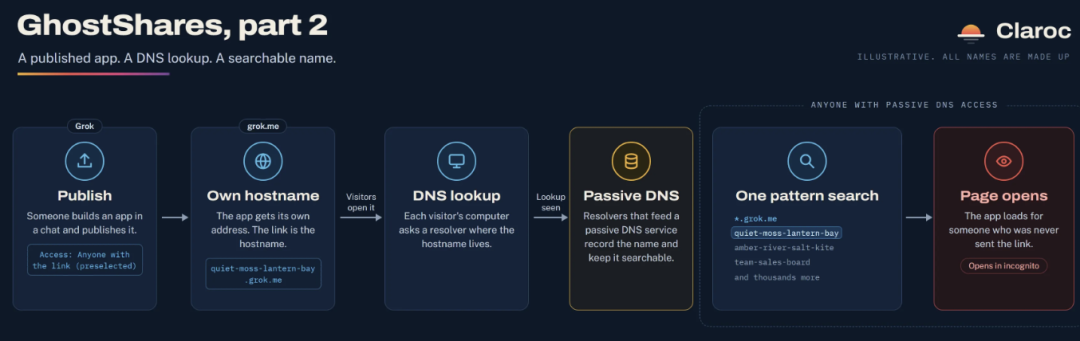
यदि ऐप की एक्सेस अनुमतियां "लिंक वाला कोई भी व्यक्ति" पर सेट है, तो जब तक यूआरएल मिलता है, इसे सीधे खोला जा सकता है।
दूसरे शब्दों में, ग्रोक एप्लिकेशन खोज की कठिनाई को बढ़ाने के लिए यादृच्छिक यूआरएल का उपयोग करता है, लेकिन वास्तव में एक्सेस नियंत्रण समस्या का समाधान नहीं करता है।
निष्पक्षता के लिए, क्लैरोक ने चैटजीपीटी एप्लिकेशन के साथ एक नियंत्रण परीक्षण भी किया: इसका एप्लिकेशन पता निष्क्रिय डीएनएस में भी शामिल किया जा सकता है, लेकिन साझाकरण पैनल डिफ़ॉल्ट रूप से "केवल मैं" पर सेट है। भले ही दूसरों को यूआरएल मिल जाए, वे उस तक नहीं पहुंच सकते।
यह ChatGPT की जीत है!
इसके अलावा, यह सत्यापित करने के लिए कि ग्रोक द्वारा उत्पन्न कोड विश्वसनीय है या नहीं और टीम की अनुमतियों को कैसे प्रबंधित किया जाता है।
क्लैरोक ने बाद में चार-व्यक्ति बिक्री टीम के लिए ग्राहक प्रबंधन एप्लिकेशन बनाने के लिए काल्पनिक डेटा का उपयोग किया।
हालांकि ग्रोक ने स्वचालित रूप से Google और
एप्लिकेशन पहले लॉग-इन किए गए व्यक्ति को टीम में जोड़ता है, और फिर जांचता है कि वह टीम का सदस्य है या नहीं। कहने का तात्पर्य यह है कि मैं पहले आपको समूह में खींचूंगा, और फिर देखूंगा कि आप समूह के सदस्य हैं या नहीं।
वे सभी समूह मित्र होने चाहिए...
इसके बाद शोधकर्ता ने उस Google खाते का उपयोग करके लॉग इन किया जिसे कभी आमंत्रित नहीं किया गया था। उन्होंने न केवल ग्राहकों की सारी जानकारी देखी, बल्कि एक रिकॉर्ड को सफलतापूर्वक संशोधित किया और दूसरे को हटा दिया।
दूसरे शब्दों में, जब तक आप चाहें, ग्रोकड का दरवाजा आपके लिए हमेशा खुला है।
आधिकारिक प्रतिक्रिया और अनुवर्ती कार्रवाई
घटना उजागर होने के बाद, स्पेसएक्सएसआई ने मीडिया को बताया कि एप्लिकेशन तब तक निजी हैं जब तक कि निर्माता उन्हें सक्रिय रूप से साझा नहीं करता है, और रिलीज के लिए कई चरणों की आवश्यकता होती है।
कंपनी ने यह भी कहा कि उसके कर्मचारी खाते डिफ़ॉल्ट रूप से "केवल आप" पर सेट हैं, और एप्लिकेशन को सार्वजनिक करने के लिए, आपको अनुमतियों को सक्रिय रूप से संशोधित करने की आवश्यकता है।
लेकिन क्लैरोक ने कहा कि परीक्षण के लिए उपयोग किए गए भुगतान खाते में, प्रकाशन पैनल ने "लिंक वाले किसी भी व्यक्ति" को पूर्व-चयनित किया।
यहां कुंजी यह है:
प्रकाशन से पहले निजी, और प्रकाशन के समय डिफ़ॉल्ट रूप से किसकी पहुँच होती है, ये दो प्रश्न हैं।
यदि आप पूरी तरह से "प्रकाशित करें" पर क्लिक करते हैं, तो अंतिम पूर्व-चयनित पहुंच का दायरा अभी भी लिंक रखने वाले सभी लोगों का होगा। भले ही आप कई बार पुष्टि करें, टीम के सदस्यों की सूची स्वचालित रूप से नहीं जोड़ी जाएगी।
शोधकर्ताओं ने ग्रोक की मौजूदा अनुमति नियंत्रण क्षमताओं को भी सत्यापित किया।
"केवल आप" पर स्विच करने के बाद, अजनबियों को पृष्ठ और डेटा इंटरफ़ेस तक पहुंच से वंचित कर दिया जाएगा; प्रकाशन रद्द करने से आवेदन कुछ ही सेकंड में ऑफ़लाइन भी हो सकता है।
तो, ग्रोक के पास सुरक्षात्मक उपाय हैं जिनका उपयोग किया जा सकता है। सवाल यह है कि क्या ये उपाय वास्तव में तब उपयोग किए जाते हैं जब उपयोगकर्ता आंतरिक उपकरण जारी करते हैं।
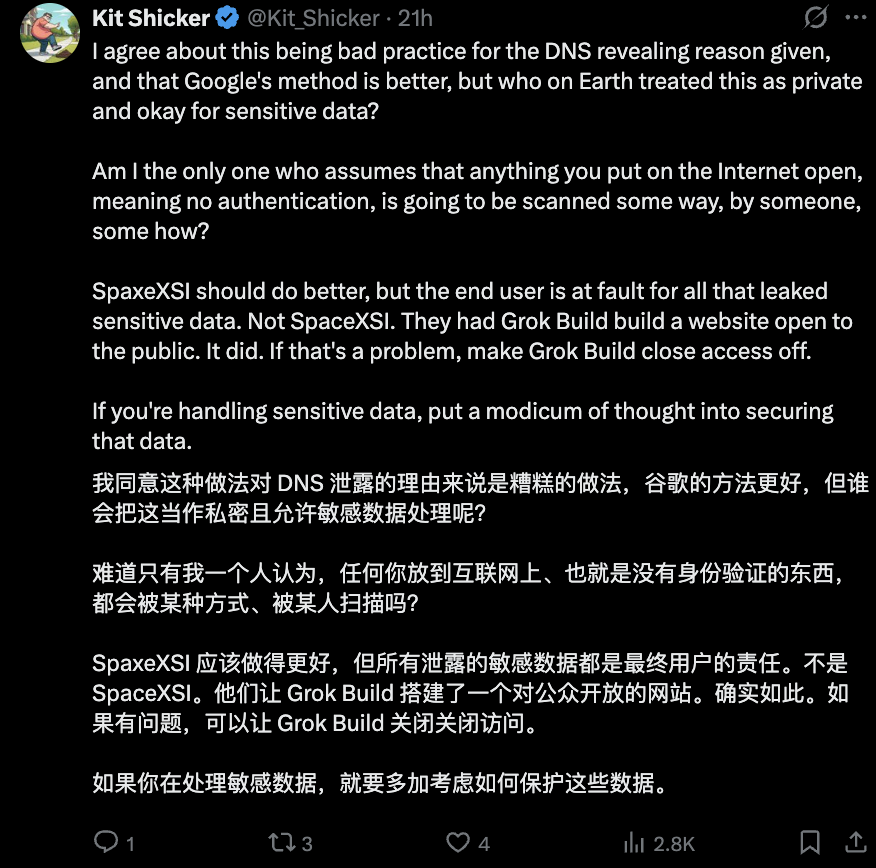
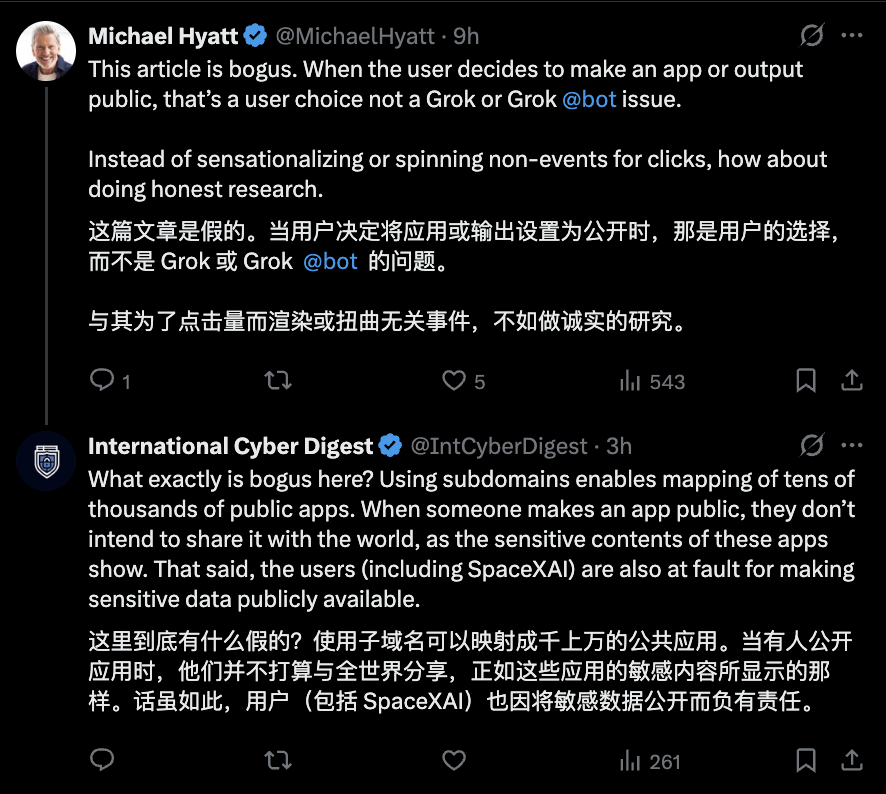
फिलहाल इस मामले ने ट्विटर पर घमासान मचा रखा है. कुछ लोग सोचते हैं कि अनुमतियाँ लोगों द्वारा स्वयं निर्धारित की जाती हैं, जबकि अन्य सोचते हैं कि ग्रोक की अनुमति सेटिंग्स में कोई समस्या है।
बाद की प्रक्रिया के लिए, Ars Technica द्वारा साक्षात्कार ईमेल भेजे जाने के कुछ घंटों बाद ही SpaceXSI ने प्रासंगिक लिंक हटाना शुरू कर दिया।
रिपोर्ट जारी होने तक, SpaceXSI और X कर्मचारियों द्वारा बनाए गए 24 एप्लिकेशन ऑफ़लाइन हो गए हैं।
हालाँकि, अन्य उपयोगकर्ताओं द्वारा बनाए गए बड़ी संख्या में एप्लिकेशन अभी भी पहुंच योग्य हैं, और क्लैरोक ने स्वयं प्रभावित संस्थानों से संपर्क करना शुरू कर दिया है।
इस बात पर कि क्या प्लेटफ़ॉर्म सक्रिय रूप से अन्य प्रभावित ग्राहकों को सूचित करेगा, Ars Technica को अभी तक कोई स्पष्ट उत्तर नहीं मिला है।
टिप्पणियाँ