सार:
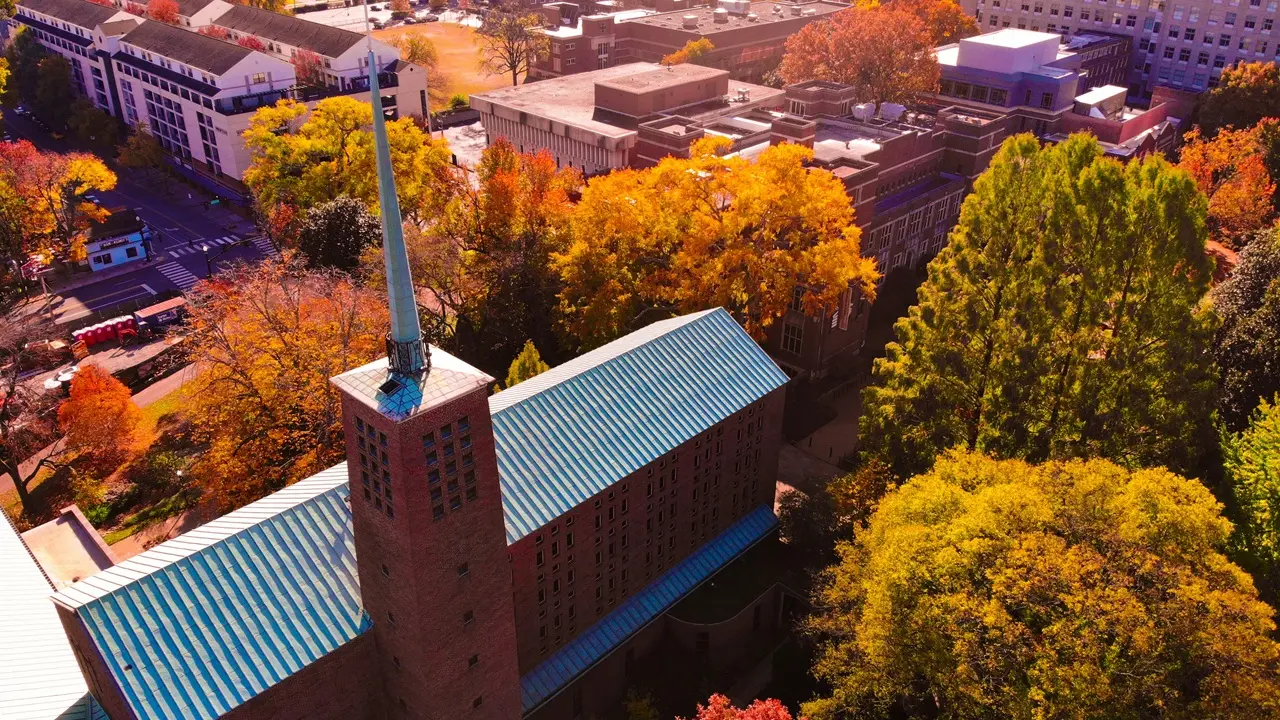
प्रसिद्ध अमेरिकी विश्वविद्यालय वेंडरबिल्ट यूनिवर्सिटी को हाल ही में एक गंभीर साइबर सुरक्षा घटना का सामना करना पड़ा। स्कूल ने कहा कि वह वर्तमान में चल रही साइबर सुरक्षा घटना पर प्रतिक्रिया दे रहा है जो स्कूल उपकरण, आंतरिक सिस्टम और कई क्लाउड सेवाओं को प्रभावित कर सकता है। जोखिम को कम करने के लिए, स्कूल ने तत्काल छात्रों, शिक्षकों और अन्य कर्मचारियों को स्कूल द्वारा जारी किए गए उपकरणों को बंद करने, परिसर के वायरलेस नेटवर्क को डिस्कनेक्ट करने और इस बात पर ध्यान देने की आवश्यकता है कि उपकरण में असामान्यताएं हैं या नहीं।
स्कूल ने एक बयान में कहा कि सूचना प्रौद्योगिकी टीम सक्रिय रूप से घटना के कारण की जांच कर रही है और प्रभाव के प्रसार को रोकने के लिए उपाय कर रही है। स्कूल शिक्षकों और छात्रों को सतर्क रहने और किसी भी संदिग्ध गतिविधि की तुरंत रिपोर्ट करने की भी याद दिलाता है। स्कूल द्वारा सूचीबद्ध असामान्य संकेतों में अप्रत्याशित पॉप-अप, सुरक्षा चेतावनियाँ, क्लाउड स्टोरेज प्लेटफ़ॉर्म में फ़ाइलों या अनुमतियों में असामान्य परिवर्तन, बिना किसी कारण के फ़ाइलों को हटा दिया जाना या उनका नाम बदलना, डिवाइस पर अपरिचित एप्लिकेशन और असामान्य प्रमाणीकरण अनुरोध शामिल हैं।
स्कूल विशेष रूप से इस बात पर जोर देता है कि यदि संदिग्ध स्थितियों का पता चलता है, तो उपयोगकर्ताओं को किसी भी अज्ञात लिंक, पॉप-अप विंडो या अनुलग्नक पर क्लिक नहीं करना चाहिए, और जोखिम को और अधिक बढ़ने से बचने के लिए समस्या की स्वयं जांच करने और उसे ठीक करने का प्रयास नहीं करना चाहिए।
वेंडरबिल्ट विश्वविद्यालय के छात्र मीडिया "वेंडरबिल्ट हसलर" के अनुसार, घटना के बाद, स्कूल के सूचना प्रौद्योगिकी विभाग के कर्मचारियों ने कई कक्षाओं में प्रवेश किया और शिक्षकों को स्कूल द्वारा जारी उपकरणों के उपयोग को निलंबित करने की याद दिलाई। स्कूल शिक्षकों और छात्रों को उपयोग में आने वाले सभी माइक्रोसॉफ्ट वर्ड दस्तावेज़ों को बंद करने और वनड्राइव और ड्रॉपबॉक्स जैसी ऑनलाइन स्टोरेज निर्देशिकाओं तक पहुंच बंद करने की भी सलाह देता है।
साइबर हमले के बावजूद, स्कूल ने कहा कि शिक्षण गतिविधियाँ योजना के अनुसार जारी रहेंगी। स्कूल ने घोषणा की कि पाठ्यक्रम हमेशा की तरह जारी रहेंगे और छात्रों को शिक्षकों के विशिष्ट मार्गदर्शन के अनुसार अपनी पढ़ाई की व्यवस्था करनी चाहिए। साथ ही, स्टूडेंट केयर नेटवर्क कार्यालय खुला रहता है, और मनोवैज्ञानिक परामर्श और अन्य सेवाएं भी सामान्य संचालन बनाए रखती हैं।
उसी समय, BYOD नामक एक रैंसमवेयर समूह ने हमले की जिम्मेदारी ली। समूह ने सार्वजनिक जानकारी में दावा किया कि उसने स्कूल नेटवर्क में सफलतापूर्वक सेंध लगाई है और सामाजिक सुरक्षा नंबर, नाम, ईमेल पते, फोन नंबर और छात्र और कर्मचारी रिकॉर्ड सहित बड़ी मात्रा में संवेदनशील डेटा चुरा लिया है।
बीवाईओडी संगठन ने आगे दावा किया कि उसने स्कूल के सभी नेटवर्क वातावरण और वैज्ञानिक अनुसंधान डेटा में महारत हासिल कर ली है, और दावा किया कि प्राप्त डेटा में 1 मिलियन से अधिक सामाजिक सुरक्षा नंबर शामिल हैं। संगठन ने यह भी कहा कि स्कूल डेटाबेस को लॉक कर दिया गया है, हमलावरों ने नेटवर्क में बड़ी संख्या में संपत्ति और जानकारी पर कब्जा कर लिया है, और स्कूल के साथ एक संचार चैनल स्थापित करने का अनुरोध किया है।
हमले के दौरान, कई छात्रों और शिक्षकों ने बताया कि BYOD संगठन से संबंधित रैंसमवेयर स्कूल उपकरणों पर दिखाई दिया। इंटरनेट पर प्रसारित एक वीडियो में एक कैंपस कंप्यूटर स्वचालित रूप से एक ध्वनि चेतावनी बजाता हुआ दिखाई दे रहा है, जिसमें कहा गया है कि संगठन द्वारा सिस्टम से समझौता किया गया है।
हालाँकि, अभी तक हमलावर समूह द्वारा प्रकट की गई सामग्री की स्वतंत्र रूप से पुष्टि नहीं की गई है। छात्र मीडिया "वेंडरबिल्ट हसलर" ने कहा कि वह डेटा चोरी के पैमाने और सामग्री के बारे में संगठन के दावों को सत्यापित करने में अस्थायी रूप से असमर्थ है।
स्कूल के नवीनतम अपडेट से पता चलता है कि कैंपस वायरलेस नेटवर्क और ब्राइटस्पेस और यस जैसी मुख्य डिजिटल सेवाएं अभी भी सामान्य उपयोग में हैं। हालाँकि, कुछ ऑनलाइन स्टोरेज प्लेटफ़ॉर्म अभी भी सुरक्षा जोखिम पेश करते हैं, इसलिए स्कूल यह अनुशंसा नहीं करता है कि छात्र अपने क्रेडेंशियल्स को चोरी होने से बचाने के लिए प्रमाणीकरण अनुरोध प्राप्त करते समय किसी भी Microsoft सेवा खाते में लॉग इन करें।
घटना पूरी तरह से कब तक सुलझेगी, इस पर स्कूल ने कहा कि वह फिलहाल कोई स्पष्ट समय सारिणी प्रदान करने में असमर्थ है। स्कूल की योजना अनुवर्ती अपडेट जारी करना जारी रखने की है और जांच के निष्कर्षों पर कैंपस समुदाय को नियमित रूप से अपडेट करेगा। एक स्कूल अधिकारी ने साइबर हमले को "एक इमारत के अचानक विस्फोट की तरह बताया, और हम घटना से निपटने की जटिलता को उजागर करने के लिए सभी टुकड़ों को इकट्ठा करने और एक साथ जोड़ने की कोशिश कर रहे हैं"।
टिप्पणियाँ